
境外 eSIM 不实名就安全?位置、身份、流量三件事查清,国内运营商看到的多过国内卡开 VPN
不翻车编辑部 · 更新于
先说结论:境外 eSIM 在国内用,连的是中国移动、联通、电信的基站,登记、转发、计费都在国内运营商手里。它的记录里带着手机串号(IMEI)和你连的基站小区;你用过国内实名卡的那台手机,串号早就和身份对上了。空中接口的加密在基站就解开,国内运营商看得到你连了哪些网站、哪些域名,HTTPS 的内容看不到。法条要求日志至少留 60 天到六个月,并有配合义务。境外卡能开谷歌,是因为出口在境外,不是因为国内看不见。它和 VPN 差的,恰恰是那层加密隧道。要用,就把 VPN 叠在上面。
这篇有视频版(发出后补链接)。下面的依据都给出原文出处,核对日期 2026 年 10 月 27 日。eSIM 是什么、为什么能开谷歌,见买了境外 eSIM 还是打不开谷歌;港卡新规和发卡运营商那头看到什么,见港卡为什么不让在内地激活。
位置:连的是谁的基站
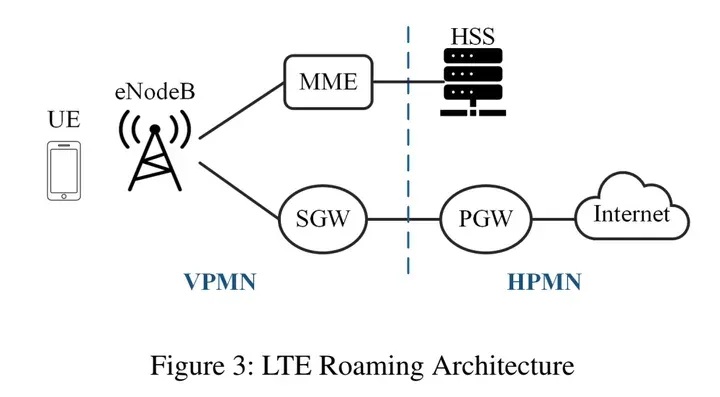
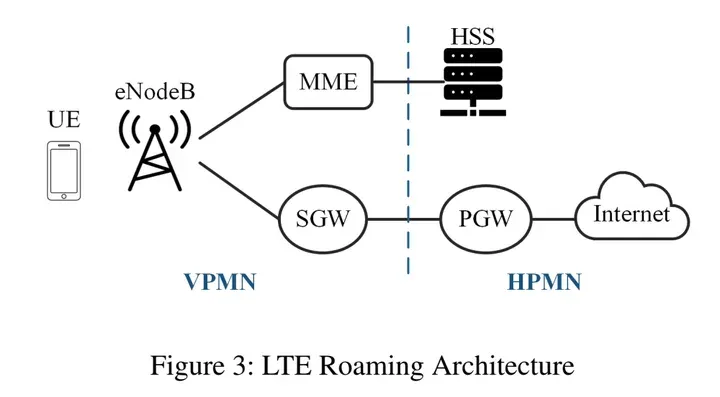
境外卡在国内用的是国内运营商的基站,这叫漫游。美国东北大学在 USENIX Security 2025 发表的论文画了漫游的结构图:负责登记手机、跟着你移动的 MME,和负责转发数据的服务网关 SGW,都在拜访网络(VPMN),也就是国内运营商这边;放在归属网络(HPMN)的,是分配 IP 地址的出口网关 PGW 和存账户的用户数据库 HSS。
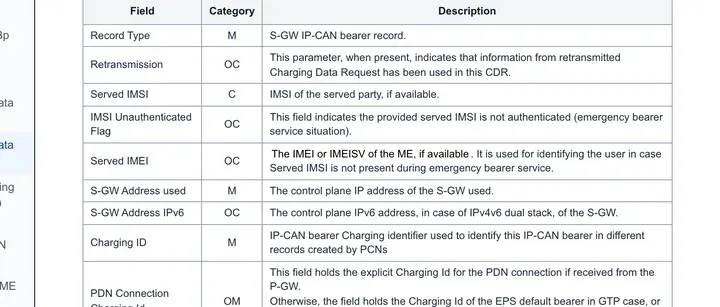
国内运营商因此记下了什么,3GPP 的计费标准 TS 32.251 写得很具体。服务网关的计费记录(SGW-CDR)里有一项 Served IMEI,原文是“The IMEI or IMEISV of the ME, if available”,就是手机串号。
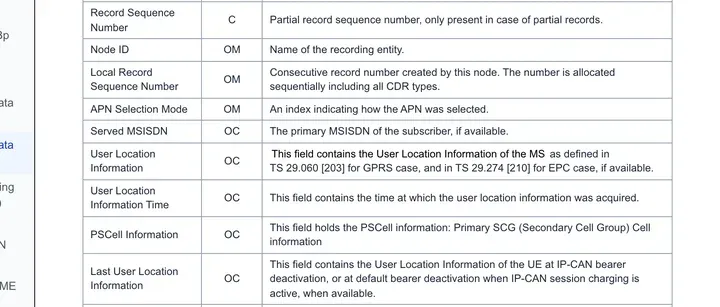
还有一项 User Location Information,在 4G 网络里是你连着的那个小区的编号(ECGI)。也就是说,每一次上网会话,国内运营商的记录里都带着:这台手机是哪一台,在哪个基站下面。
定位的能力也在国内这边。3GPP 的定位业务标准 TS 22.071 §4.12 写着:遇到紧急呼叫,服务网络要能定位所有终端,包括漫游进来的(“the Serving PLMN shall support the positioning of all Target UEs including roaming Target UEs”);运营商自己的定位业务,按当地法规允许的范围做。
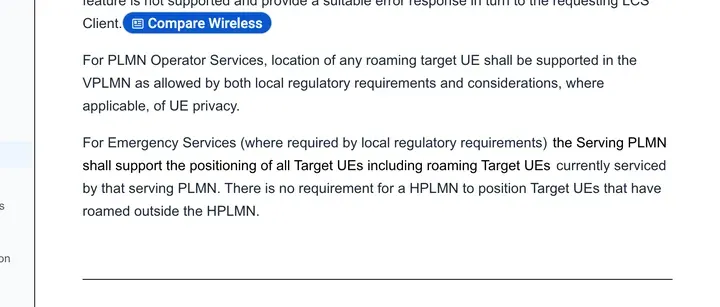
换句话说,谁的基站在给你服务,谁就有定位你的能力。这一点境外卡和国内卡没有区别,基站认的是手机,不认卡是哪个国家的。精度能到小区那一级,基站越密圈越小;公安实际能到多细,没有公开的一手资料,这里不给数字。
身份:“不实名”只对一层成立
境外卡没有在国内实名。国内运营商拿到的是两个号:IMSI 写在卡里,归属发卡运营商;IMEI 写在手机里,换卡不会变。问题出在 IMEI 上。你的国内卡在这台手机上用过,运营商的记录里,实名的卡号和手机串号就对上了。同一台手机换上境外卡,串号还是那个。
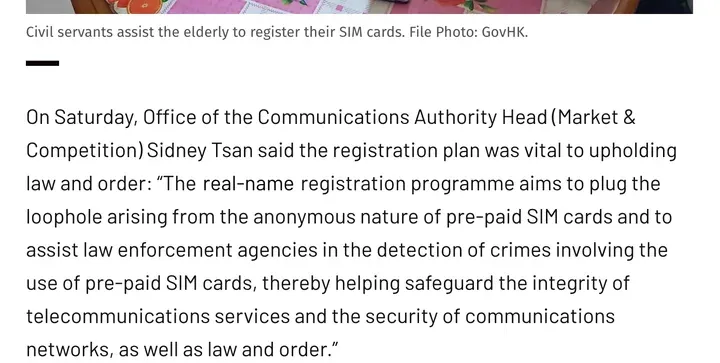
发卡那一端也有你的身份。香港从 2023 年 2 月 24 日起,所有电话卡都要实名,没登记的储值卡当天停用,这是香港自由新闻当天的报道。
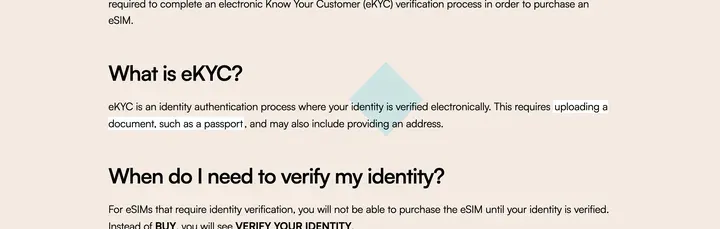
Airalo 的帮助页写着,有些目的地的套餐要先做电子身份验证(eKYC),上传护照之类的证件,验证通过才能买。
再加上付款记录。所以“不实名”成立的就一层:国内运营商不知道你的名字。手机串号、发卡商、付款,三层都能对上人。
流量:加密在基站就停了
很多人觉得手机信号是加密的,运营商看不见内容。前半句对,后半句错在一个地方:加密在哪里停下。3GPP 的安全标准 TS 33.401 §5.3.4 写着,用户面数据的加密和解密由基站(eNB)负责;基站往后到核心网那一段(S1-U)要不要加密,原文是“The use of cryptographic protection on S1-U and X2-U is an operator’s decision”,运营商自己决定。
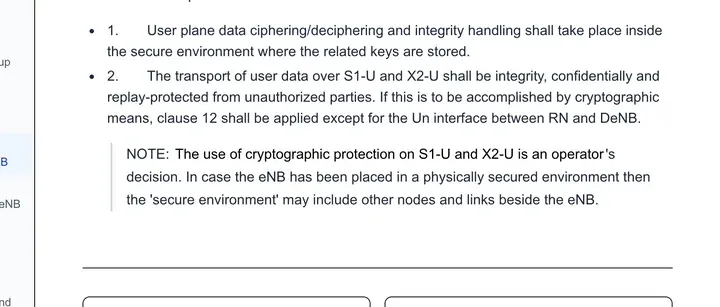
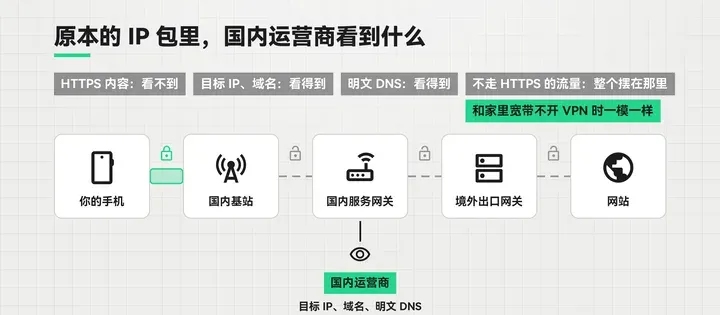
也就是说,数据包进了基站就解开了,往后在国内运营商的网里是原本的 IP 包。IP 包里有什么:HTTPS 的内容是加密的,运营商看不到你写了什么;但看得到你连的是哪个 IP 地址、哪个域名(TLS 握手里的 SNI),没加密的 DNS 查询也是明的,不走 HTTPS 的流量整个摆在那里。这和你不开 VPN、用家里宽带上网时,宽带运营商看到的一模一样。
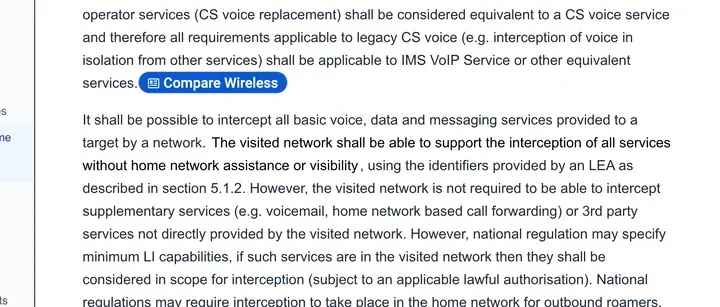
不只看得到,标准还专门写了怎么截。3GPP 的合法监听要求 TS 33.106 §5.1.4 讲的就是漫游:拜访网络应当能在没有归属网络协助、归属网络也看不见的情况下,监听提供给目标的全部语音、数据和短信业务(“The visited network shall be able to support the interception of all services without home network assistance or visibility”)。你用境外卡,在这个标准里的身份就是漫游进来的用户;发卡运营商在境外,连知情权都没有。
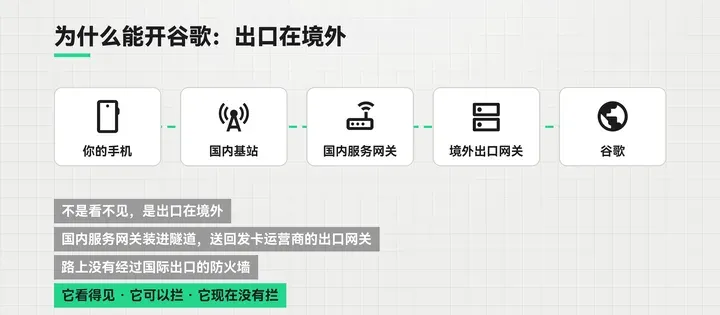
那为什么境外卡能开谷歌。不是因为运营商看不见,是因为出口在境外:你的数据在国内服务网关被装进隧道,送回发卡运营商的出口网关,再从那边上网,路上没有经过国际出口的防火墙。它看得见,它可以拦,它现在没有拦,这三句话要分开。
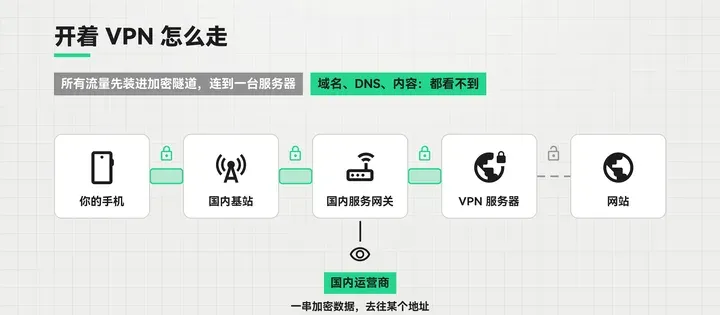
VPN 走的是另一条路:手机上所有流量先装进一条加密隧道,连到一台服务器。运营商看到的,是你和某个地址之间一串加了密的数据;域名、DNS、内容,哪一样都看不到。
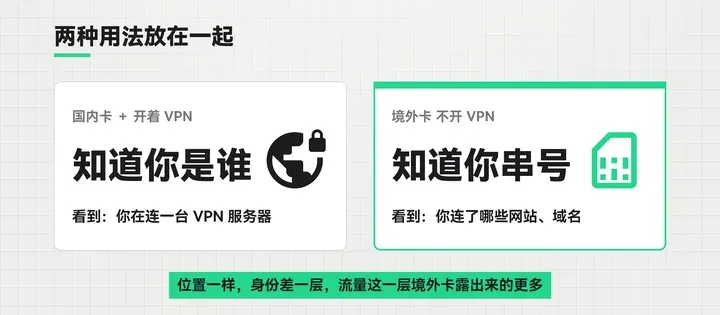
把两种情况放在一起:
| 国内卡 + 开着 VPN | 境外卡,不开 VPN | |
|---|---|---|
| 位置 | 基站小区 | 基站小区 |
| 身份 | 实名卡号 | 手机串号(对得上实名记录) |
| 流量 | 看到你在连一台 VPN 服务器 | 看到你连了哪些网站、域名 |
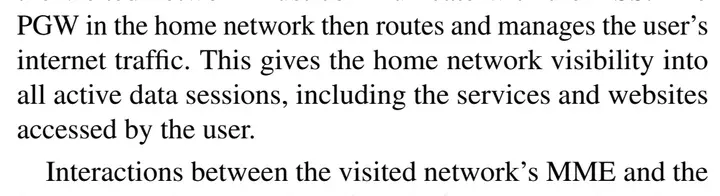
位置两边一样,身份差一层,流量这一层境外卡露出来的更多。还有一头别忘了:论文 §3.3 写着,归属网络的出口网关看得到所有数据会话,包括你访问的服务和网站(“This gives the home network visibility into all active data sessions, including the services and websites accessed by the user”)。而那个网关,很多时候是中国移动国际的,见港卡那篇。
留存和配合:法条原文写了多少天
网上流传一个说法:运营商要存 90 天。查法条,没有 90 天这个数,有两个别的数。
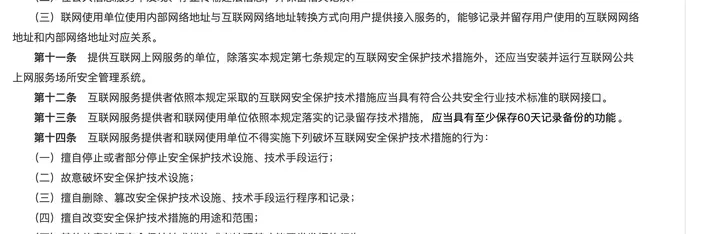
公安部令第 82 号《互联网安全保护技术措施规定》(2006 年施行)第十三条:互联网服务提供者和联网使用单位落实的记录留存技术措施,应当具有至少保存 60 天记录备份的功能。
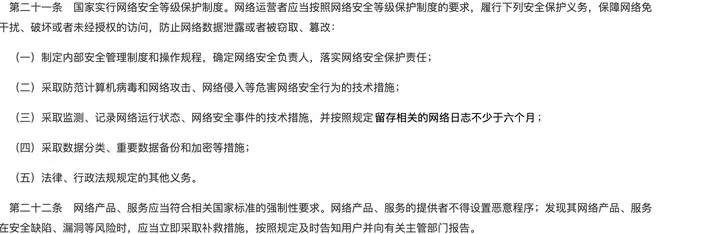
《网络安全法》第二十一条第(三)项:采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月。
这两个都是下限。运营商实际把通话、上网、位置记录存多久,没有公开数字。
配合的义务写得更直接:
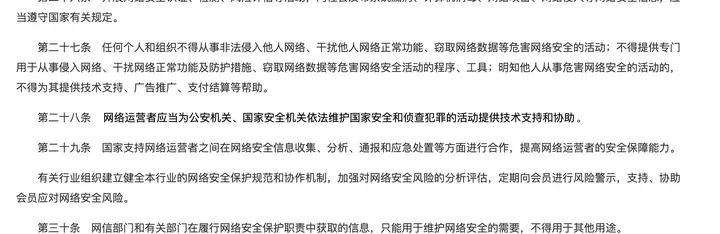
- 《网络安全法》第二十八条:网络运营者应当为公安机关、国家安全机关依法维护国家安全和侦查犯罪的活动提供技术支持和协助。
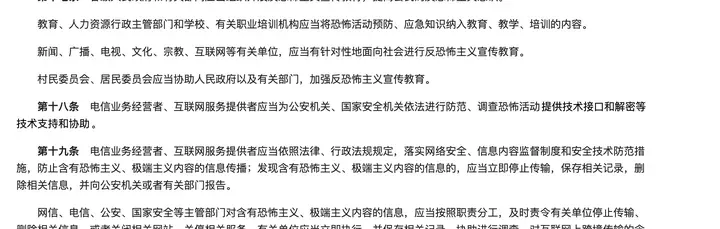
- 《反恐怖主义法》第十八条:电信业务经营者、互联网服务提供者应当为公安机关、国家安全机关依法进行防范、调查恐怖活动提供技术接口和解密等技术支持和协助。
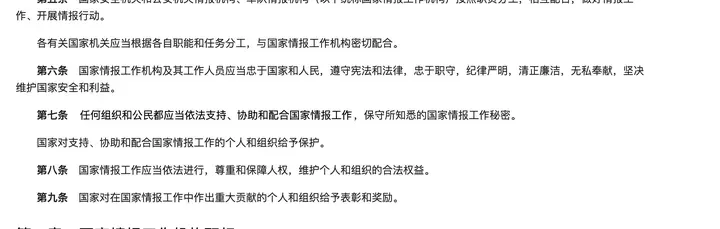
- 《国家情报法》第七条:任何组织和公民都应当依法支持、协助和配合国家情报工作。
这些义务落在国内运营商头上,而你的数据,正好经过它的服务网关。
怎么用才稳
境外卡还能用,但先把它放对位置:它是一条不过防火墙的通道,不是隐身衣。
- 在境外卡上面再开 VPN。 国内运营商和发卡运营商看到的都是一条隧道,网站域名两头都看不到。
- 位置别指望藏。 手机开着机,基站就知道你在哪个小区,这是手机本身的事,换什么卡都一样。
- 别信“不实名”三个字。 手机串号对得上人,发卡商可能要护照,付款记录在卖家手里。
- 买之前看两样: 发卡商要不要身份验证,出口网关是谁。出口是谁,关闭 Wi-Fi 后打开我的 IP看 ASN 和运营商那两栏。
常见问题
境外 eSIM 比 VPN 更安全吗
流量这一层恰好相反。VPN 把域名、DNS、内容都包进隧道,运营商只看到一串加密数据;境外卡不开 VPN,国内运营商看得到你连的每一个域名。位置两者一样。
我没在国内实名过,境外卡就查不到我吗
国内运营商没有你的名字,但有手机串号。这台手机没插过国内实名卡,串号就对不上;插过,就对得上。另外发卡商可能做过身份验证,付款记录也在卖家手里。
运营商能看到我在 HTTPS 网站里做了什么吗
看不到内容,看得到域名和 IP 地址。不走 HTTPS 的流量(部分 App 接口、明文 DNS)整个可见。
记录到底保存多久
法条给的是下限:公安部规章 60 天,《网络安全法》六个月。实际保存多久没有公开数字,“至少 90 天”的说法没有找到对应的中国规定。
境外卡会被封吗
目前境外卡漫游流量没有经过国际出口的防火墙,所以能开谷歌。标准允许拜访网络监听和处理这部分流量,政策上会不会动,没有人能保证。
没查到的
- 公安基站定位的实际精度和协查流程,没有公开一手资料。
- 国内运营商对入境漫游流量是否真的部署了逐包检测或监听,没有公开证据;能说的是标准允许、法律可以要求。
- 各家旅行 eSIM 卖家要不要身份验证,按目的地不同,官网没有统一清单。
来源
- eSIMplicity or eSIMplification?(USENIX Security 2025,美国东北大学)
- 3GPP TS 32.251 §6.1.2 SGW-CDR
- 3GPP TS 22.071 §4.12 Roaming Target UE
- 3GPP TS 33.401 §5.3.4 eNB 安全要求
- 3GPP TS 33.106 §5.1.4 漫游场景下的监听
- 《网络安全法》全文(国家网信办)
- 《互联网安全保护技术措施规定》(国务院公报)
- 《反恐怖主义法》(维基文库)
- 《国家情报法》(维基文库)
- 香港自由新闻:实名登记截止,未登记 SIM 卡停用(2023-02-24)
- Airalo 帮助页:为什么要验证身份