
免费 VPN 不收你钱,那它靠什么赚钱?五种方式和真实案例
不翻车编辑部 · 更新于
免费 VPN 不收钱,可服务器、带宽、开发都要花钱,账总要有人付。查下来主要有五种:卖广告、卖你的数据、把你的网络卖给别人当出口、背后是谁根本查不清,以及你的记录最后落到谁手里。最极端的例子是美国司法部 2024 年 5 月公布的案子:一个人靠几款免费 VPN 控制了 1900 多万个 IP 地址,卖网络赚了约 9900 万美元。下面每一条都附原文出处,核对日期 2026 年 10 月 5 日。
这篇有视频版:YouTube 上看《免费 VPN 靠什么赚钱》。
第一种:卖广告
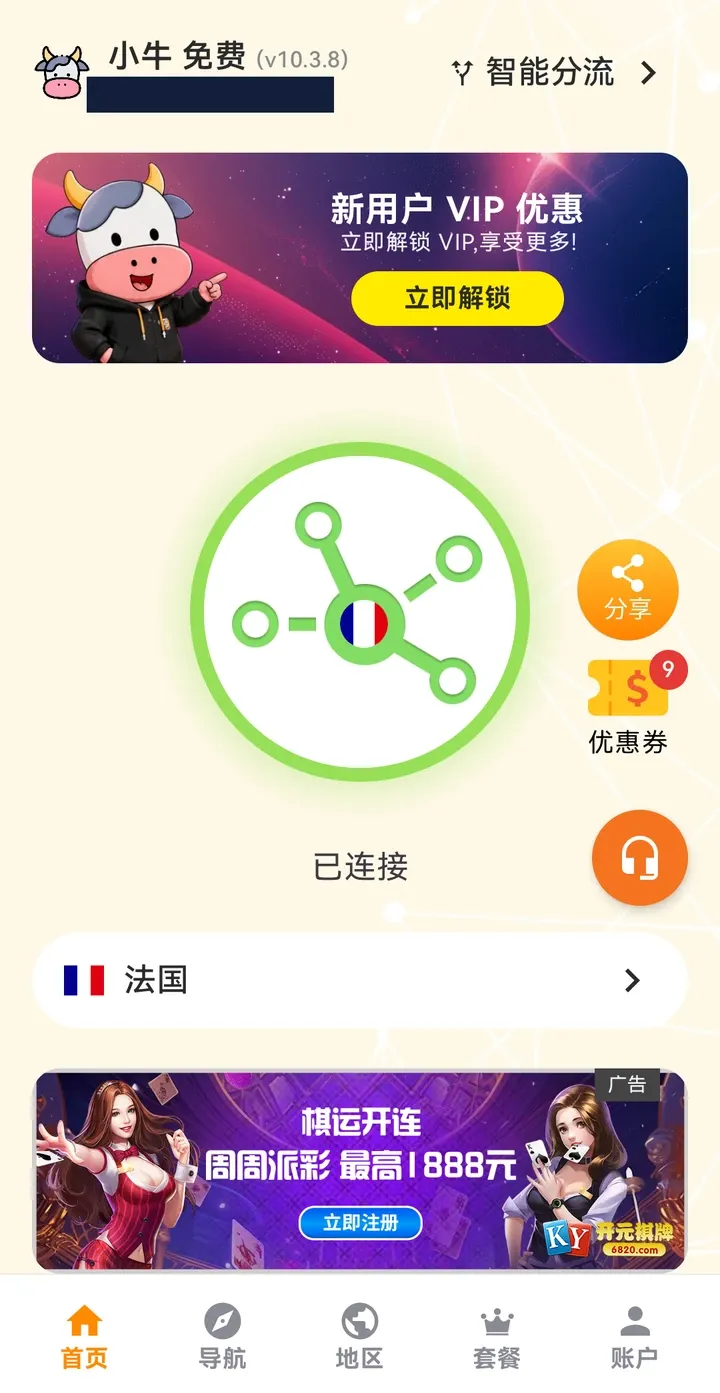
最常见,也最不坏。2026 年 9 月 26 日我们评测小牛极速版时,App 首页挂着带“立即注册”按钮的博彩广告,导航页也把博彩网站放在热门。
广告本身不是最糟的。为了把广告投准,很多 App 会接入第三方广告和统计工具,你用了什么、点了什么,会被一起记录。
第二种:卖你的数据
VPN 的位置很特殊,你上网的每个请求都要先经过它。
2025 年 12 月,安全公司 Koi Security 披露:一款叫 Urban VPN Proxy 的浏览器扩展,挂着谷歌商店的“精选”标志,在后台截取用户和 ChatGPT、Claude、Gemini、DeepSeek 等 AI 的聊天记录,传回自己的服务器,没开 VPN 也照样收集。同一家公司的几款扩展加起来,装机超过 800 万。

这不是个例。澳大利亚科研机构 CSIRO 等在 2016 年分析了 283 款安卓 VPN 应用:38% 含有恶意软件、广告插件一类的代码,18% 根本不加密流量。
第三种:把你的网络卖给别人
这一种卖的不是数据,是你的网络。
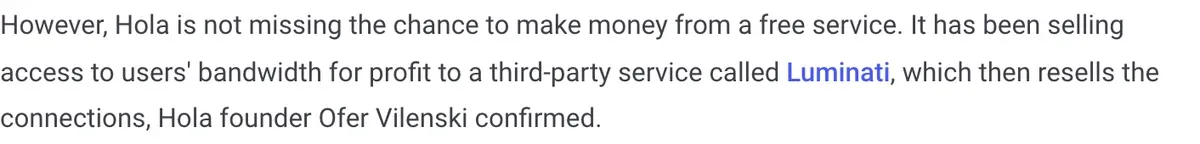
2015 年,免费 VPN Hola 被曝光:它让免费用户互相充当出口,再通过旗下的 Luminati 把这些用户的带宽卖给第三方。有人就是用它发起攻击,打瘫了一个网站。
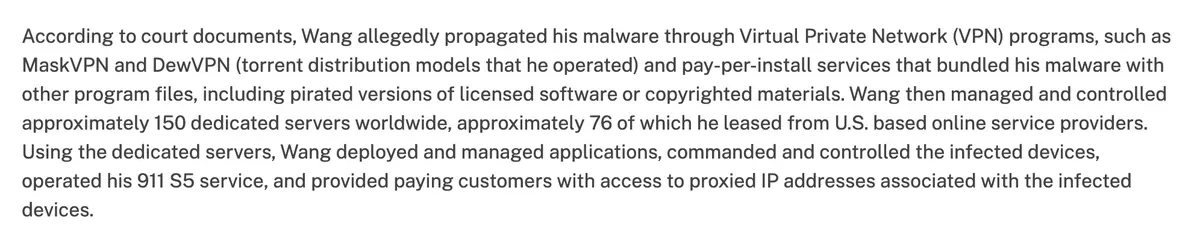
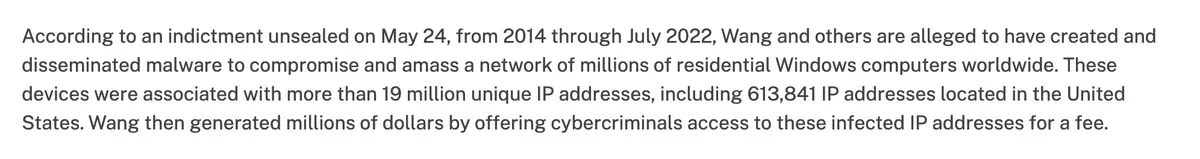
美国司法部 2024 年 5 月公布的 911 S5 案是同一个路数:运营者在 MaskVPN、DewVPN 等免费 VPN 里捆绑恶意程序,控制了 1900 多万个 IP,再把这些“住宅 IP”租给别人。买家拿去诈骗,美方估计仅疫情救济一项就被骗走 59 亿美元。诈骗犯从你家的网络出去,留下的是你的 IP。
第四种:背后是谁,你根本查不清
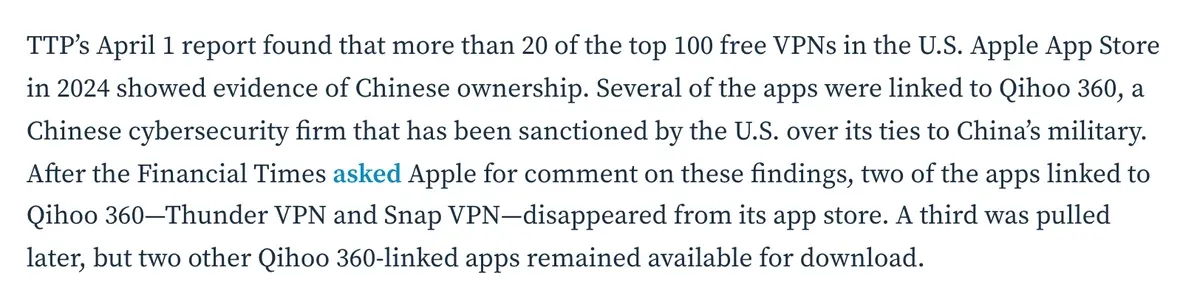
2025 年 4 月,美国科技透明项目(TTP)的报告指出:2024 年美区苹果商店排名前 100 的免费 VPN 里,五分之一以上有中国公司背景,层层套着海外空壳公司;其中几款和奇虎 360 有关。
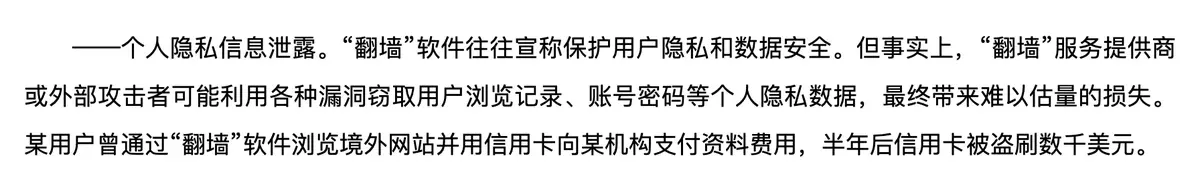
国内也有官方提醒。国家安全部 2025 年 11 月 10 日发文称,部分翻墙软件受境外势力控制;文中举例,有人通过这类软件用信用卡付费,半年后信用卡被盗刷数千美元;还有涉密单位人员误装此类软件,工作手机和电脑被远程控制、资料被窃取。
第五种:服务器落到谁手里,记录就跟着谁
常有人问:会不会有免费 VPN 本来就是警察开的,专门钓鱼?我们没有找到公开证据,证明哪一款免费 VPN 是警方运营的。
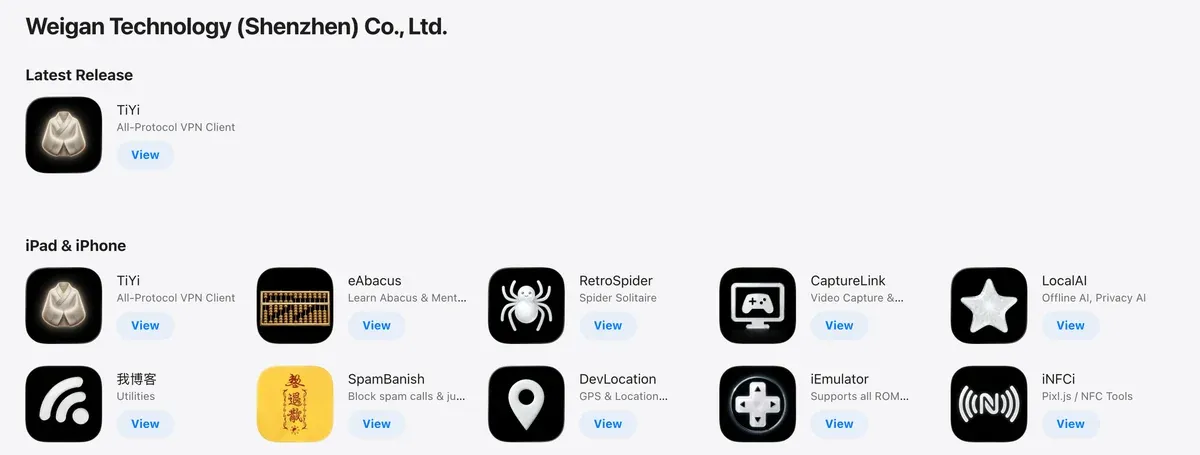
有一个例子可以看看。2026 年 9 月 23 日有网友发帖:国区 App Store 上了一款叫“天衣”的 VPN 客户端,开发者的工商登记地址是深圳市福田区“公安街 3 号干警宿舍楼 208A”,注册资本 5 万元,参保人数 0。我们 10 月 5 日查询时,国区已经搜不到它,美区仍在架。
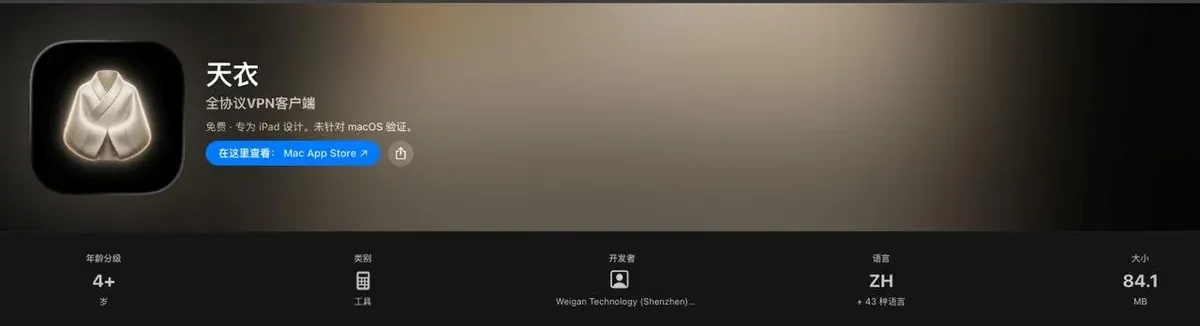
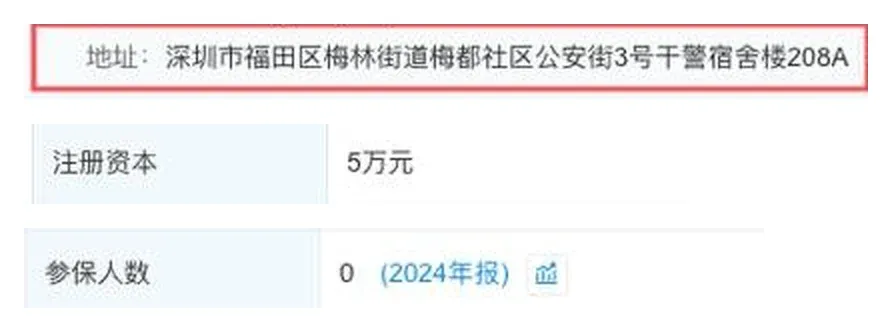
这个地址不能证明它和警方有关:宿舍楼也是住宅楼,小公司用住址注册很常见;同一开发者今年在美区还上架了定位模拟、NFC 工具、骚扰电话拦截等十来款工具 App。它在商店里声明“不收集任何数据”,这是开发者自己的说法。
更值得在意的是:这类客户端要你导入订阅链接和全部节点。它在哪注册、背后是谁、会不会把你的订阅传出去,下载那一刻你一无所知。流量经过谁的服务器、配置交给谁的 App,谁就可能留下记录;服务器落到谁手里,记录就跟着到谁手里。
公开报道里的处罚案例:
- 2026 年 3 月 11 日,湖北鄂州徐某在家用手机通过 Clash 浏览 TikTok、X,被处以警告并罚款 200 元(湖北公安执法公开平台,媒体转引)。
- 据网易新闻报道,福建宁德有人 2020 年翻墙,2024 年才被查到。
- 2023 年,河北承德一名程序员通过翻墙为境外公司工作,被没收 105 万多元收入(当事人公开的处罚决定)。
- 广西一名男子搭建 VPN 服务器并出租、销售,以非法经营罪被判有期徒刑 5 年 6 个月,并处罚金 50 万元(腾讯新闻转载的司法文章)。
怎么保护自己
- 查背后是谁:公司名、注册地、有没有正经官网、隐私政策里有没有“与第三方分享”。说不清的直接卸载。可以参考我们整理的冒牌官网调查和免费试用检查清单。
- 看它要什么权限:通讯录、相机、已安装应用列表,和翻墙没有关系。
- 别在免费 VPN 里登录银行、付款、聊敏感的事。
- 连上以后自查:用本站的 DNS 泄漏检测和 WebRTC 泄漏检测看信息有没有漏出去。
免费的东西总有人买单。不是你付钱,就是你被卖。
想在装之前就看出来,照《免费 VPN 怎么看出它在卖你?装之前看 6 处,装之后看 1 处》一条条对。
资料来源
核对日期均为 2026 年 10 月 5 日。