
墙怎么认出你在翻墙:查完 600G 泄露文件和四篇论文,"AI 抓翻墙 94%"是这么来的
不翻车编辑部 · 更新于
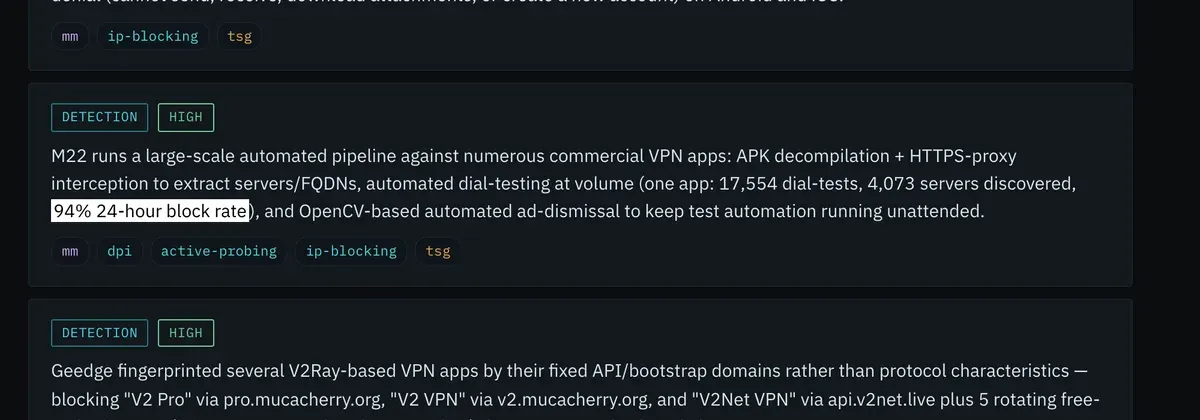
先说结论。最近几天热传的三句话,“AI 抓翻墙准确率 94%”“天狗系统省级部署”“商业 VPN 全军覆没”,我们对照 2025 年 9 月 11 日泄露的 600 多 GB 防火墙内部文件、研究者从里面整理出的 880 条发现,还有四篇同行评审论文逐条查了一遍。94% 这个数文件里有,但说的是一款 VPN App 的服务器在 24 小时内被封的比例,不是识别准确率。天狗是真的,但它是积至(Geedge Networks)卖给哈萨克斯坦、巴基斯坦、缅甸这些国家的商业产品,不是防火墙的官方代号。省级的墙是真的,有论文证实的只有河南。墙认出你在翻墙,靠的是四个动作:看域名、看第一个包像不像随机数、看握手的笔迹、最后才是机器学习;看不准就主动上门试探。每个动作,你的节点配置里都有一栏对着它。
这篇有视频版(发出后补链接)。下面所有数字都给出原文出处,核对日期 2026 年 10 月 27 日。十五年的封锁时间线见翻墙 15 年封锁史,fingerprint 和 SNI 两栏怎么填见 REALITY 目标网站和 SNI 怎么选。
600 多 GB 泄露文件是什么
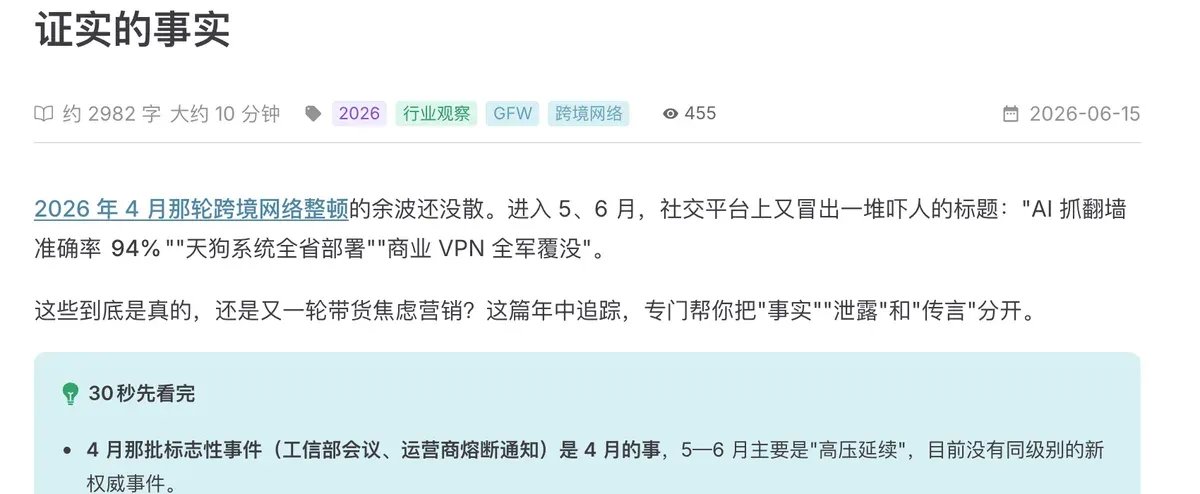
2025 年 9 月 11 日,网上出现了一批文件,总量约 600 GB,其中一个 RPM 打包服务器的归档就占了约 500 GB,另有源代码仓库、工作日志、Jira 工单和内部聊天记录。长期追踪防火墙的 GFW Report 核对后确认,来源是两家:积至信息(Geedge Networks,首席科学家方滨兴)和中科院信息工程研究所的 MESA 实验室。GFW Report 把它叫作防火墙历史上最大的一次泄露,并提醒分析者只在断网的虚拟机里打开这些文件。
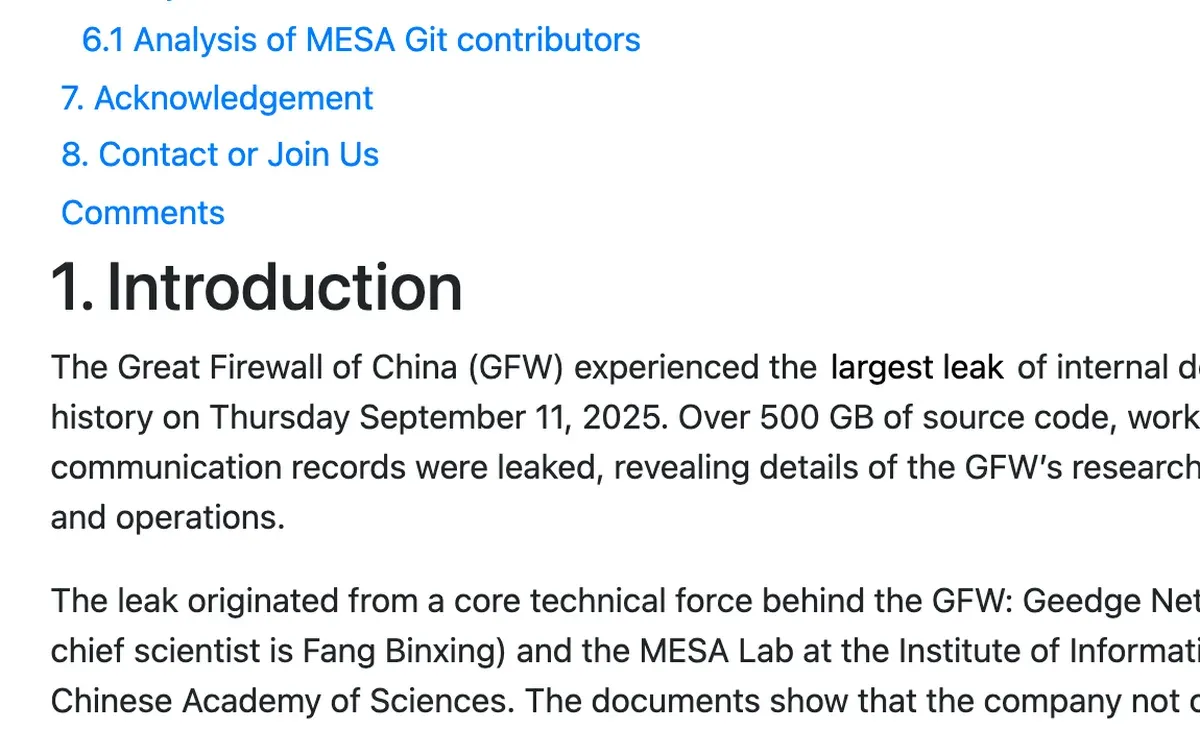
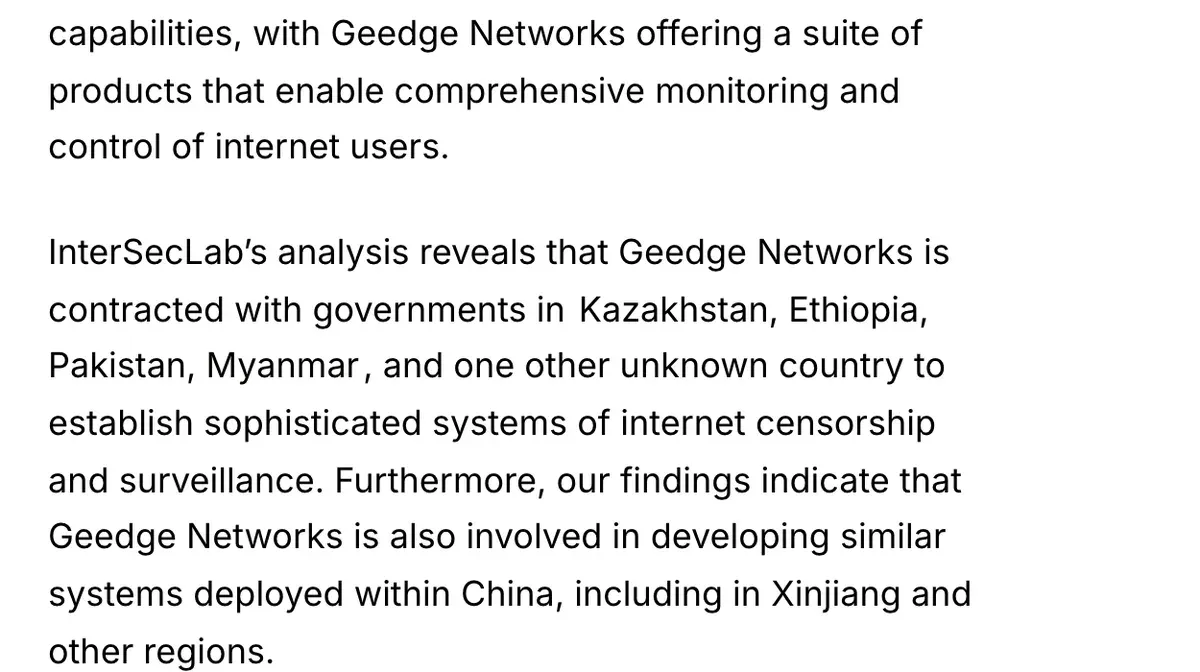
文件里的主打产品叫天狗安全网关(Tiangou Secure Gateway,TSG)。它不是防火墙的官方代号,是积至卖给别国的一套设备。研究机构 InterSecLab 用九个月看完了约 10 万份文件,报告摘要写着:卖去了哈萨克斯坦、埃塞俄比亚、巴基斯坦、缅甸,还有一个没写名字的国家;国内这边,文件里有江苏、福建等三个省级项目。
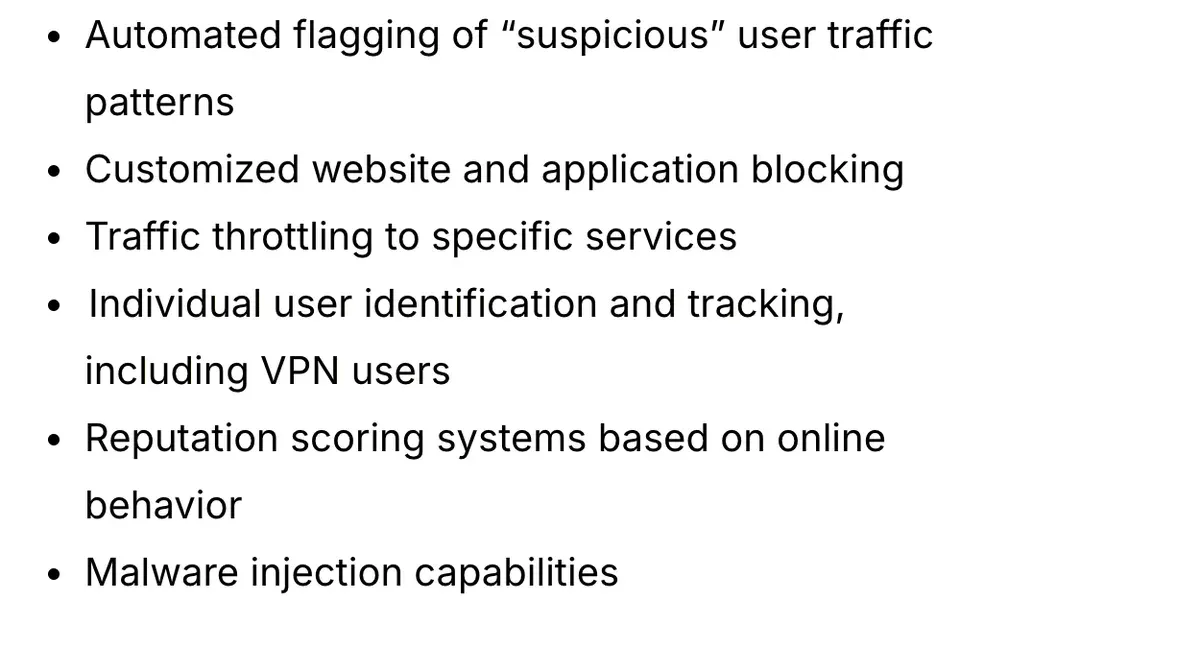
它能干什么,报告摘要列得很直白:深度包检测(拆开每个数据包看内容)、按客户要求封网站和 App、给特定服务限速、往流量里注入恶意软件,还有一条最要紧,“单个用户识别和追踪,包括 VPN 用户”,客户可以回头查一个人过去用没用过翻墙工具。
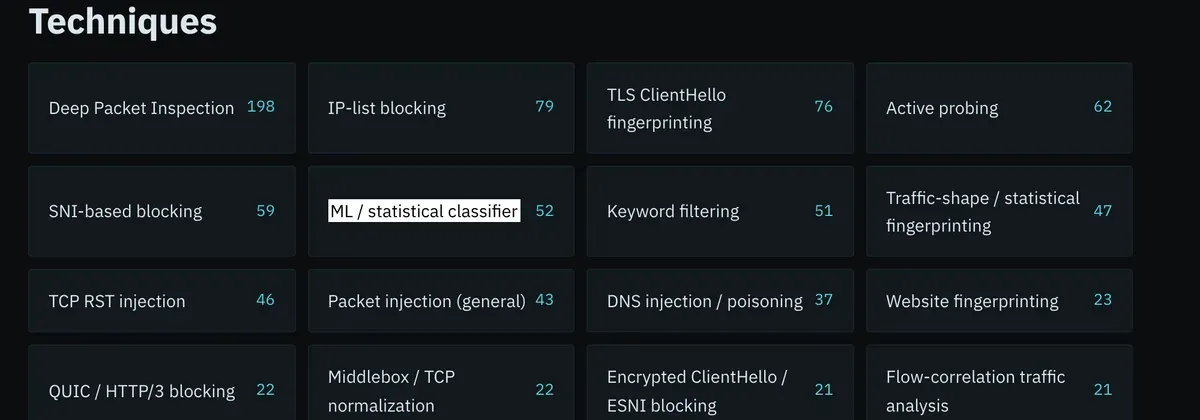
一个面向翻墙工具开发者的索引站(geedge.lantern.io)把泄露材料整理成 880 条带引用的发现,按技术分类:深度包检测 198 条、TLS ClientHello 指纹 76 条、主动探测 62 条、机器学习分类器 52 条、全加密协议检测 11 条。这个站点标明条目由模型提取、使用前需人工核对,所以下面只引用置信度标 high 的条目,并尽量对照论文原文。
第一个动作:看域名
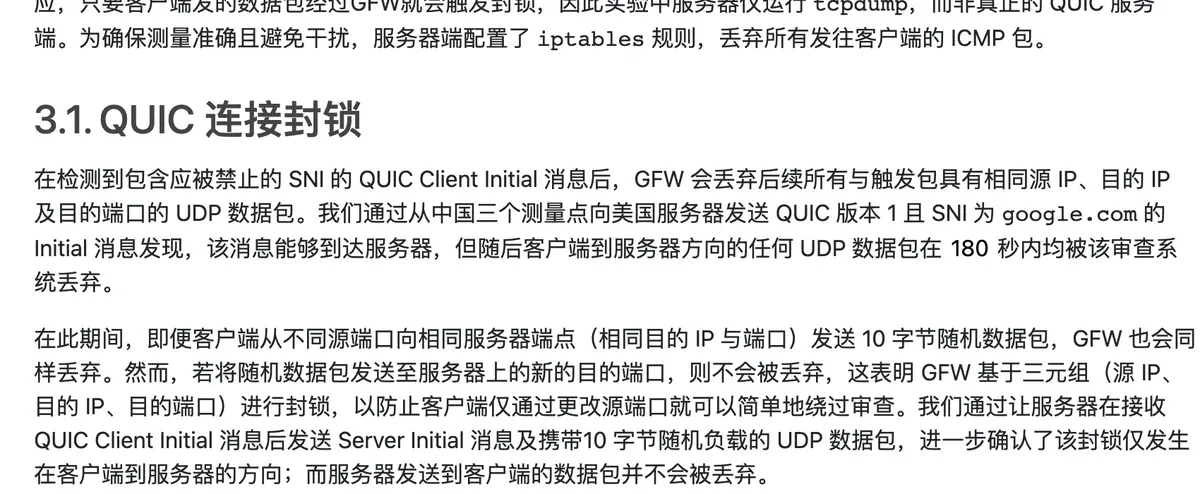
你连一个网站,加密握手的第一个包里,域名是明文写着的,这一栏叫 SNI。墙看这一栏已经很多年了。2024 年 4 月 7 日起,它连 QUIC 都看了。QUIC 的第一个包虽然加了密,密钥却是用包里明文的目的连接 ID 和公开的 salt 算出来的,路上的任何设备都能解开。USENIX Security 2025 年的论文测出来:一个带被封 SNI 的 QUIC 首包就能触发,之后约 180 秒内这条线路(源 IP、目的 IP、目的端口三元组)的 UDP 包全部丢弃;封锁名单周均约 43,800 个域名,光 googlevideo.com 的子域名就有 35,443 个。
对应配置里的 SNI 一栏。REALITY 这类协议要求填一个真实大网站的域名,就是因为墙第一眼看的是这里。
第二个动作:看第一个包像不像随机数
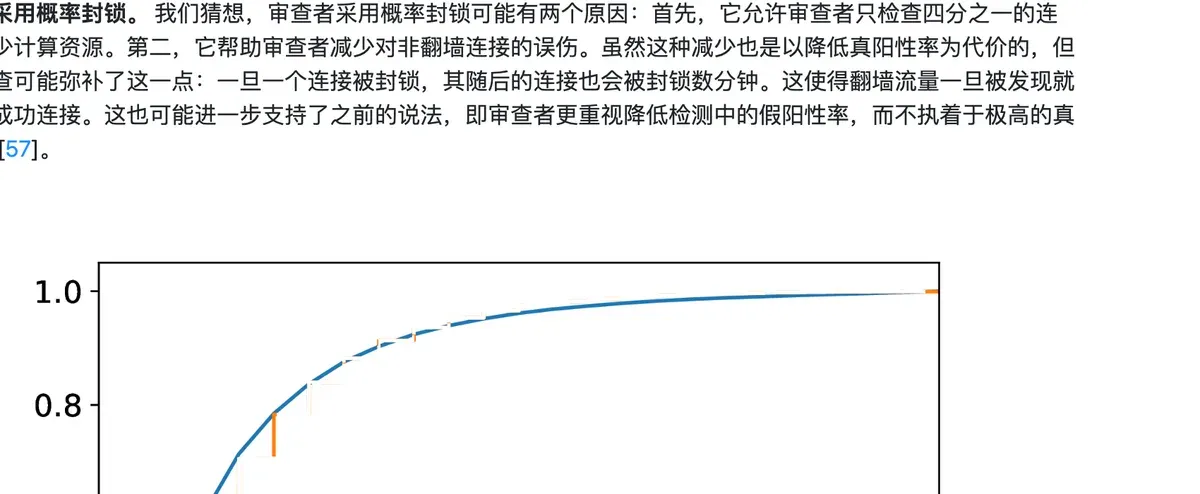
2021 年 11 月起,一条 TCP 连接的第一个数据包,只要同时过不了五条放行规则,墙就把它当成加密代理。USENIX Security 2023 年的论文把规则推出来了:每个字节里 1 的个数平均落在 3.4 到 4.6 之间(随机数据的特征)、开头 6 个字节不全是可打印字符、可打印字符不过半、连续可打印字符不超过 20 个、不像 TLS 也不像 HTTP。
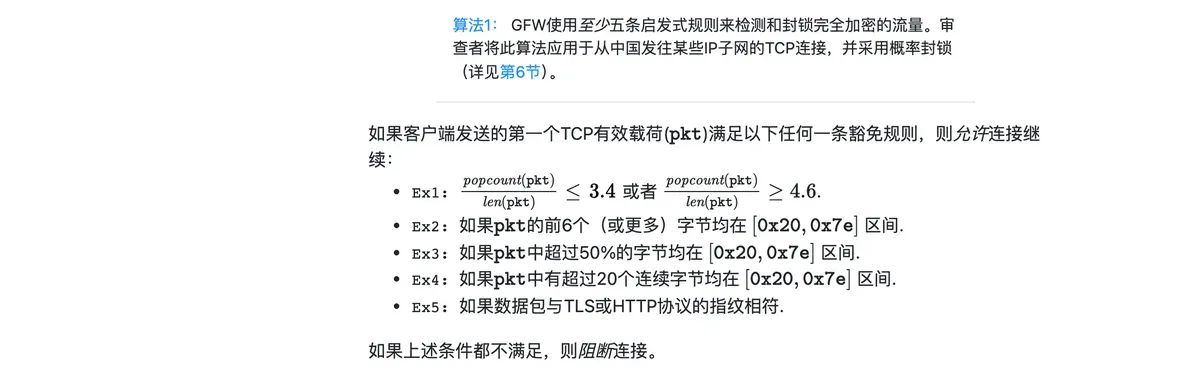
封锁的方式也量出来了:每条连接约 26.3% 的概率被封;封了之后同一条线路约 180 秒内连不上;1 到 65535 所有端口都在范围里,换端口没用;只看 TCP,不管 UDP。裸的 Shadowsocks、VMess、Outline、obfs4 就是在这一步被认出来的。
对应的是节点的外壳。现在主流做法是套一层 TLS,让第一个包长得像正常网站,或者用 Shadowsocks 2022 版(它在首包加了时间戳和防重放)。
第三个动作:看握手的笔迹
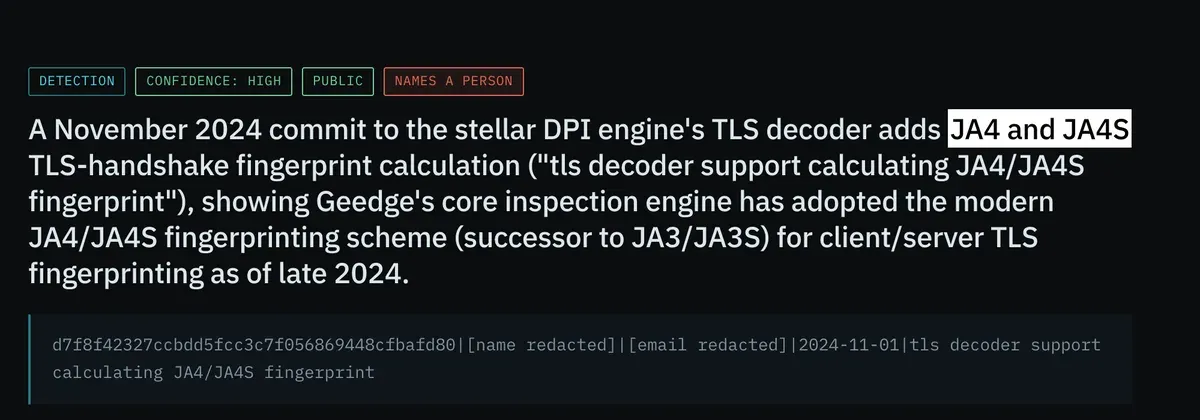
你装成 HTTPS,墙还会看你握手时的写法像不像真浏览器,这叫 TLS 指纹。泄露文件索引里和 TLS 指纹有关的发现有 76 条。积至的核心检测引擎 stellar 在 2024 年 11 月有一条提交,TLS 解码器加入 JA4 和 JA4S 指纹计算,这是目前最新的指纹算法。
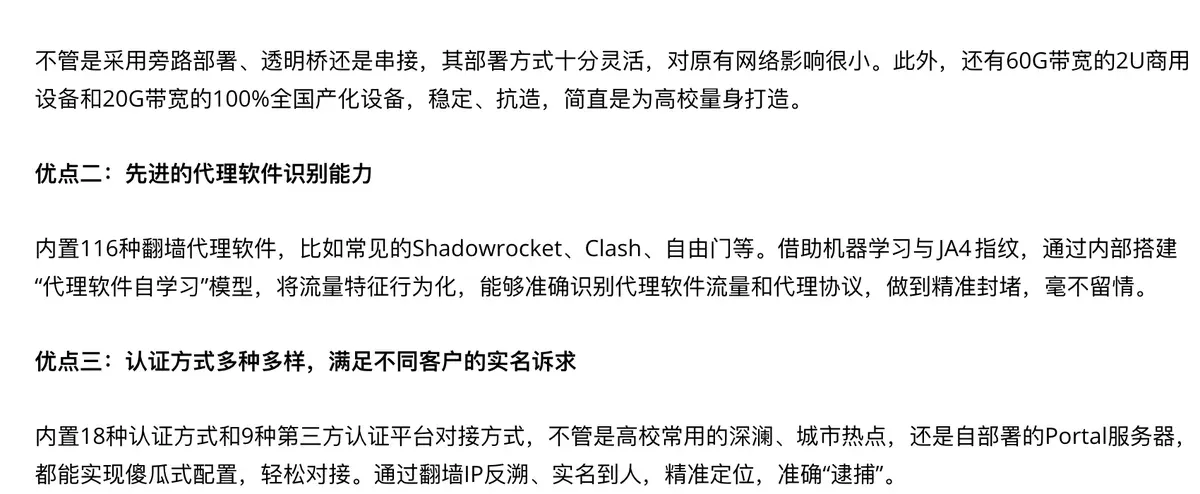
不只是国家级的墙在看。一家叫安博通的厂商 2024 年 9 月的宣传文(中国数字时代转载)写着,给高校卖的上网行为管理设备内置 116 款代理和 VPN 工具的识别,“借助机器学习与 JA4 指纹”,再通过校园网的 18 种实名认证方式对到人。校园网机房里那台机器,就是一个小号的墙。
对应的一栏是 fingerprint,填 chrome,就是在照着浏览器抄笔迹。
第四个动作:机器学习,管的是剩下那一小撮
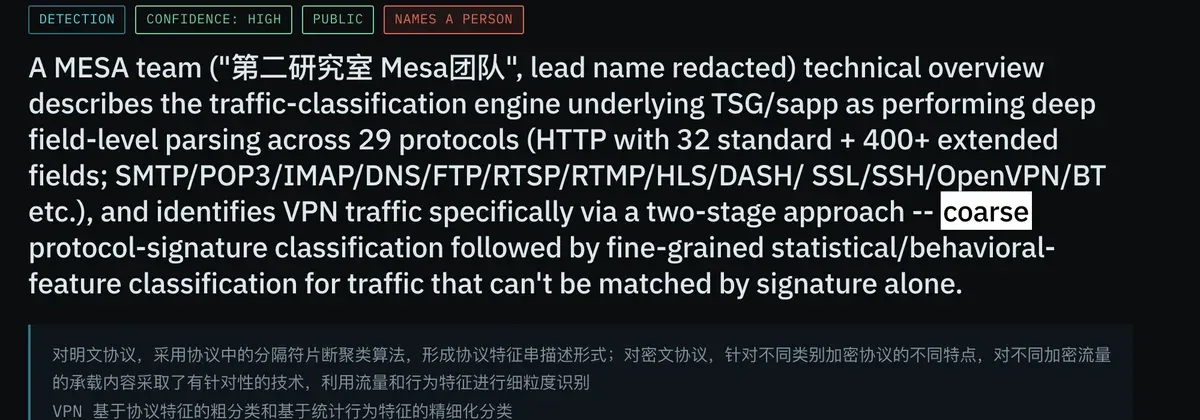
机器学习是真的在用,但做法和标题党说的不一样。索引里一份内部方法论文件写着:先用协议签名做粗分类,签名对不上的流量,再用统计和行为特征细分。也就是说,前面三个动作先把大部分流量筛完,机器学习管的是剩下那一小撮。
它也会出错。索引里记着一次事故:识别 Psiphon3 用的 SNI 白名单过期,谷歌的流量被当成 Psiphon3 封了;另一条记着,应用识别把一部分流量误判成 Psiphon3 和自由门,统计占比被高估。
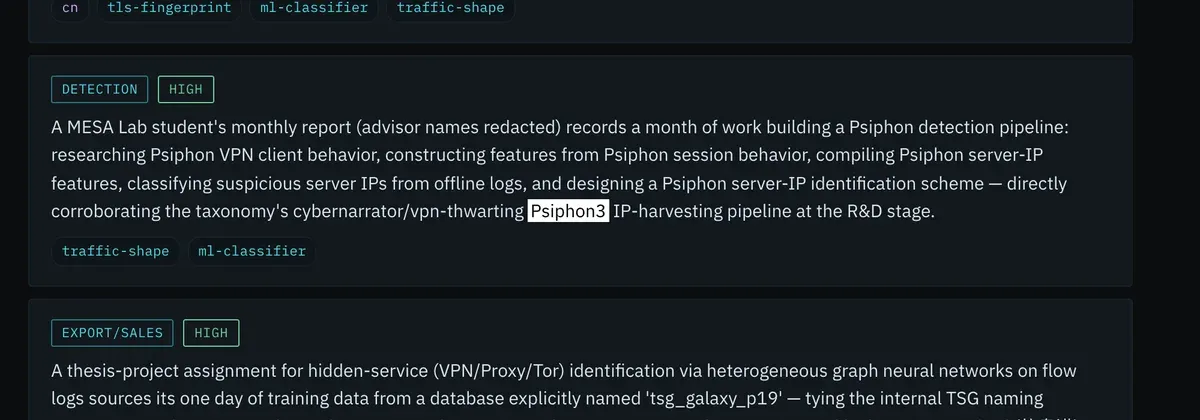
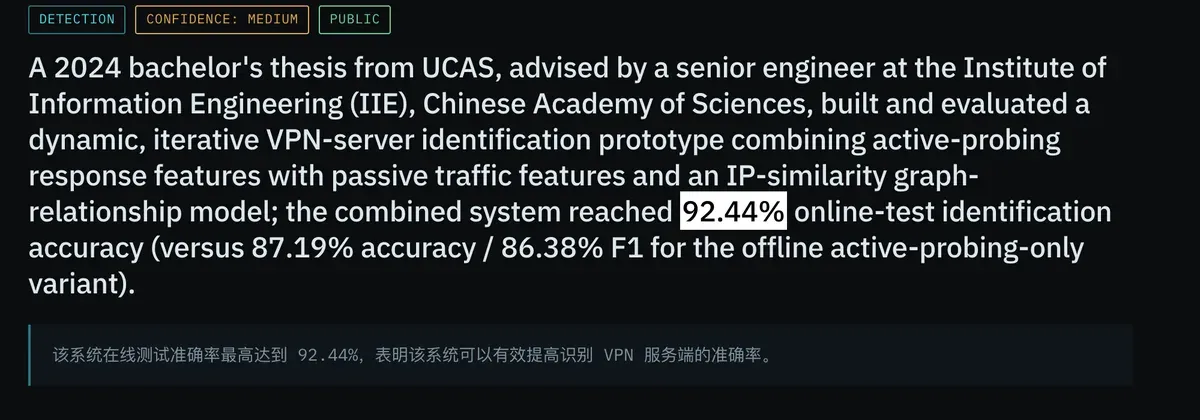
文件里带准确率的数字全是内部模型测试,例如只用 8 个长度和方向片段识别加密 DNS(DoH)准确率 97.3%,检测绕过探测工具的模型准确率高于 0.88。离“抓翻墙 94%“最近的一条,是中科院大学一篇毕业论文(索引里一条标注 2024 年本科论文,另一条标注硕士论文,同一个题目),用端口扫描加 IP 相似性图识别 VPN 服务器,在线测试最高 92.44%,样本多少没写。这是一篇学位论文,不是全国系统的成绩单。
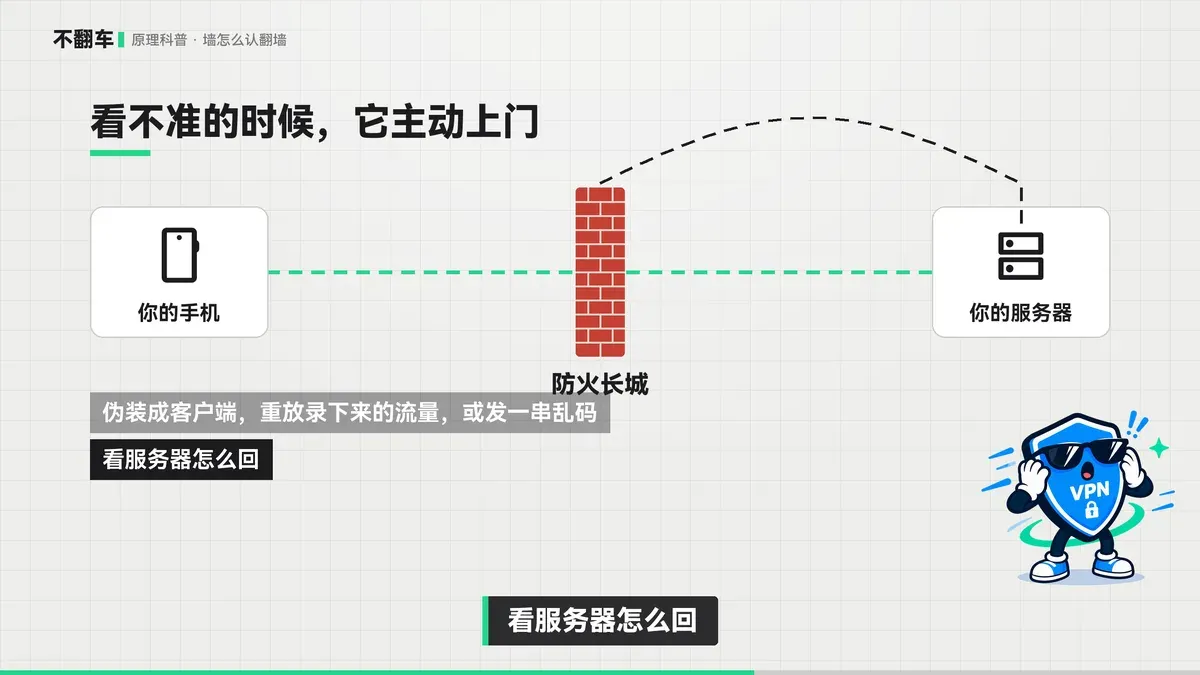
看不准的时候,它主动上门
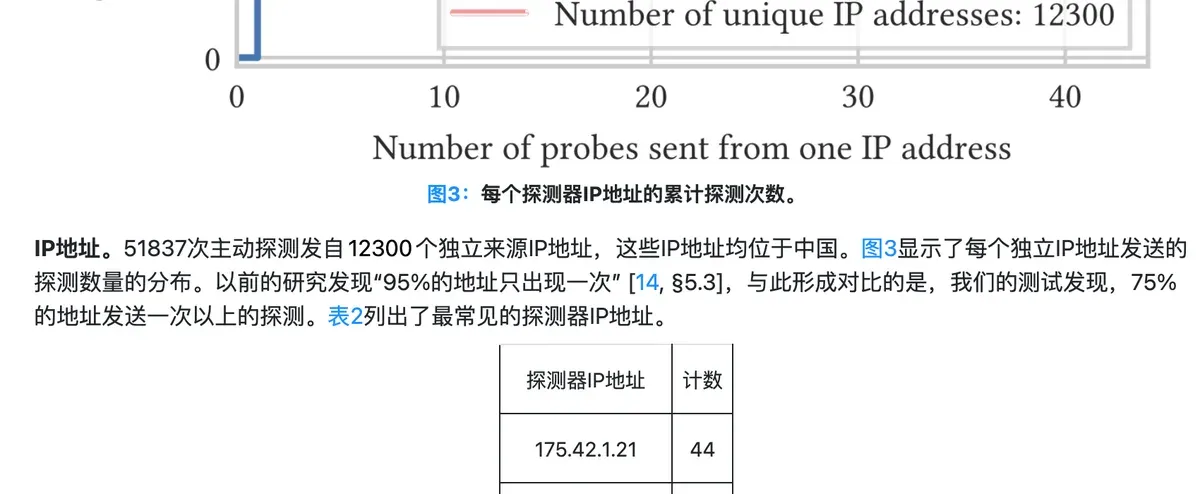
IMC 2020 年的论文记录了防火长城怎么探测 Shadowsocks 服务器:它伪装成客户端,把录下来的你的流量重放一遍,或者发一串乱码,看服务器怎么回。论文收到的 51,837 次探测,来自 12,300 个 IP 地址,全部在中国大陆,大多数属于 AS4837(联通)和 AS4134(电信);最快的重放 0.28 秒就到,最慢的 570 个小时以后才来。
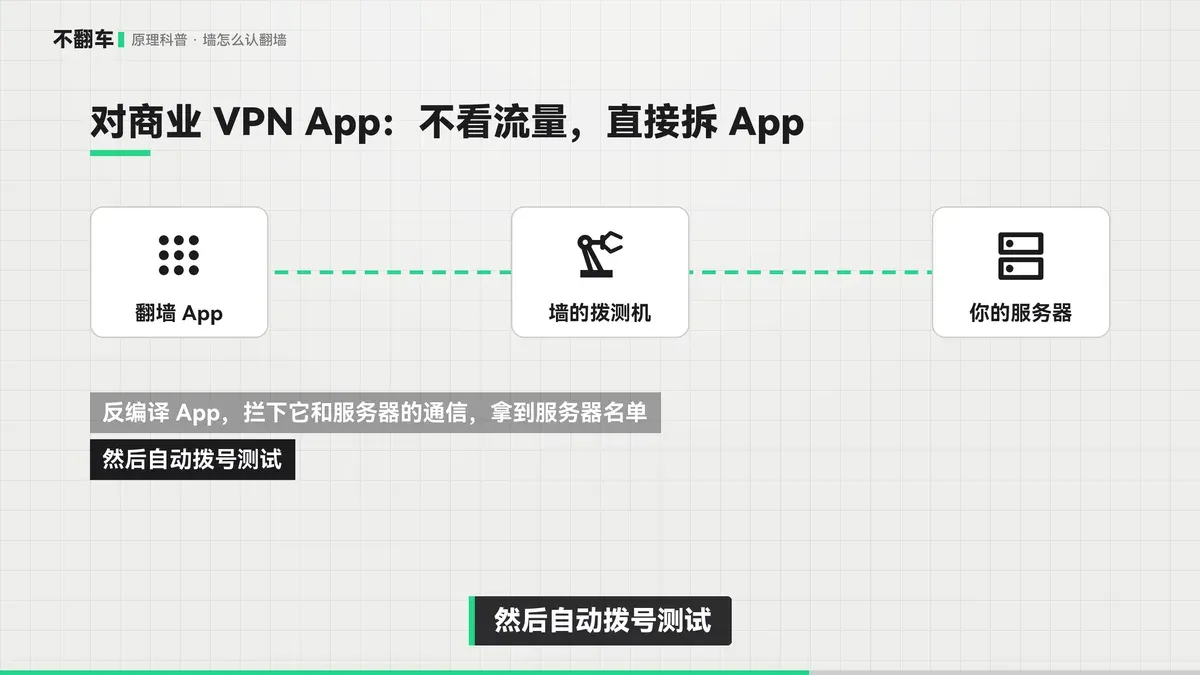
对商业 VPN App,泄露文件里的做法更直接:不看流量,直接拆 App。缅甸那套系统(文件里叫 M22)的记录写着,把 App 反编译,用 HTTPS 代理拦下它和服务器的通信,拿到服务器名单,然后自动拨号测试。一款 App 拨测了 17,554 次,找出 4,073 台服务器,24 小时内 94% 被封。我们在 880 条发现的列表页里搜 “94%”,只有这一条。它说的是一款 App 的服务器 24 小时内被封的比例,不是 AI 识别准确率。
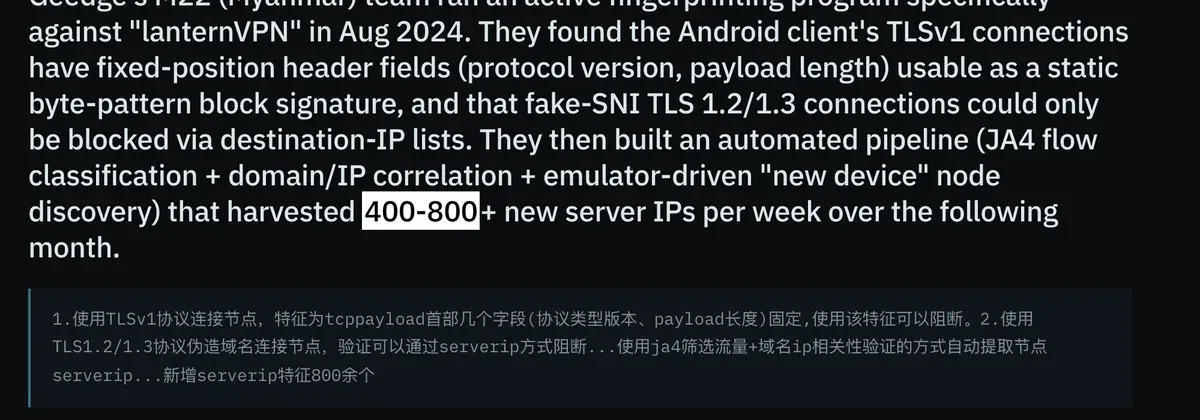
另一条记录针对的是 Lantern:2024 年 8 月,缅甸那边的团队给它的安卓客户端做了指纹,建了一条自动流水线(JA4 流分类、域名和 IP 关联、模拟器当新设备去发现节点),之后一个月每周收割 400 到 800 多个新服务器 IP。这就是大 App 的节点封得最快的原因:服务器名单是从 App 里直接拆出来的。
省级的墙:证实的只有河南
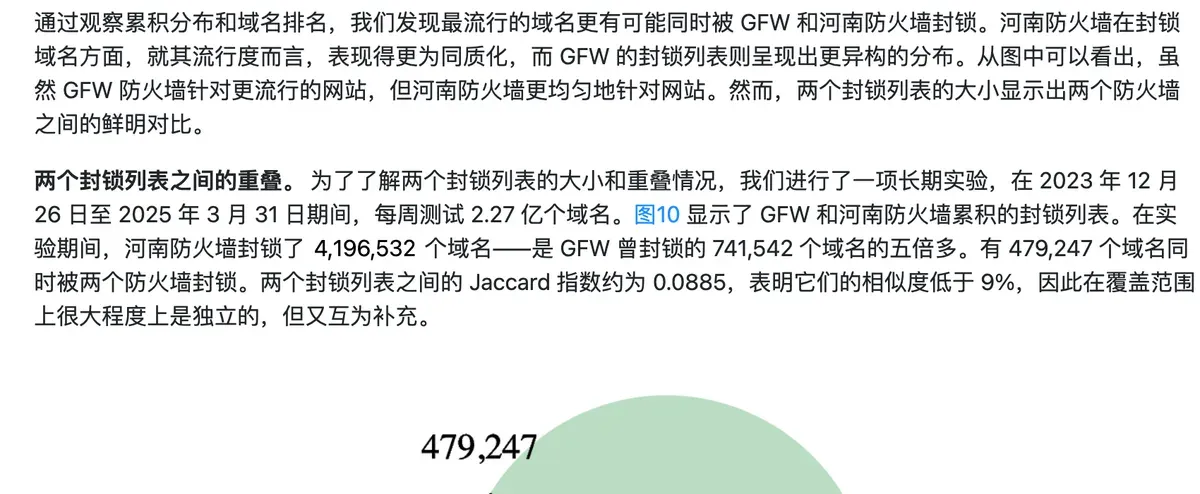
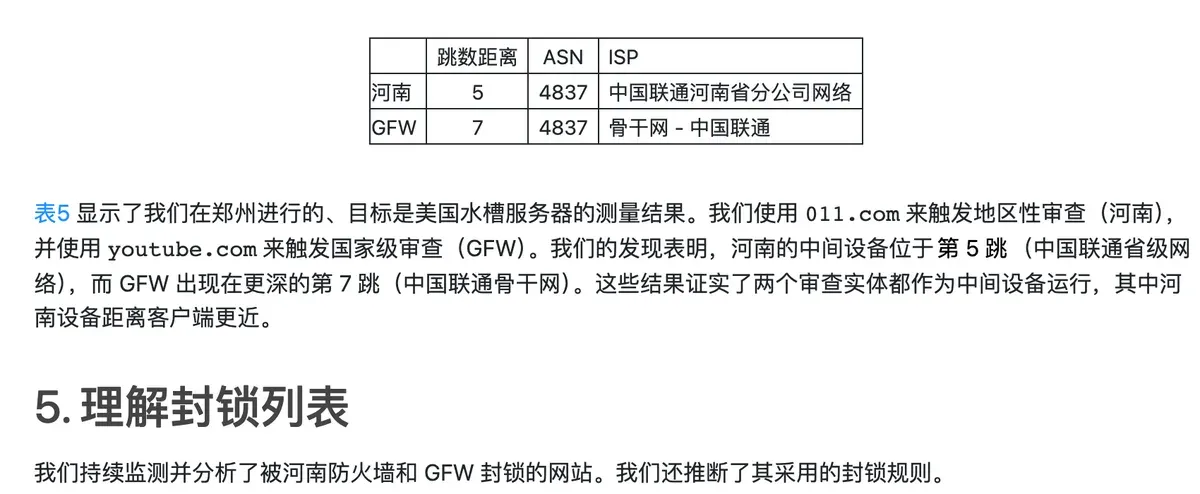
IEEE S&P 2025 年的论文《墙中之墙》写着,2023 年 8 月起河南用户发现有些网站别的省能开、河南开不了。研究者从 2023 年 12 月到 2025 年 3 月累计测到河南封了 4,196,532 个域名,是国家级防火墙 741,542 个的五倍多,某些时段达到十倍;两份名单重叠只有 479,247 个。它管的是从河南出去的流量,做法很糙:只认 TCP 头正好 20 字节的包,回复的重置包带一串固定的 10 字节,封了也不记 180 秒。研究者顺着路由找过去,它在第 5 跳,中国联通河南省网里;国家级的墙在第 7 跳,骨干网上。
泄露文件里的三个省级项目是积至的客户。文件没有说全国各省都建好了,“天狗全省部署”“各省独立防火墙”这两句,在文件里找不到。
六条对策
都是对着上面四个动作来的。
- SNI 填真实的大网站域名,REALITY 的目标网站别乱写,墙第一眼看的就是这一栏。
- 别再用裸的 Shadowsocks 和 VMess:第一个包要么像 TLS,要么用 Shadowsocks 2022 版,不然约四分之一的概率一连就封。
- fingerprint 填 chrome,笔迹要像浏览器。
- 服务器别开 1194、500、4500、1701、51820 这些一看就是 VPN 的端口,那篇毕业论文第一轮扫的就是这些;REALITY 走 443 是在装网站,没问题,别的协议用随机的高端口。
- 大 App 的节点被封最快,因为名单是从 App 里拆出来的;自己建的小节点不在任何名单里,会不会被封,看的是前面三个动作。
- 看到带准确率的标题,先找出处。泄露文件和论文都是公开的,数字查不到的,当它没说。
常见问题
“AI 抓翻墙准确率 94%“有出处吗
没有。泄露文件 880 条发现里唯一的 94%,是缅甸部署对一款 VPN App 的 24 小时阻断率;离它最近的识别准确率是一篇毕业论文的 92.44%。GFW Report、InterSecLab、cuanmu 的核实文章都没有这个数。
天狗系统是防火长城的新代号吗
不是。天狗安全网关(TSG)是积至信息的商业产品,泄露文件显示它卖给了哈萨克斯坦、埃塞俄比亚、巴基斯坦、缅甸和一个未具名国家。InterSecLab 的结论是它的能力和国内防火墙同一套技术栈,但“官方代号”这个说法在文件里找不到。
各省都有自己的防火墙了吗
有论文证实的只有河南(IEEE S&P 2025)。泄露文件里提到三个省级项目,没有“全国各省建成”的记录。
机器学习会不会把我的正常流量当成翻墙
会出错。索引里记着 Psiphon3 白名单过期导致谷歌流量被误封的事故。但按内部方法论,机器学习只处理协议签名对不上的那部分流量,前三个动作筛掉的才是大头。
自建节点和商业 VPN App 哪个更容易被封
商业 App 的服务器名单是从 App 里直接拆出来再拨测的,一款 App 4,073 台服务器 24 小时内 94% 被封;自建小节点不在名单里,被封主要靠域名、随机数、指纹三个动作,照上面六条配。
没查到的
- 泄露的源代码部分,GFW Report 说还没仔细分析;本文引用的技术细节来自论文原文和索引站的 high 置信度条目,索引站本身标注由模型提取。
- 那篇毕业论文的样本量和测试集构成,索引没有给出。
- 三个省级项目在国内的实际部署规模,没有公开数字。
来源
- GFW Report:Geedge & MESA 泄露公告(2025-09-12)
- InterSecLab:The Internet Coup 报告摘要(2025-09)
- geedge.lantern.io:泄露文件发现索引,技术分类页
- 索引条目:M22 自动化 VPN 阻断流水线(94% 24 小时阻断率)
- 索引条目:stellar 引擎加入 JA4/JA4S 指纹
- 索引条目:VPN 识别方法论
- 索引条目:IP 相似性识别 VPN 服务器,92.44%
- 索引条目:针对 Lantern 的指纹和流水线
- USENIX Security 2025:防火长城对 QUIC 的 SNI 审查(中文)
- USENIX Security 2023:防火长城怎么检测和屏蔽全加密流量(中文)
- IMC 2020:中国怎么检测和屏蔽 Shadowsocks(中文)
- IEEE S&P 2025:墙中之墙,中国地区性审查的兴起(中文)
- 中国数字时代转载:安博通上网行为管理设备宣传文(2024-09-15)
- cuanmu:2026 年中 GFW 追踪,传言、泄露与可证实的事实(2026-06-15)