
TUN 模式是什么?和系统代理差在哪、什么时候该开、开了有哪些坑
不翻车编辑部 · 更新于
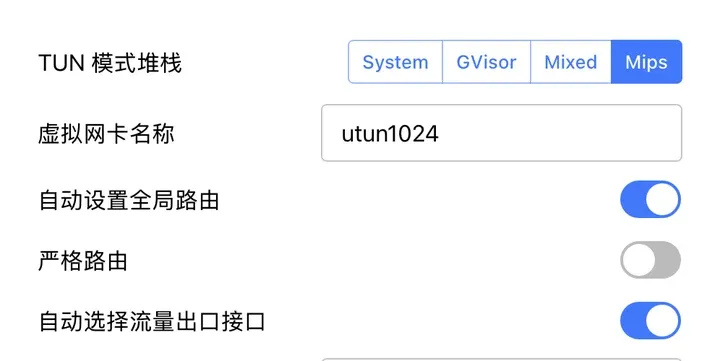
先说结论:系统代理只是在系统设置里填一个本机地址,浏览器会照着走,命令行工具、微软商店应用、大部分游戏不会。TUN(Clash Verge 里叫“虚拟网卡模式”)是建一块虚拟网卡、改路由表,让所有软件的流量都先进客户端,不靠软件配合。TUN 不等于全局,进了客户端以后照样按规则分流。要注意的是,Clash Verge Rev 默认没开“严格路由”,在 Windows 上光开 TUN 仍可能 DNS 泄露。以下截图来自 Clash Verge Rev 2.5.8(2026 年 10 月),文档核对日期 2026 年 10 月 13 日。
这篇有视频版:YouTube 上看《开着代理游戏还是连不上?问题出在TUN没开》。
上网分两步,系统代理和 TUN 管第一步
一个软件的流量要先过两关:
- 有没有交到代理软件手里。系统代理和 TUN 管的是这一步。
- 交过来以后往哪走。规则模式、全局模式、直连模式管的是这一步,区别见全局模式和分流模式。
第一步没进来,规则写得再对也轮不到它。“节点正常、规则也对,偏偏某个软件不走代理”,问题基本都出在第一步。
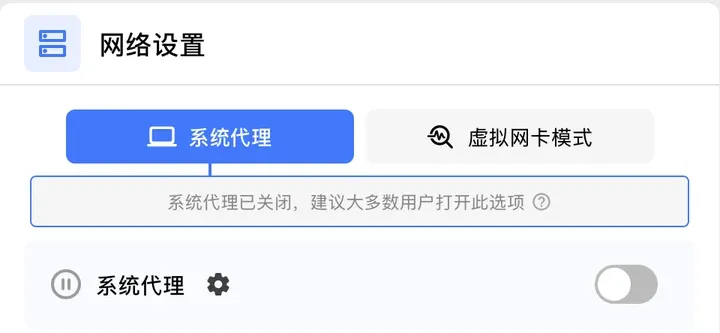
系统代理:浏览器会照做,三类软件不会
打开系统代理,客户端只是在系统的网络设置里填一个指向本机的地址,Clash Verge 默认端口是 7897。用不用这个地址,由每个软件自己决定。浏览器一般会用,所以网页都正常。不用的主要是三类:
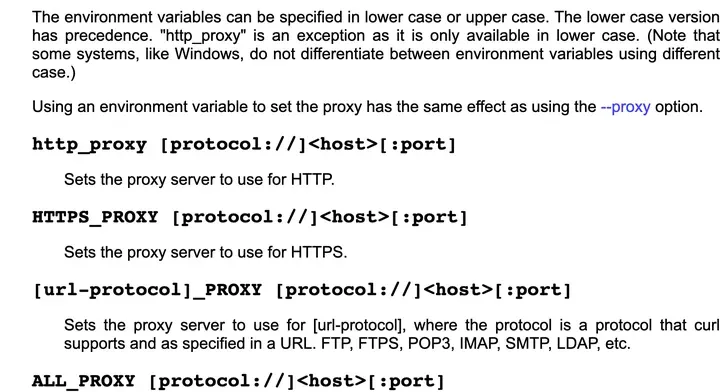
命令行工具。它们大多读环境变量,不读系统设置。curl 官方手册写着,代理可以用 http_proxy、HTTPS_PROXY、ALL_PROXY 这些环境变量指定:
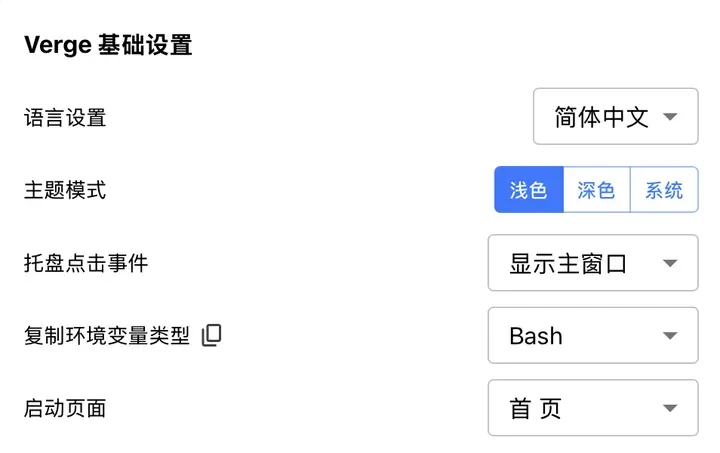
Clash Verge 设置里,“复制环境变量类型”旁边有个复制按钮,点一下,粘到命令行里执行。只对当前这个窗口有效,关掉就没了。git、npm 这些工具还各有自己的代理设置。
微软商店(UWP)应用。从 Windows 8 开始,这类应用默认不能访问本机的网络服务(微软文档:How to enable loopback and troubleshoot network isolation),而系统代理的地址就在本机。Clash Verge Windows 版设置里有“UWP 工具”,提示原文是:“Windows 8 开始限制 UWP 应用(如微软商店)直接访问本地主机的网络服务,使用此工具可绕过该限制”。打开后勾上要用的应用。
游戏和语音。大多不理系统代理,而且常用 UDP。Windows 的系统代理只管 HTTP 和 HTTPS,UDP 不走这条路。
TUN:建虚拟网卡、改路由表
TUN 不等软件配合。打开后客户端在系统里建一块虚拟网卡,再改路由表,让流量默认从这块网卡出去,软件看不看系统设置都一样会进客户端。Clash Verge 的提示原文:“TUN(虚拟网卡)模式接管系统所有流量,启用时无须打开系统代理”。
TUN 不等于全局。 它只管第一步。进来以后还是按规则走,国内直连、国外走代理,日常用就是 TUN 加规则模式。开了以后客户端里的流量统计会变大,是因为国内直连的流量也经过客户端被记了进去,这部分不走节点,也不扣机场流量。
会不会变慢? 大多数电脑感觉不出来,但所有流量都要先经过客户端处理一遍,老电脑会多占一点 CPU。设置里能选协议栈,Clash Verge 默认 Mips,mihomo 文档写着“如无使用问题,建议使用 mips 栈”;某个游戏或网站不正常,可以换 System 或 GVisor 试试。
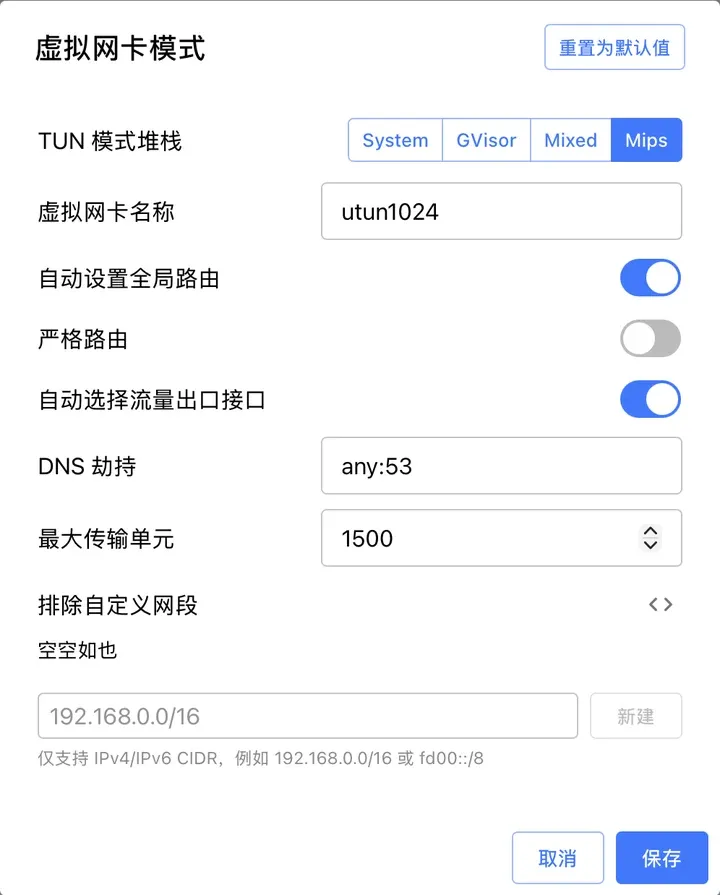
怎么开
建网卡、改路由表会影响整台电脑,系统只让高权限程序做,所以第一次开会提示“TUN 模式需要服务模式,请先安装服务”:
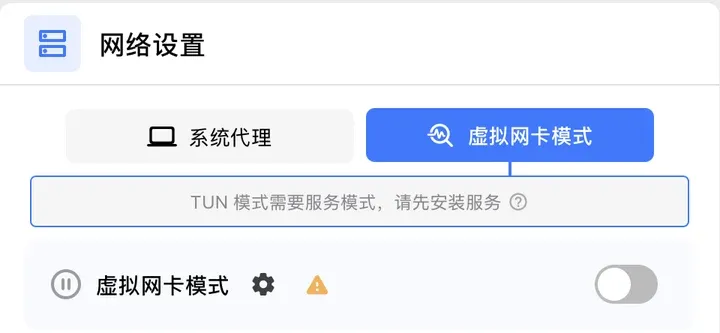
- 点“安装服务”,系统弹出授权窗口点同意。
- 打开“虚拟网卡模式”开关。
- 代理模式保持“规则”。
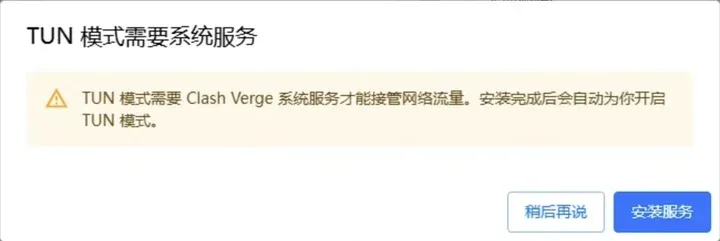
这个服务权限很高,客户端只从官方 GitHub 下载,冒牌下载站的情况见冒牌官网调查。
坑一:严格路由默认关,Windows 仍可能 DNS 泄露
上面那张设置截图里,“严格路由”默认是关的(源码里的默认值也是 strict-route: false)。mihomo 文档写着,严格路由在 Windows 上会“添加防火墙规则以阻止 Windows 的普通多宿主 DNS 解析行为造成的 DNS 泄露”:
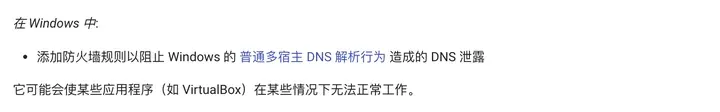
微软文档写了这种行为:首选网卡的 DNS 一秒没回应,系统就把查询发给所有网卡的 DNS 服务器,也包括本地宽带的。
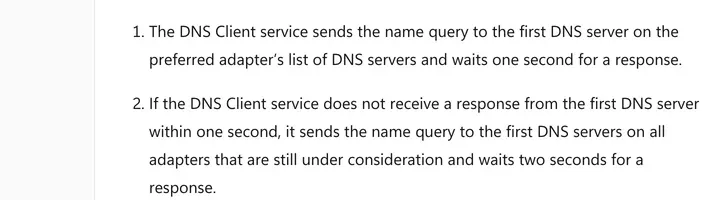
在意泄露就把严格路由打开。代价是文档里写的:可能让 VirtualBox 这类软件在某些情况下没法正常工作。DNS 泄露本身是什么,见什么是 DNS 泄漏。
坑二:fake-ip 和家里的打印机、NAS
很多配置在 TUN 下用 fake-ip:软件查域名时,客户端先回一个 198.18 开头的假地址,等连接真的发出去时再处理。Clash Verge 的 DNS 覆写默认就是 fake-ip、范围 198.18.0.1/16:
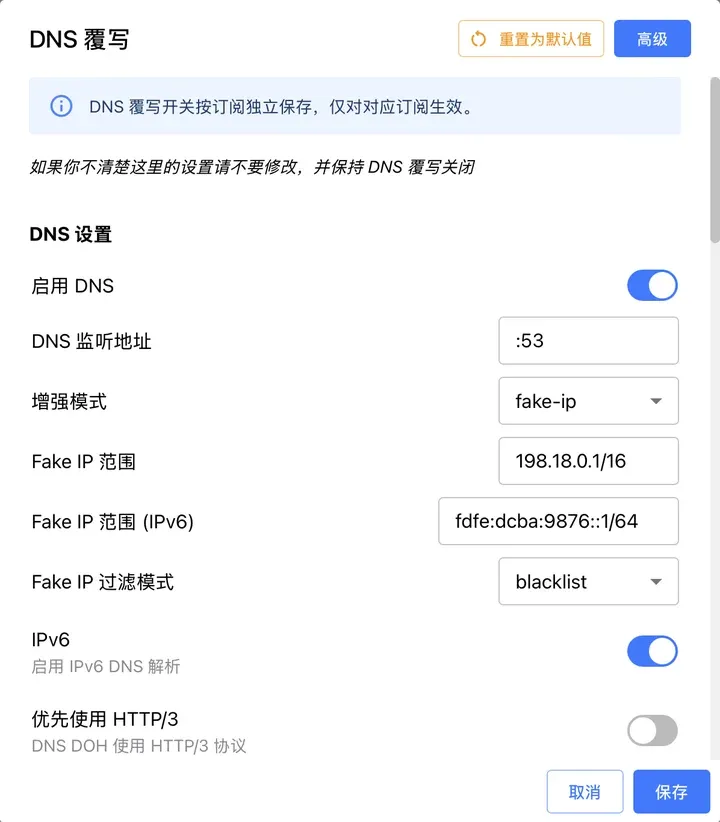
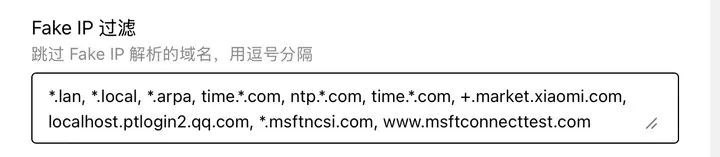
打印机、NAS 用名字访问失败,就把它们的名字加进“Fake IP 过滤”。默认已经放过了 .lan 和 .local 结尾的名字,用 IP 地址访问一般也没问题。
坑三:和公司 VPN、加速器、另一个代理软件冲突
它们也都想改路由表,两边会互相覆盖。最省事的办法是同一时间只开一个。公司 VPN 必须同时开的,可以试试在 TUN 设置的“排除自定义网段”里填上公司内网的网段(比如 10.0.0.0/8,具体问公司网管),这一段流量就不进 TUN。
退出客户端后整台电脑上不了网,多半是没正常退出、系统代理没清掉。重新打开客户端,再正常退出一次。
什么时候开哪个
| 你的情况 | 开什么 |
|---|---|
| 只用浏览器 | 系统代理就够 |
| 命令行工具 | 复制环境变量,或开 TUN |
| 微软商店应用 | UWP 工具,或开 TUN |
| 游戏、语音 | TUN,节点还要支持 UDP |
| 在意 DNS 泄露 | TUN + 严格路由 |
| 电脑上有公司 VPN | 先关 TUN,或排除公司网段 |
| 手机 | 不用管,代理软件本来就走系统 VPN 接口 |
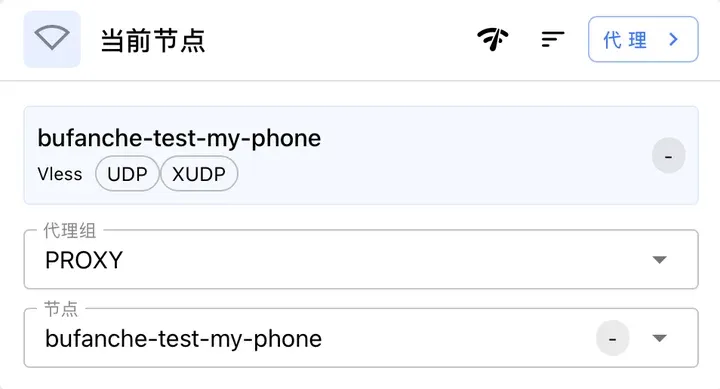
节点支不支持 UDP,看 Clash Verge 首页当前节点下面有没有 UDP 标记:
怎么确认开对了
- 把之前连不上的软件完全退出再打开,去客户端的“连接”页,能看到它的连接,说明流量交过来了。
- 打开本站的 DNS 泄漏检测,结果里不该出现你本地运营商的 DNS。
- 打开 WebRTC 泄漏检测,显示的 IP 应该是节点的,不是你家宽带的。怎么看结果见 WebRTC 泄漏怎么测。
常见问题
TUN 和系统代理两个都开行不行?
一般能用。Clash Verge 的提示写了开 TUN 时不用再开系统代理;排查问题时只留一个。
开了 TUN 是不是更安全?
它解决的是“有流量没交给客户端”,包括 DNS 泄露。节点那边能看到什么,不会因为开 TUN 改变。
电脑开了 TUN 和“局域网连接”,家里的手机、电视也能翻墙吗?
不会自动。局域网连接只是把代理端口开放给别的设备,别的设备要自己填这台电脑的 IP 和端口;想全家都不用设置,得在路由器上做。
Clash Verge 的 TUN 默认会接管 IPv6 吗?
Clash Verge Rev 的默认配置里 IPv6 是打开的。连上后 IPv6 还在直连的情况,见 VPN 连上后 IPv6 还在直连。