
小米手机被曝上报应用列表?官方文档写着卸载后 72 小时还能查
不翻车编辑部 · 更新于
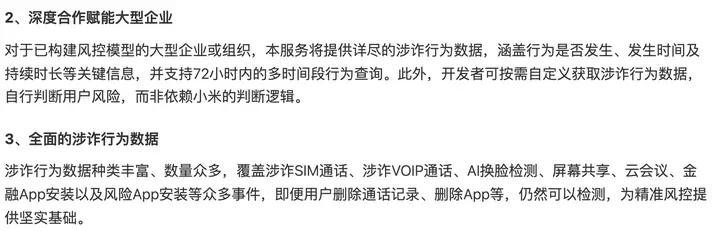
先说结论:**小米官方开发者文档写着,它的“设备涉诈检测”服务可以查一台手机 72 小时以内的行为记录,“即便用户删除通话记录、删除 App 等,仍然可以检测”。**文档里能查的是飞行模式、呼叫转移、截图、涉诈电话、装过哪几种 App 这些,没有 VPN、翻墙软件、X 或 Telegram 这几项,数据给的是接入服务的合作方 App 和企业,没有写给公安。一位开发者说他在朋友的小米 14 上拆出了上报应用列表、录屏上传的代码,这些是他单方面的说法,目前没法核实;他朋友被警察打电话要求卸载 X 和 Telegram,原因是什么,没有证据,不能和这些组件连在一起。
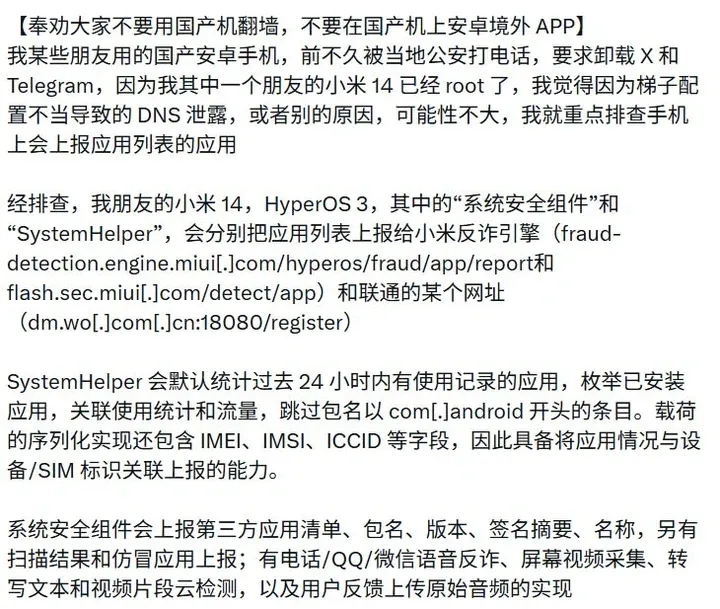
我们没有小米手机,没有实测。下面的官方文档截图是 2026 年 11 月 1 日用无痕浏览器截的,开发者的说法来自他在 X 上发帖的配图。
事情经过
10 月 31 日,一位开发者在 X 上发帖:他朋友用的国产安卓手机接到当地警察电话,被要求卸载 X 和 Telegram。他先想到 DNS 泄漏(开着翻墙软件,查网址这一步却走了国内线路),判断可能性不大,就去查手机里有没有组件在上报装了哪些 App。朋友那台小米 14 已经 root 过,root 就是拿到手机的最高权限,能看到平时看不到的系统文件。
小米官方文档写了什么
小米澎湃 OS 开发者平台上有一项服务叫“设备涉诈检测”,是给别的 App 用的:支付、购物这类 App 在你转账、下单或者打开 App 的时候,向小米的系统查询这台手机有没有被骗的风险。
服务分两档:
- 基础版:返回一个 0 到 100 的涉诈风险分。
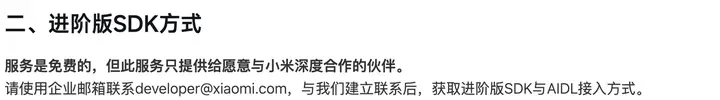
- 进阶版:开发指南写着,这项服务“只提供给愿意与小米深度合作的伙伴”。给的不是分数,是具体的行为记录:有没有发生、什么时候发生、持续多久,可以查 72 小时以内的多个时间段。
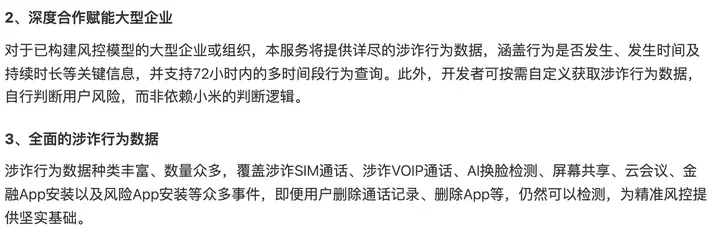
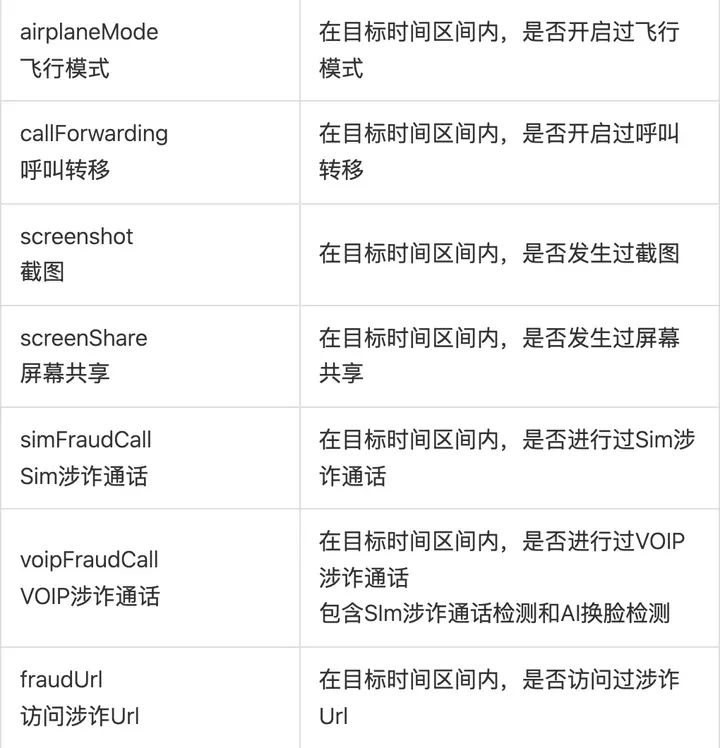
文档列出的可查行为:飞行模式、呼叫转移、截图、屏幕共享、Sim 涉诈通话、VOIP 涉诈通话、访问涉诈网址。
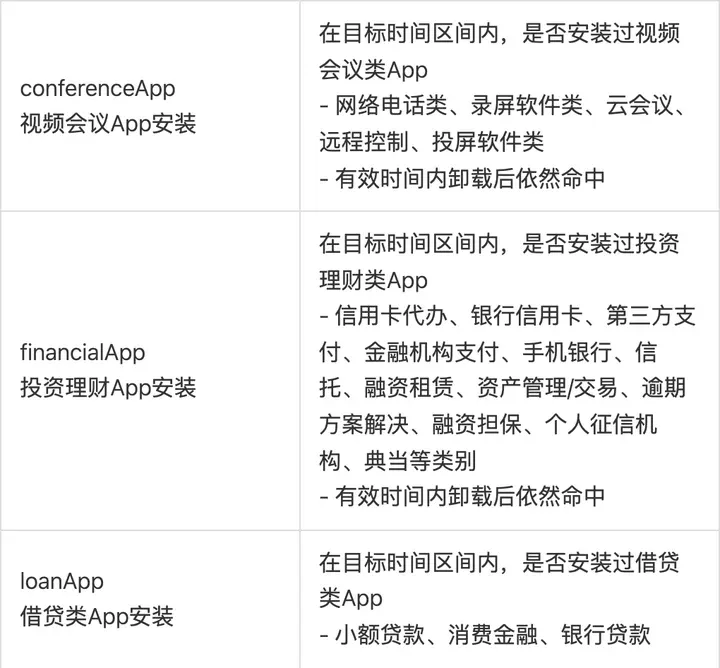
还有装过哪几种 App:视频会议(含网络电话、录屏、远程控制、投屏)、投资理财、借贷。视频会议和投资理财两项特意注明“有效时间内卸载后依然命中”。
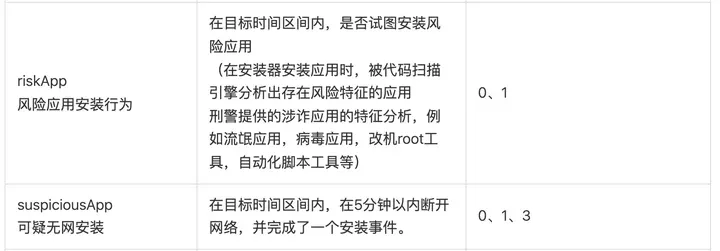
另外两项:风险应用安装,依据写的是“刑警提供的涉诈应用的特征分析”,例子有流氓应用、病毒应用、改机 root 工具、自动化脚本工具;可疑无网安装,就是 5 分钟之内断开网络又装了一个 App。
文档没写的
- 数据给的是接入服务的合作方 App 和企业,文档里没有写给公安。
- 可查清单里没有 VPN、翻墙软件、X、Telegram。
所以不能说“这个接口能查你翻墙”,也不能说“小米把数据交给了警察”。文档能证明的是另一件事:手机系统自己会记录你装过什么样的 App,删除以后 72 小时以内还能查出来。
开发者说他拆出了什么(未核实)
先说清楚:他自己写了,这次拆解是借助人工智能工具完成的,“如有错误,敬请指正”。下面都是他的说法。
- 系统安全组件(小米预装,应用商店里更新过):会把第三方 App 的清单,包括名称、包名、版本和签名摘要,上报给小米的反诈服务器。包名是每个 App 固定的编号,看包名就知道是哪个 App。
- 同一个组件里有电话、QQ、微信语音的通话反诈代码,还有一段录屏流程:每次录约 3 秒,加密上传小米云端检测;没问题就删除、隔 2 秒再录,有问题就留一份、弹警告、停止。什么情况下开始录,他没讲清楚,从上下文看更像是通话反诈的场景,不能说“手机一直在录屏”。
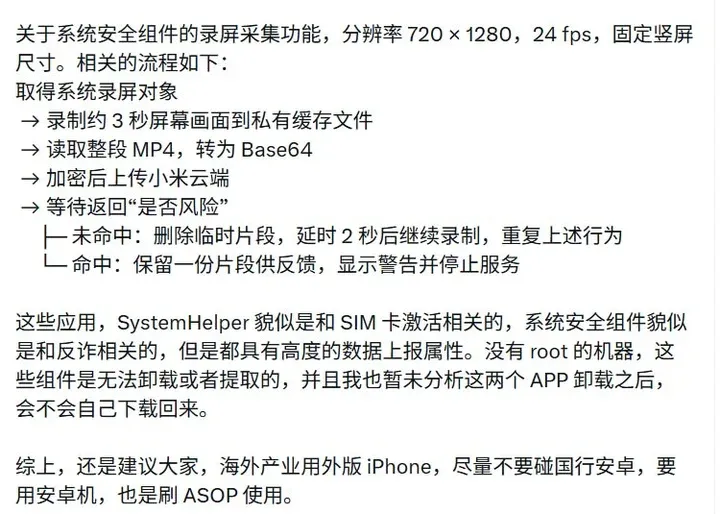
- SystemHelper(系统目录、小米平台签名、开机自启):统计过去 24 小时用过的 App、列出已装 App,数据里有 IMEI、IMSI、ICCID 字段;上报地址属于中国联通的设备管理平台,走的是不加密的 HTTP。朋友插的是移动卡,它照样往联通那边注册,他推测是联通渠道机带的定制组件。
几个疑点:拆解是工具做的,他自己说可能有错;代码里有某个功能,不等于在你手机上运行过;没 root 的手机卸载不了这些组件,卸载后会不会自己装回来,他没测。后来也有网友拿小米 17 Pro Max 做了相近的分析,同样没法核实。
警察那通电话
电话为什么打来,开发者本人也不知道。“组件会上报 App 清单”和“警察知道他装了 X”之间缺了好几环:清单最后给了谁、有没有人看过、电话是不是因为这个打的,都没有证据。这两件事目前不能连在一起。警方通常怎么发现翻墙用户,见被处罚的翻墙者是怎么暴露的。
对翻墙的人意味着什么
- **系统看得到你装了什么。**翻墙软件、X、Telegram 装在国行安卓手机上,系统层面有能力知道,而且这是系统自带的组件,没 root 的手机卸载不了。按小米文档,某几种 App 卸载以后,72 小时以内还能查出来。
- **看不到你在翻墙软件里去了哪里。**这和国家反诈中心 App 一样:能看到装了什么、开没开 VPN,看不到加密隧道里面的内容。差别是反诈 App 可以卸载,系统组件普通人删不掉。
能做的三件事
- 翻墙软件和境外 App 放在另一台手机上,不装在国行安卓手机里:海外版手机、外版 iPhone,或者一台单独的旧手机。开发者自己的建议也是这个方向,非要用安卓就刷原生系统,这一步有门槛,看自己的情况。
- **别把卸载当成清理干净。**在国行安卓手机上装过的东西,默认就当它全都记录了。
- **测一下 DNS 泄漏。**开着翻墙软件打开本站的 DNS 泄漏检测,结果里出现国内运营商,就说明查网址这一步没走翻墙线路,要去客户端里改设置,Clash 的改法见开着 VPN 还在 DNS 泄漏?Clash 设置实测。
常见问题
小米手机能查到我翻墙吗? 官方文档里可查的行为没有 VPN、翻墙软件这一项。开发者说系统组件会上报 App 清单,如果属实,装了哪些翻墙软件是看得到的;但你通过翻墙软件去了哪些网站,在加密隧道里,看不到。
把 X、Telegram 卸载了就没事了吗? 按小米文档,删除 App 以后仍然可以检测,部分种类有效时间内卸载依然命中,可查范围是 72 小时以内。所以卸载不等于没装过。
录屏是一直在录吗? 开发者说的是代码里有录屏上传流程,触发条件他没讲清楚,更像是通话反诈的场景。没有证据说一直在录。
其他国产安卓手机也这样吗? 这次的文档和拆解都只涉及小米,其他品牌我们没有查到同样的公开文档,不下结论。
资料来源
- 小米澎湃 OS 开发者平台:设备涉诈检测业务介绍、设备涉诈检测开发指南(2026-11-01 截图)
- 开发者在 X 上的发帖配图(2026-10-31),单方说法,未核实