
免费节点安全吗?GitHub 619 个免费节点实测:124 个不加密
不翻车编辑部 · 更新于
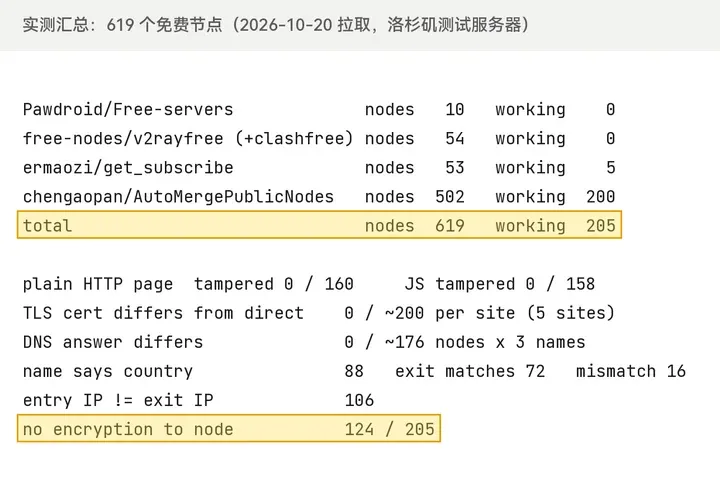
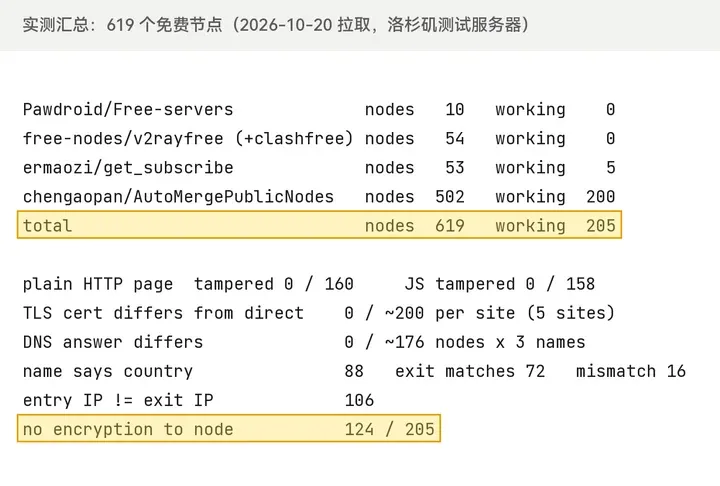
先说结论:GitHub 上的免费节点,大部分连不上,能连上的一多半不加密。2026 年 10 月 20 日,我们从 4 个热门“免费节点”“每日更新”仓库拉了订阅,去重后 619 个节点,在一台洛杉矶测试服务器上挨个测:能用 205 个;这 205 个里有 124 个,从你的设备到节点这一段没有任何加密,你上了哪些网站,路上的人都看得到。星数最多的两个仓库(19562 星、14428 星)一共 64 个节点,一个都连不上。
我们也专门测了节点会不会改你的网页、换你的证书、篡改 DNS:这一轮 0 次。可就算节点加密、也不篡改,节点主人照样能记下你的真实 IP、几点上了哪些网站,我们用自己搭的加密节点实拍了日志。没抓到不等于安全,后面会讲为什么,以及真实发生过的盗号、盗币、泄露案例。原始数据和方法写在文末。
免费节点是谁在出
我们拉的 4 个仓库(星数为 2026-10-20 数据):
| 仓库 | 星数 | 去重后节点 | 能用 |
|---|---|---|---|
| Pawdroid/Free-servers | 19562 | 10 | 0 |
| free-nodes/v2rayfree(含同组织的 clashfree) | 14428 | 54 | 0 |
| ermaozi/get_subscribe | 9371 | 53 | 5 |
| chengaopan/AutoMergePublicNodes | 8246 | 502 | 200 |
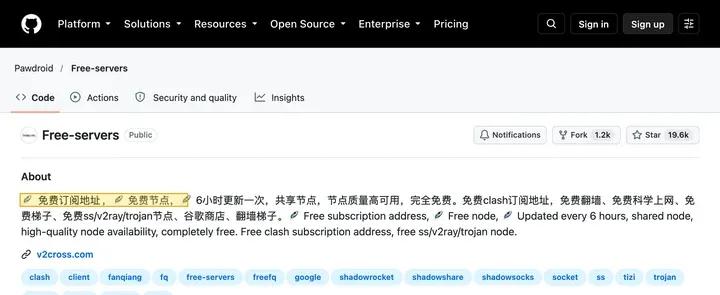
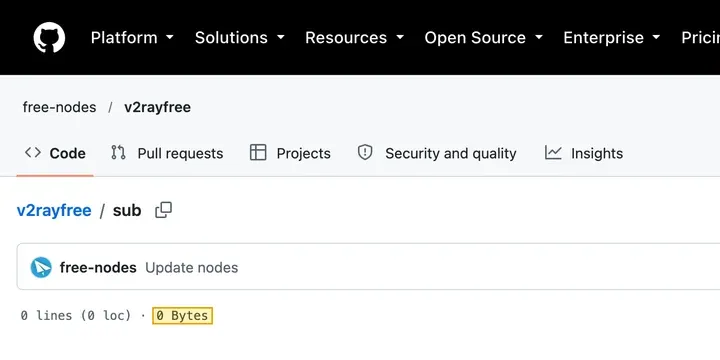
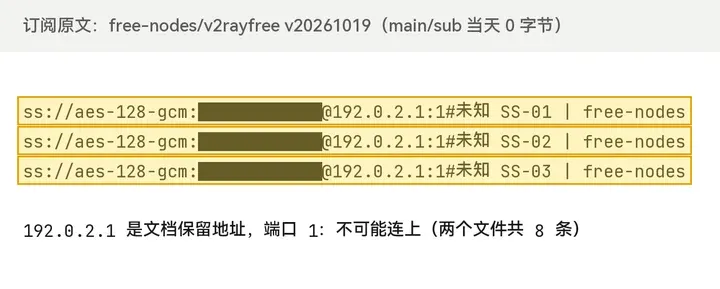
free-nodes/v2rayfree 的“永久订阅地址”文件,我们拉的时候是 0 字节,前一天的文件才有内容。里面还混着 8 条服务器写成 192.0.2.1、端口 1 的节点,这是专门留给文档举例用的地址,不可能连上。
同一个 README 往下翻,是一大段“高速机场推荐”,带注册链接和优惠码。免费节点在这里更像招牌,想让你去的是付费机场。机场是什么、和 VPN 有什么区别,见机场、VPN 和自建怎么选。
AutoMergePublicNodes 写得很直白:“自动抓取合并互联网上的公开节点”。它的订阅里有 99 个其实是开放代理,也就是网上谁都能用的 HTTP 或 SOCKS5 转发机器,像一个没锁门的中转站,谁路过都能借道,不是谁专门搭的翻墙节点。我们查了这些机器的网络是谁家的,至少 6 个在家庭宽带:美国 AT&T、Beanfield、Carson Communications、Everfast Fiber,法国 Free,喀麦隆 Orange。我们推断这些多半是别人家里没配好、甚至被人控制的设备,主人自己未必知道。
开放代理会改你的网页吗:两篇论文
有人专门研究过公开代理。
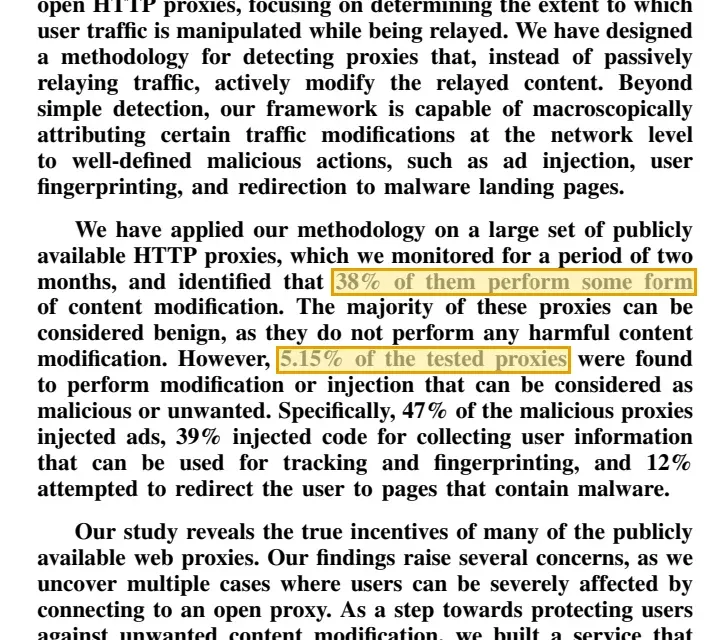
- NDSS 2018 的论文(Tsirantonakis 等)连续两个月监测一大批公开 HTTP 代理:38% 会修改转发的内容,5.15% 的修改是恶意的。恶意的里面,47% 插广告,39% 插收集用户信息、做指纹追踪的代码,12% 把用户跳到放恶意软件的页面。
- 美国乔治城大学团队 2018 年测了 10 万 7 千多个代理列表网站上的公开代理:有的往网页里塞挖矿脚本,有的做 TLS 中间人攻击,还有的把经过代理下载的程序换成带远控木马的版本。
我们的实测:没抓到篡改,但这几个数字要注意
测法很简单:在自己服务器上放一个普通网页和一个程序文件(JS),内容我们自己清楚,经每个节点打开,看有没有被偷偷改过;经节点打开 GitHub、币安、欧易、PayPal、Telegram,看网站出示的证书(网站的身份证明)和不经过节点时是不是同一张;再经节点查 3 个网址对应的服务器地址,看有没有被换成假的。全程不登录任何网站。
| 项目 | 结果 |
|---|---|
| 明文网页被改 | 取回 160 个,0 |
| JS 文件被改 | 取回 158 个,0 |
| 网站证书和不经过节点时不同 / 验证失败 | 5 个网站各约 200 次,0 |
| DNS 答案被换 | 约 176 个节点 × 3 个域名,0 |
| 节点名写了国家 | 88 个,16 个和出口对不上 |
| 你连上的机器和最后替你上网的机器不是同一台(像快递被驿站转手给陌生人) | 106 个 |
| 服务器在中国联通安徽 | 1 个 |
对不上的例子:写着菲律宾、南非、巴西,出口在日本;写着香港、新加坡、意大利,出口是 Cloudflare 的美国机房。节点名随便写,想用某个地区的 IP 看流媒体,先用我的 IP 核对一下出口,原因见节点名和出口对不上。
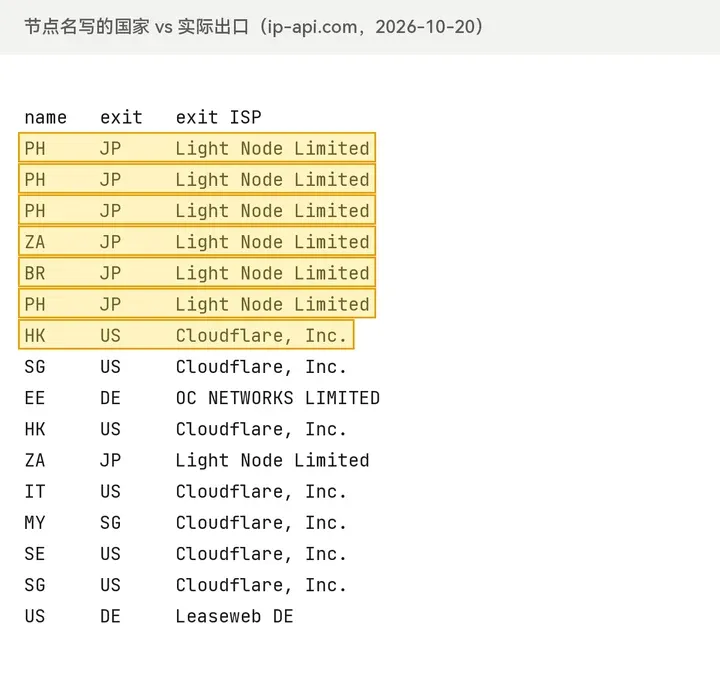
为什么“0 次篡改”不能当成安全:要改完全可以只改某几个网站、某个时间段、某些地区来的用户。我们测一轮、从一台服务器出发,这种情况测不出来。节点是谁的、哪天开始改,你都管不了。
124 个节点不加密,意味着什么
这 124 个是 97 个开放 HTTP 代理、2 个 SOCKS5,加上 25 个没开 TLS 的 VLESS。VLESS 协议本身不加密,要靠外面一层 TLS 或 REALITY,没有就是明文在跑。
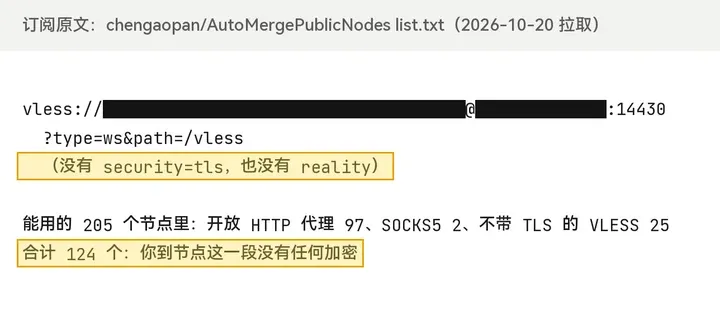
从你的设备到节点这一段,运营商、公共 Wi-Fi、防火墙都能看到你去了哪些网站。剩下 81 个加密的节点也不等于安全,见下一节。
36 个节点默认跳过证书验证
订阅里的 allowInsecure=1(Clash 里叫 skip-cert-verify: true)意思是翻墙软件不检查节点的证书,就像上车不看司机证件。我们拉到的 379 个加了密的节点里有 36 个默认打开了它。下面这个例子,节点对外声称自己是 play.google.com(订阅里的 sni),可它显然不是谷歌,证书对不上,只能关掉检查才连得上。
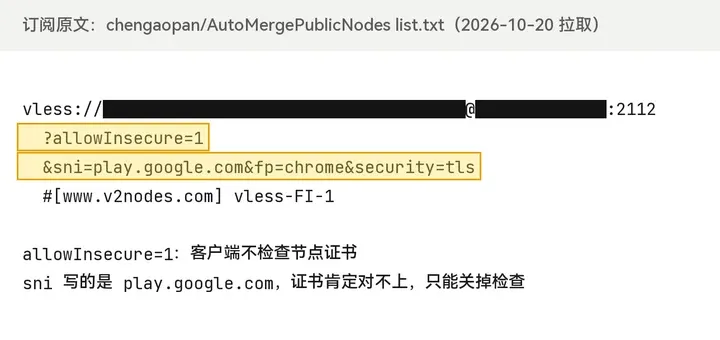
证书就像节点的身份证。跳过验证,路上有人冒充这个节点,客户端也照样连、不报错。
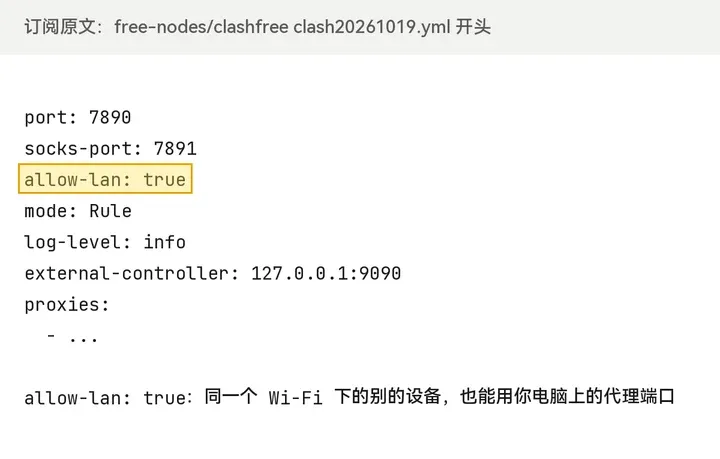
另外,free-nodes/clashfree 的配置文件开头写着 allow-lan: true:同一个 Wi-Fi 下的其他设备也能用你电脑上的代理端口。
加密了也没用:节点主人照样记得到
加密管的是“你的设备 → 节点”这一段,防的是防火墙和路上的人。到了节点服务器,流量就解开了:它要替你去连网站,就得知道你要去哪。VLESS+REALITY、Trojan、VMess 都一样。
我们在测试服务器上临时搭了一个加密的 VLESS+REALITY 节点,从自己电脑经它打开 GitHub、币安、PayPal、Telegram。服务器日志一条一条记着:几点几分、从哪个 IP 地址连进来、去了哪个网站。这个来源 IP 就是你家宽带或手机卡的真实地址,在运营商那里能对上你是谁。
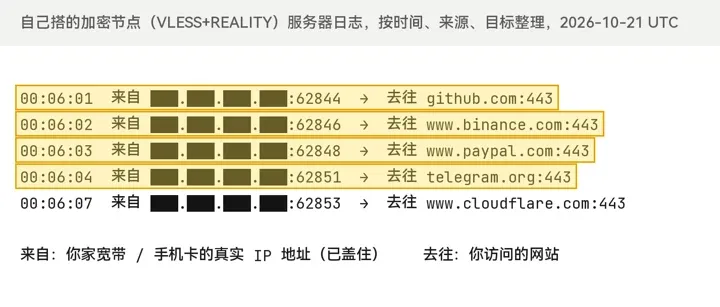
节点看得到、看不到什么:
| 节点主人 | 能不能看到 |
|---|---|
| 你的真实 IP(家宽 / 手机卡) | 能 |
| 几点连、连了多久 | 能 |
| 去了哪些网站(域名) | 能 |
| 用了多少流量 | 能 |
| HTTPS 网站里的密码、聊天内容 | 看不到 |
| 明文 HTTP 网页的全部内容 | 能 |
明文 HTTP 那一项我们也用假账号试过:节点上抓个包,账号密码原样可见。
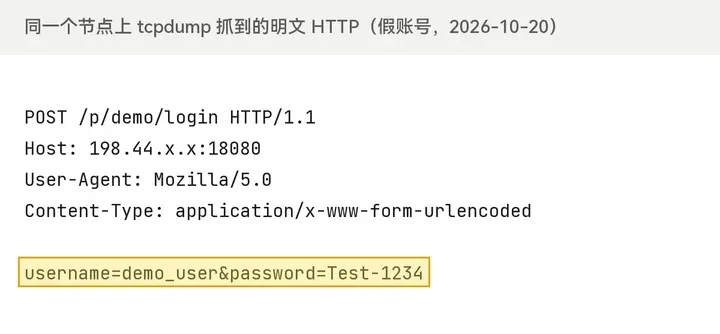
细节见VPN 服务器能看到你什么。区别在于,正经 VPN 至少有公司和隐私条款可以查;免费节点的主人是谁你不知道,这份记录给谁看、卖给谁、存多久,你也不知道。我们没有证据说哪个仓库在卖日志,可它能记,你管不了。
会丢什么:三类真实案例
账号和交易所密码。 中间人想拿到 HTTPS 网站的密码,就得塞给你一张假证书,浏览器会提示“你的连接不是私密连接”。这时候点了“继续访问”,你输入的密码、验证码、登录状态全交给了中间人。看到证书警告就关闭页面、换网络,不要点继续。
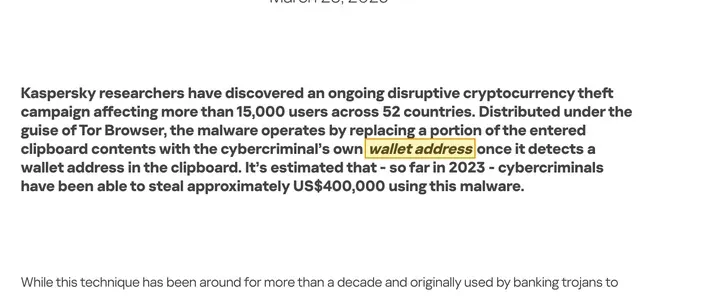
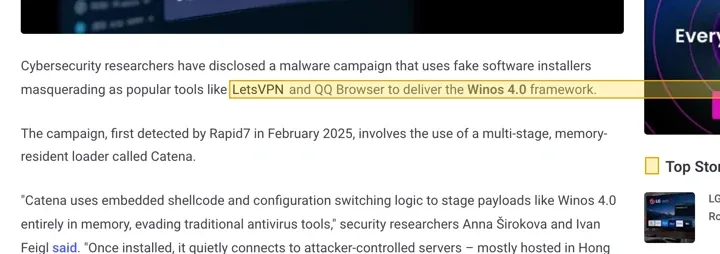
假客户端盗币、远控。 2023 年 3 月,卡巴斯基披露一批假冒 Tor 浏览器的安装包:Tor 官网在俄罗斯被封后,很多人去第三方网站下载,装上的木马盯着剪贴板,一发现钱包地址就换成骗子的。52 个国家超过 1.5 万人中招,被转走约 40 万美元。2025 年 5 月,Rapid7 和 The Hacker News 报道了一批冒充快连和 QQ 浏览器的安装包,装进去的是远控木马,主要针对中文环境。这些是冒充者做的假安装包。翻墙客户端官网和 GitHub 在国内打不开,同样的坑一直在,冒牌下载站的名单见23 个 VPN“官网”发的是同一个 App。
免费 VPN App 自己泄露、拿你的网络。
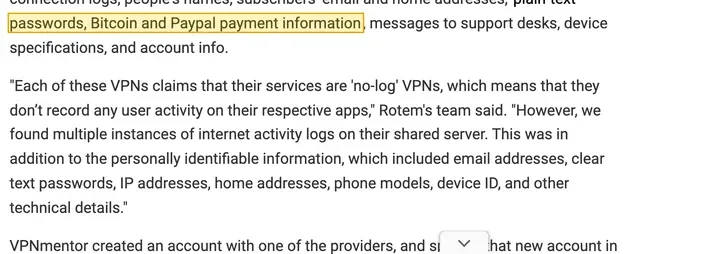
- 2020 年 7 月,香港 7 款免费 VPN(UFO VPN 等)号称不记日志,却有约 1.2 TB 数据摊在网上,包括访问过的网站、明文密码、比特币和 PayPal 付款信息(The Register 报道)。
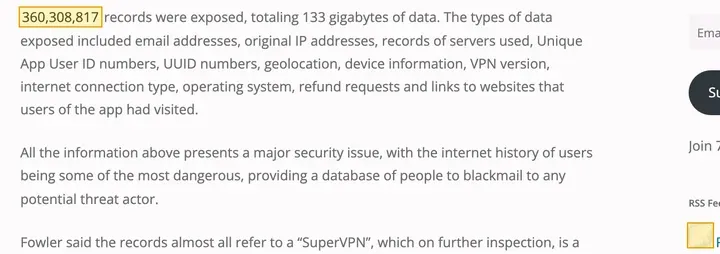
- 2023 年 5 月,SuperVPN 的数据库没设密码,3.6 亿条记录里有邮箱、真实 IP、访问过的网站链接(ESET 博客)。
- 2024 年 3 月,安全公司 HUMAN 发现谷歌商店里一批免费 VPN 把用户手机变成代理出口,最早的一款叫 Oko VPN。更早的 911 S5 案,美国司法部说靠 MaskVPN、DewVPN 等控制了 1900 多万个 IP,详见免费 VPN 靠什么赚钱。
- 我们扫过 15 款国内常见 VPN:熊猫免费版 9 个追踪器,小牛要录音权限,黑洞加速器在数据安全栏自己写着“数据不会加密”,见VPN 权限和追踪器实查和0 个追踪器就安全吗。
非要用免费节点,照这 5 条做
- 钱包、交易所、网银、主力邮箱,不在免费节点上登录。要操作就换回你信得过的线路。
- 浏览器出现证书警告,关闭页面,不点继续。
- 客户端只从原作者的 GitHub 发布页下载(Clash Verge Rev、v2rayN、sing-box),不用网盘里的汉化版、破解版。
- 导入免费订阅后先删节点:类型是 HTTP、SOCKS 的,开着跳过证书验证的,直接删;Clash 的“允许局域网连接”不用就关闭。
- 连上以后用本站工具测一遍:我的 IP 看实际上网的位置和节点名对不对得上,IP 纯净度 看是机房还是家宽、有没有被标成代理,DNS 泄漏检测 看你查网址的请求是不是还在走国内。
想用免费的先试试,VPN 免费试用怎么测讲了先测哪几项;免费额度够干什么,见免费 VPN 每天 200 MB 够干什么。
常见问题
GitHub 上的免费节点能用吗?
我们 2026-10-20 测的 619 个里能用 205 个。星数最多的两个仓库一个都连不上,能用的几乎都来自自动抓取公开节点的那个仓库。这些节点每天在换,今天能用的明天可能就没了。
免费节点会偷我的账号密码吗?
我们这一轮没测到篡改。可 124 个节点到你这一段不加密,节点主人能看到你访问的每个网站;明文 HTTP 页面里的账号密码直接可见。HTTPS 网站只要你不点证书警告的“继续”,密码是加密的。
免费节点上看 YouTube、刷推特安全吗?
只看不登录,风险主要是被看到去了哪些网站。登录账号前想清楚:主力账号、绑了钱包和支付的账号不要在免费节点上登。
节点名写着香港,为什么 IP 显示美国?
节点名是发布的人随便写的。我们测的 88 个写了国家的节点里 16 个对不上。用我的 IP 看实际出口。
订阅里的 allowInsecure 是什么,能关吗?
它让客户端跳过节点证书检查。关掉以后连不上的,说明节点证书本来就对不上,这种节点不要用。
节点是加密的,节点主人还能看到什么?
能看到你的真实 IP、几点连的、去了哪些网站、用了多少流量。加密只防路上的人,不防节点自己。我们用自己搭的 VLESS+REALITY 节点实测过,日志里逐条都有。
免费 VPN App 和免费节点哪个更危险?
两种风险不一样。免费节点的主人你不知道是谁;免费 VPN App 能拿到你手机上的权限和数据,有的还会把你的网络借给别人用。都不适合登录重要账号。
原始数据
测试日期 2026-10-20(UTC),订阅拉取时间 22:54:59。测试服务器:洛杉矶 VPS,Ubuntu 22.04;客户端 sing-box 1.14.3(临时进程,测完删除);出口查询用 ip-api.com。节点密码、UUID、服务器地址不公开。
| 类型 | 去重后 | 能用 |
|---|---|---|
| VLESS | 353 | 43 |
| 开放 HTTP 代理 | 99 | 97 |
| Trojan | 56 | 25 |
| Shadowsocks | 38 | 32 |
| VMess | 35 | 3 |
| Hysteria2 | 35 | 3 |
| SOCKS5 | 3 | 2 |
出口最多的国家:美国 36、德国 22、荷兰 16、法国 15、日本 14、加拿大 12。出口最多的运营商:CDNEXT 32、M247 23、Scaleway 15、OVH 14、Cloudflare 13、CDN77 12。
局限:一次拉取、一台服务器、一个时段;TLS 只测了 5 个网站;没有测下载的文件会不会被换。
资料:
- Tsirantonakis 等:A Large-scale Analysis of Content Modification by Open HTTP Proxies(NDSS 2018)
- Mani 等:An Extensive Evaluation of the Internet’s Open Proxies(2018)
- Kaspersky:假冒 Tor 浏览器的剪贴板木马盗走约 40 万美元(2023-03-28)
- The Hacker News:冒充快连和 QQ 浏览器的安装包投放远控木马(2025-05-25)
- Rapid7:NSIS 安装包滥用和远控木马投放过程(2025-05-22)
- The Register:UFO VPN 等 7 款免费 VPN 数据泄露(2020-07-17)
- ESET:免费 VPN 3.6 亿条记录暴露(2023-05-30)
- BleepingComputer:谷歌商店免费 VPN 把手机变成代理(2024-03)
- 美国司法部:911 S5 僵尸网络被摧毁(2024-05-29)