
大模型对着防火墙试了几百次,找出 34 种绕过办法:CircumVolve 论文讲了什么
不翻车编辑部 · 更新于
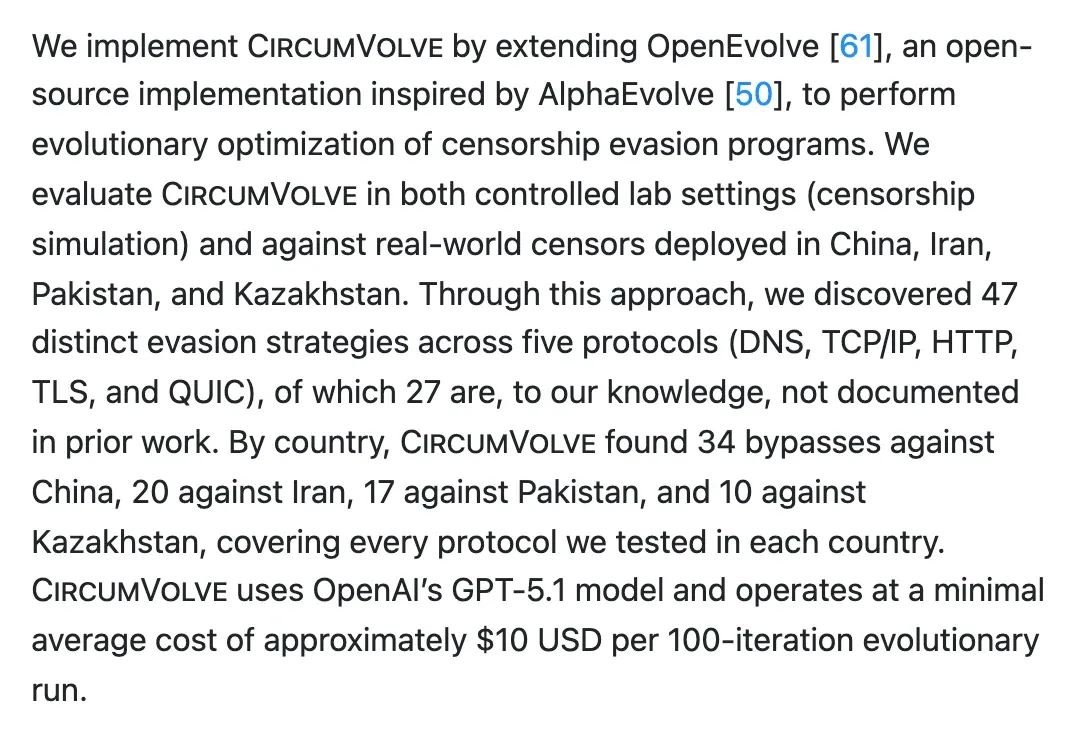
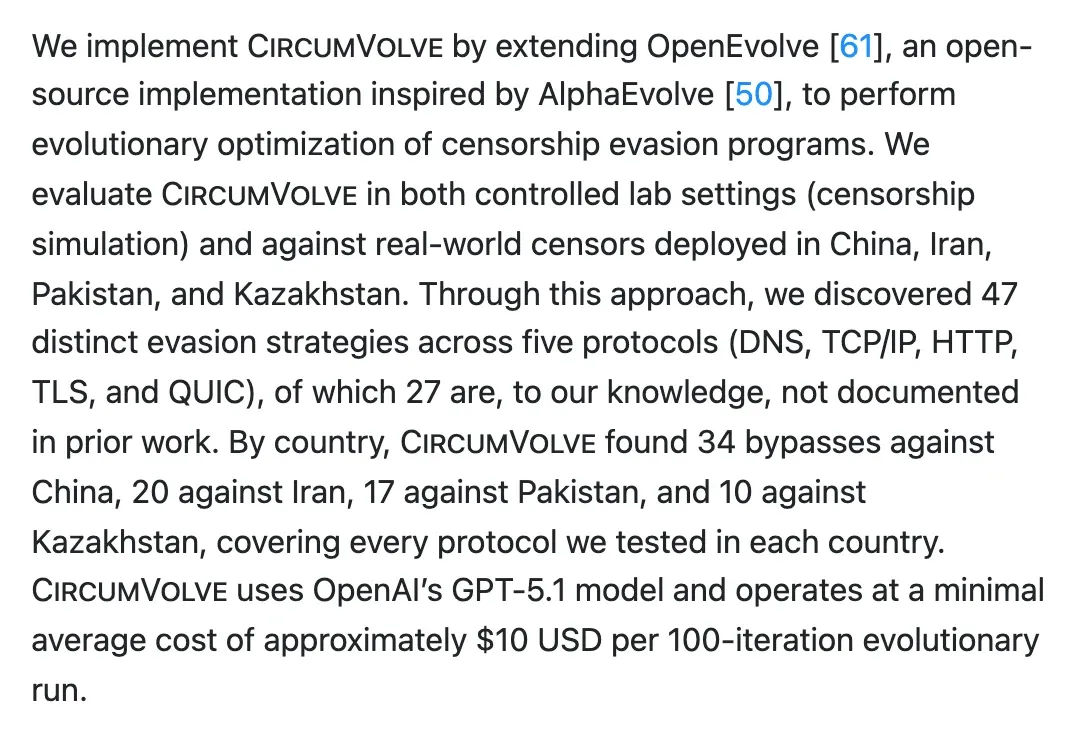
先说结论。2026 年 11 月 16 日,长期研究防火墙的 GFW Report 和马萨诸塞大学阿默斯特分校、科罗拉多大学博尔德分校的研究者,公布了一篇发在计算机安全会议 CCS 2026 上的论文,系统叫 CircumVolve。做法是让大模型(论文用的是 OpenAI 的 GPT-5.1)写一段发包的小程序,拿到真的防火墙上测,被拦了就把抓包记录交回给它改,几百次循环下来,在 DNS、QUIC、HTTP、TLS、TCP/IP 五种协议上一共找出 47 种绕过审查的办法,其中 27 种论文说以前没有人记录过。按国家算,能绕过中国防火墙的有 34 种,伊朗 20 种,巴基斯坦 17 种,哈萨克斯坦 10 种。从开始跑到找出第一个能用的办法,花的钱中位数不到 1 美元。
对普通用户来说,这不是一个拿来就能用的翻墙工具,也不影响你现在用的机场和节点(论文没测全程加密的代理协议)。它的意义在后面:找漏洞这件事,以前要研究者手工做几周到几个月,现在可以交给机器日夜不停地试。
下面的内容全部来自论文网页版原文:gfw.report/publications/ccs26/en(有中文版),代码和数据在 GitHub。
墙为什么会漏
墙看的不是你在看什么(内容大多是加密的),而是你要去哪里,也就是网址。看到被封的网址,它有三种拦法:
- DNS 污染:你的手机问“这个网址在哪”,墙抢在真答案前面塞一个假地址。
- 伪造挂断:墙冒充对方发一个 TCP 重置(RST)包,连接当场断开。
- 后续丢包:之后往这个地址发的包,墙直接丢弃。
漏洞来自一个很朴素的事实:同一份数据,墙要读一遍,服务器也要读一遍,两边读法不一样。 可以把它想成寄信,墙是半路的检查员,服务器是收件人。收件人很宽容,格式怪一点也能看懂;检查员每秒要过成千上万封信,只能走捷径,专看固定的几个位置。写一封“收件人读得懂、检查员读不懂或读错位置”的信,就过去了。论文找的全是这种信。
以前怎么找,现在怎么找
以前全靠手工:看哪里出了封锁,推测墙按什么拦,手写绕过办法,反复测试,再交给翻墙软件作者。墙换一次手法,这一圈往往要几周到几个月。
2019 年的 Geneva 用遗传算法自动找:随机改数据包的字段,能过的留下,过不去的淘汰。问题是它只会改包头上那几个固定字段,碰到 TLS、QUIC 这种需要加密运算的协议就没办法,而这两样恰恰是墙现在查得最狠的地方。
CircumVolve 把“随机乱改”换成了“让大模型改”:
- 研究者先写一个最普通的种子程序。DNS 的种子约 15 行,就是发一个正常查询;QUIC 的种子约 600 行,因为加密的每一步都要做对。
- 大模型读程序,写出新版本。
- 新版本真的发出去,过一遍墙,系统打分。
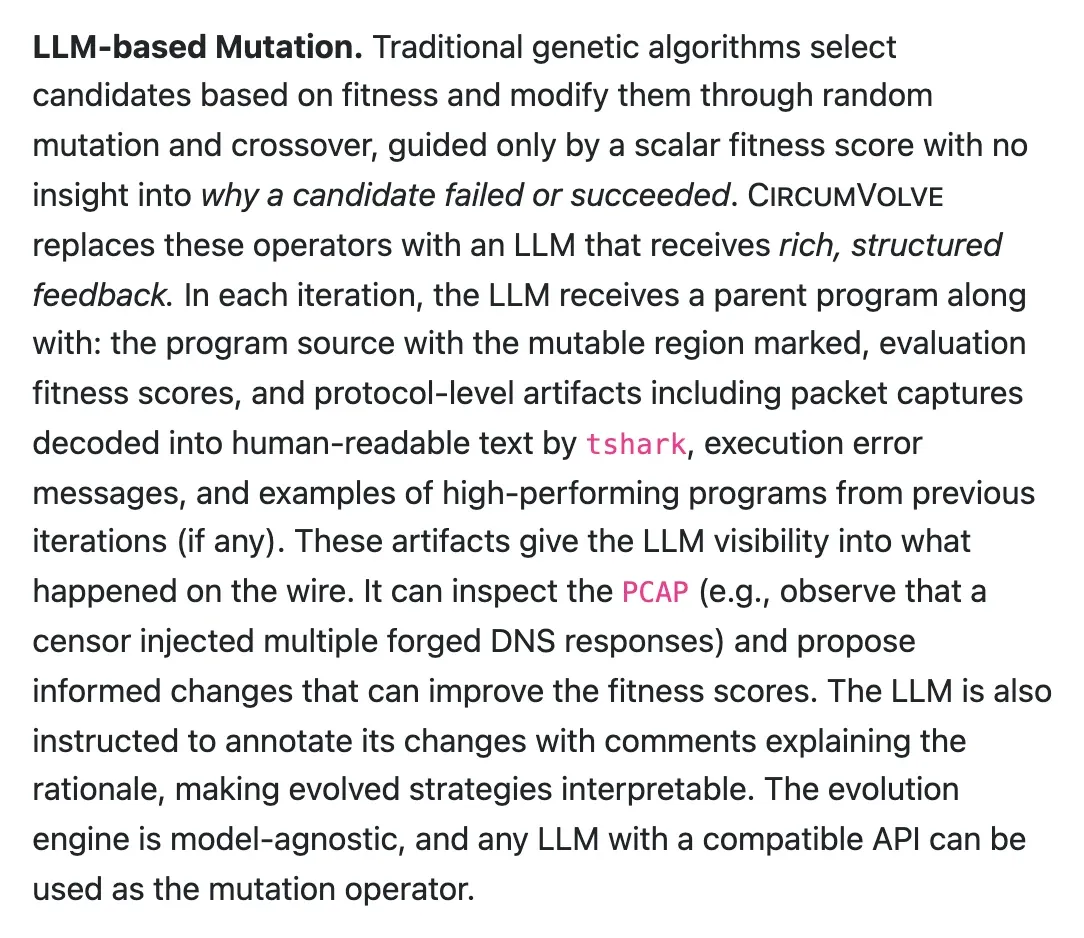
- 分数、报错和翻译成文字的抓包记录一起交回给大模型,进入下一次。
第 4 步是关键。遗传算法只知道“这版几分”,大模型能看到墙这次是塞了三个假答案,还是直接断了连接,知道自己为什么失败。研究者还要求它在代码里写注释说明理由,所以找出来的办法人能看懂。
为了不一条路走到黑,系统开了 10 个“岛” 各自进化,总共最多 1000 个程序,每 25 代把各岛排名前 10% 的程序互相交换一次;70% 的时间试新方向,30% 打磨已经有效的办法。
防止大模型钻空子
大模型为了拿高分会作弊:把被封的网址偷偷换成没被封的,或者发一个谁都读不懂的坏包。所以打分规则要求两件事同时成立:墙没拦住,并且真的服务器给出了正确回答。以 DNS 为例,新程序得先在没有审查的环境里问 Cloudflare(1.1.1.1)、Google(8.8.8.8)、Quad9(9.9.9.9),至少一家解析成功,才有资格去过墙。
测试分两个场地:实验室里用开源检查引擎 OpenGFW 搭的模拟墙;以及在中国、伊朗、巴基斯坦、哈萨克斯坦租的服务器,直接对着真墙测。伊朗部分在 2026 年 2 月 28 日伊朗全国断网之前完成。
五种协议各找到了什么
DNS:指针套娃和“一封信问两个问题”
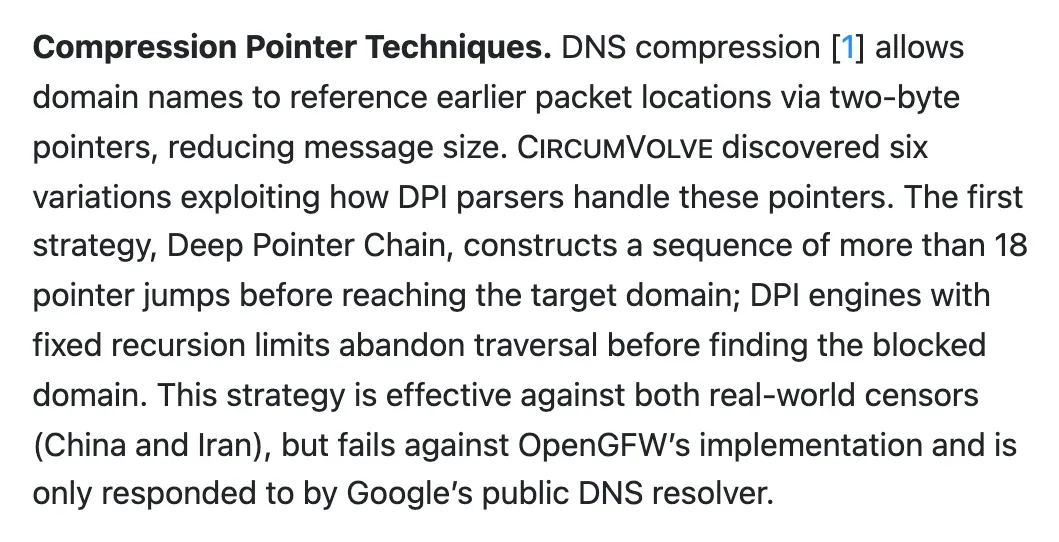
DNS 有个省空间的规矩叫压缩指针:一个名字前面写过,后面就写一个位置编号指回去,像书里写“详见第 12 页”。
- 深层指针链:故意把指针一层套一层,套 18 层以上才指向真网址。中国和伊朗的墙翻了一定层数就不往下翻,网址没读出来就放行。代价是写法太怪,三家公共 DNS 里只有 Google 愿意回答。
- 多问题:DNS 允许一次问好几个问题,但几乎没人这么用,有的墙就光看第一个。把问题数改成大于 1,或在第二个问题里放一个没被封的网址当幌子,中国的三套 DNS 注入设备全部放行,伊朗识破了。
- 压缩指针这一路找出 6 种写法,论文说其中 5 种是全新的。
QUIC:最难的一关
QUIC 是谷歌推的新一代连接方式,用 Chrome 打开 YouTube 很多时候走的就是它。它从第一个包就加密,但第一个包的钥匙按公开规则算出来,谁都能解开。论文写到,中国从 2024 年 4 月起大规模解开这个包看网址,看到被封的,后续的包全部丢弃。
难点在于:包里改一个字节,加密就全错,服务器不认。所以大模型每改一次都要把整套加密重做。找到的办法里:
- 保留位改成 1:包头有两个规定必须为 0 的位。中国的墙当坏包放过去,连解密都没做,服务器不在乎这两位。
- 握手切块:把带网址的握手消息拆进好几个 CRYPTO 帧,中国的墙不拼回去,网址没看见。
- 前面塞一块假的:在真握手前放一个偏移量很大的假 CRYPTO 帧,三个国家的墙都读乱了。
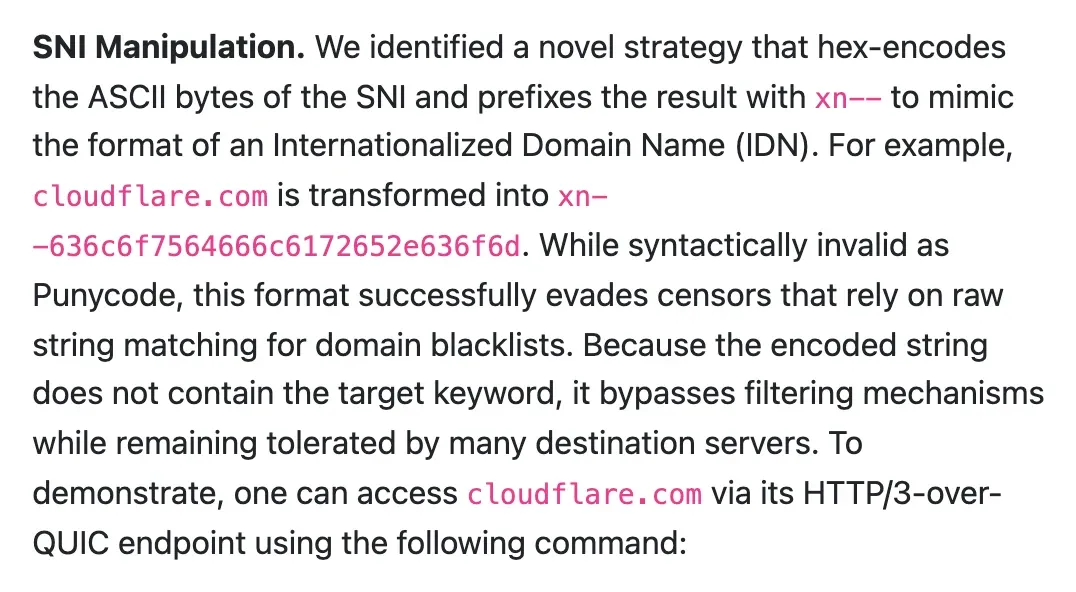
- xn– 十六进制网址(论文称全新):把网址每个字节写成十六进制,前面加
xn--装成国际化域名。cloudflare.com变成xn--636c6f7564666c6172652e636f6d,按字面找关键词的墙找不到,真正的目标写在请求的 Host 里,Cloudflare 照样送达。
一个细节:论文写着巴基斯坦和哈萨克斯坦都是中国审查设备出口的买家,可“改保留位”“切块”这两招在这两国都被识破了,中国本土的墙反而放了过去。
HTTP:两行 Host 和 h2c
没加密的网页请求里有一行 Host: 写着目标网站,墙盯的就是这一行。找到的办法包括:写两行 Host(服务器认后一行,有的墙只看前一行);把网址写进请求第一行的完整地址里,Host 写别的或留空;在换行符和空格上做手脚。
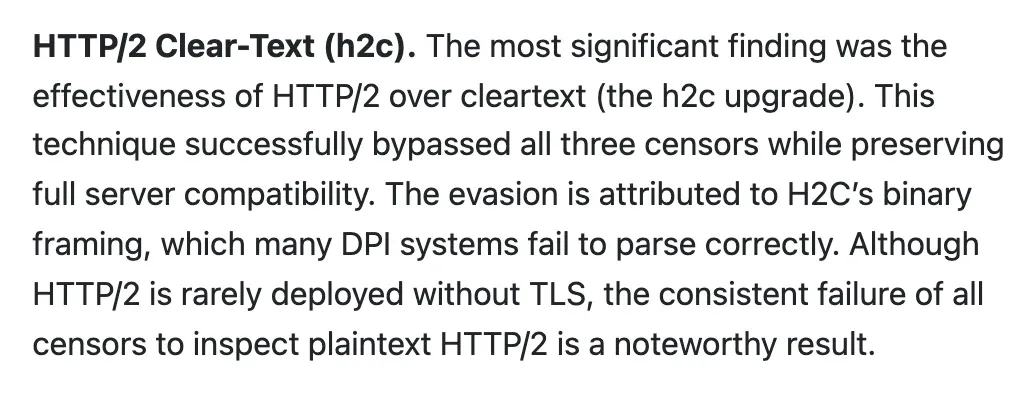
论文认为最重要的发现是 h2c,也就是不加密的 HTTP/2。它是二进制格式,平时几乎都在加密里用,很少明着发。中国、伊朗、巴基斯坦三国的墙都读不懂它,服务器完全正常。
TLS 和 TCP
TLS 握手的第一句话(ClientHello)里有明文的 SNI 字段,墙靠它认网站。把这句话切成几段发,以前的研究就做过;大模型的不同在于切口位置五花八门:加密套件列表后面、扩展长度字段中间、甚至握手消息头里面。只看第一段、不重组的墙都漏了。另一个小招是网址末尾加一个点。
TCP 这层,大模型拼出了一套组合:先发一个校验和故意算错的“幽灵包”(服务器丢弃,墙当真),再发一个同样作废、写着 example.com 的诱饵包,最后拦下墙伪造的挂断包。这一套在中国、伊朗、巴基斯坦都通过了。它还学会只拦假的挂断包:墙伪造的包,TTL 和真服务器对不上,而且来得太快,专拦这种,正常的断开不受影响。
花了多少钱
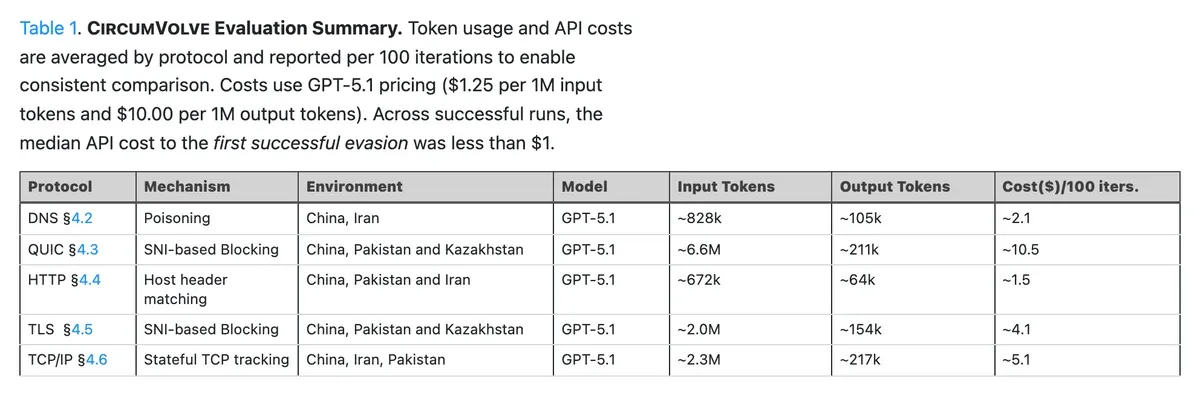
| 协议 | 每 100 轮费用(美元) |
|---|---|
| QUIC | 约 10.5 |
| TCP/IP | 约 5.1 |
| TLS | 约 4.1 |
| DNS | 约 2.1 |
| HTTP | 约 1.5 |
找到第一个能用的办法,中位数不到 1 美元;平均前 30 轮就会出现成功的办法。每轮 25 秒到 1 分钟,本地跑 100 轮 40 到 65 分钟。100 轮下来,测试服务器一共只发出 80 KB、收回 150 KB,研究期间没有被限速或封锁。
论文最后的观点是:造墙的一方有国家预算,研究翻墙的是几个大学实验室和志愿者,这种自动化工具可以缩小这个差距。
这跟你有什么关系
- 不是给普通人用的工具。 它是给研究者和翻墙软件作者用的发现引擎。要跑它,得自己在被审查的地方租服务器、自己付大模型的费用,测试时一直往外发畸形包,本身就有被盯上的风险。普通用户不要自己去跑。
- 不影响你现在的机场和节点。 你平时用的大多是全程加密的代理协议,论文写明这类协议这次没测。它找的办法主要针对“不走代理、直接打开被封网站”时的检查。而很多被封网站,墙连服务器 IP 地址都一起封了,光改网址写法也打不开。
- 这些办法会慢慢进入客户端。 同一思路的功能已经有了,比如 Xray 的
fragment分片设置("packets": "tlshello"),就是把 TLS 握手的第一个包切成几段发,官方文档原话是可以用来绕过 SNI 黑名单。2026 年 10 月起新版文档把它写在streamSettings.finalmask下面,直连出站(freedom)里的老写法还能用,但会提示已弃用。论文作者说,下一步可以把找到的办法打包成插件装进客户端。
墙看了论文会不会全补上?会补,但是慢。论文引用以往的观察:墙把新手法上线往往滞后几个月,一些临时凑合的办法甚至管用了好几年。而且这场较量不对等:墙要把每一种协议都读对,翻墙的一方有一个它没顾上的角落就够了。
相关阅读
- 墙怎么认出你在翻墙:防火墙泄露文件和四篇论文里,墙认人的四个动作
- 防火墙发展时间线
- 什么是 DNS 泄漏,可以用本站的 DNS 泄漏检测 自己测
- 分流检测工具