
国行华为鸿蒙 6 系统包里装了什么?一个能录通话的反诈进程、297 种事件登记、钱包会读 VPN 状态
不翻车编辑部 · 更新于
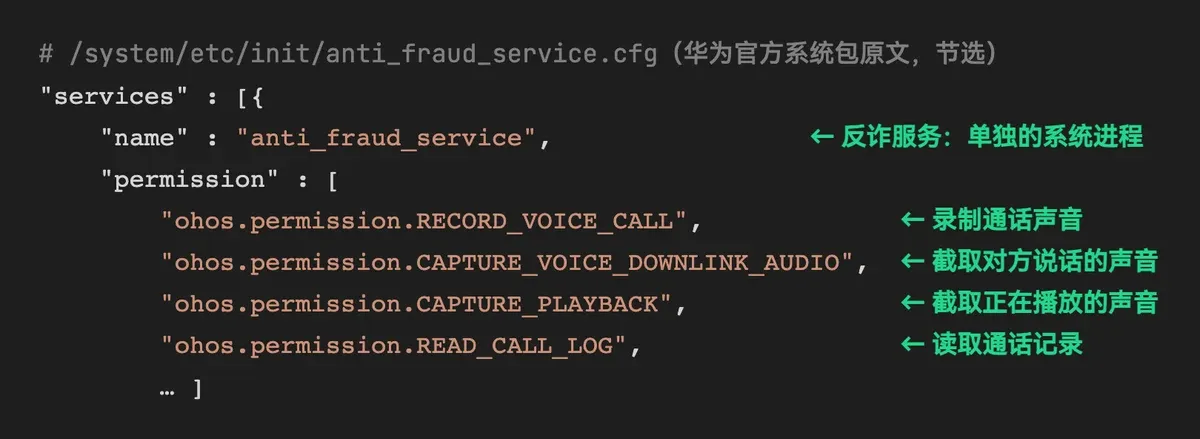
先说结论:国行华为鸿蒙 6 的系统里,有一个单独运行的“反诈服务”进程。它的权限清单原文写着:录制通话声音、截取通话里对方说话的声音、截取手机正在播放的声音、读取通话记录。它的代码里有通话声音转文字、识别图片里的字、检查网页、在视频通话里找人脸判断是不是换脸,还有几个函数名字就叫“语音云端检查”“图片云端检查”。另外两件事和翻墙的人有关:系统安全组件登记了 297 种事件,DNS 记录、打开的网址都在里面;华为钱包的付款收银台代码里,有一个读 VPN 状态的函数。
公平地说,华为没有装百度、讯飞、搜狗这些第三方输入法,也没有谷歌、Facebook 的组件,这两点比小米国行干净。我们没在真机上抓包,下面说的都是系统包里的配置原文和代码里的名字:能证明它能做什么,不能证明它传了什么。
系统包是从哪来的
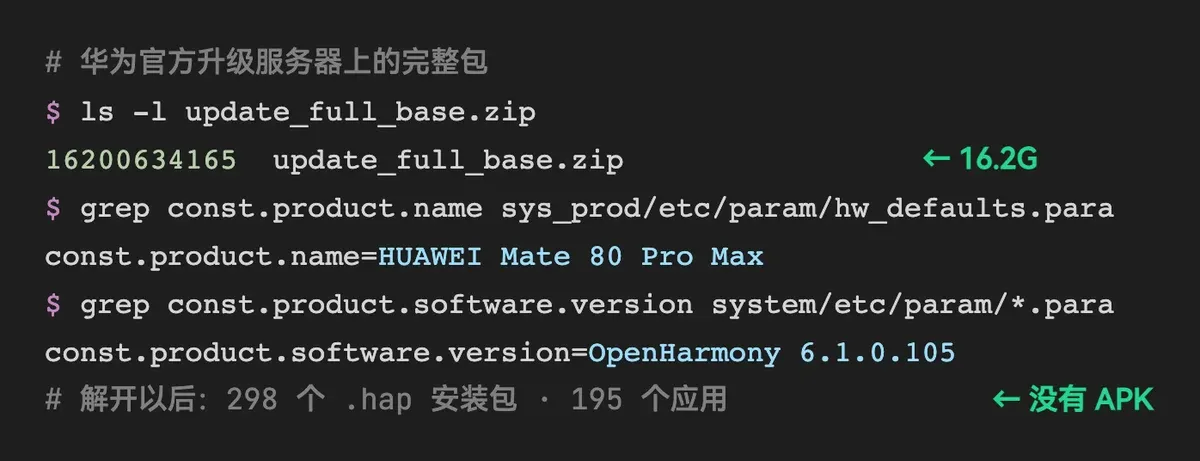
华为手机系统升级时,完整包放在华为自己的升级服务器 update.dbankcdn.com 上。GitHub 上有个公开的解包项目(SimomYung/unpack_huawei_package)列了一批鸿蒙 5、6 的官方链接,我们挑了最新的旗舰:华为 Mate 80 Pro Max,国行(SGT-AL10),鸿蒙 6,文件 16,200,634,165 字节,服务器上的时间是 2026 年 3 月 27 日。
鸿蒙 6 已经没有安卓了,系统应用是 .hap 安装包,不是 APK。我们用开源社区的 update_unpackaging_tools 把 update.bin 解成 66 个分区,再把 system、sys_prod 等分区解开:一共 298 个 .hap 安装包,195 个应用。
现在没有工具能把鸿蒙的字节码还原成源码,所以这篇的证据是两种:配置文件原文,和字节码、动态库里留下的函数名、日志、源文件路径。手机里能看到的你也能自己查,方法在文末。
反诈服务:一个开机就起、停了会自动重启的进程
系统里有个配置文件 /system/etc/init/anti_fraud_service.cfg,定义了一个叫 anti_fraud_service 的服务。它不是某个 App 里的功能,是单独的系统进程,用的是 tee 这个系统身份。
权限清单里一共 17 项,最扎眼的 4 项:
RECORD_VOICE_CALL:录制通话声音CAPTURE_VOICE_DOWNLINK_AUDIO:截取通话的下行声音,就是对方说话的声音CAPTURE_PLAYBACK:截取手机正在播放的声音READ_CALL_LOG:读取通话记录
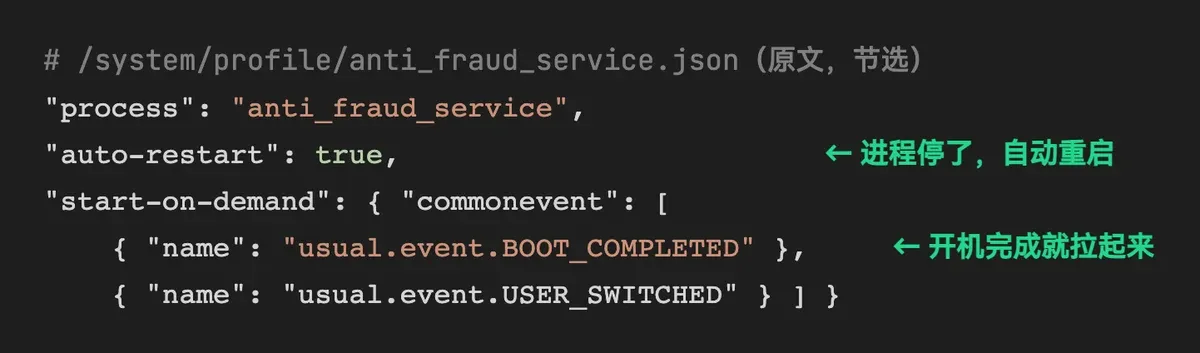
另一个配置文件写了它什么时候运行:开机完成(BOOT_COMPLETED)就拉起来,auto-restart 是 true,进程停了系统自动重启。开机时它还会建三个工作目录:resource_pic(图片)、resource_voice(语音)、resource_web(网页)。
系统还专门给它定义了几个权限:语音反诈检测、图片反诈检测、反诈模型下载。级别都是 system_basic,普通 App 申请不到。模型能在线下载,意味着它判断什么算诈骗,华为可以随时更新。
它能处理的四样东西:声音、图片、网页、人脸
反诈服务的主程序是 libanti_fraud_service.z.so,大小 1.19 MB。里面的函数名和日志写得很直白。
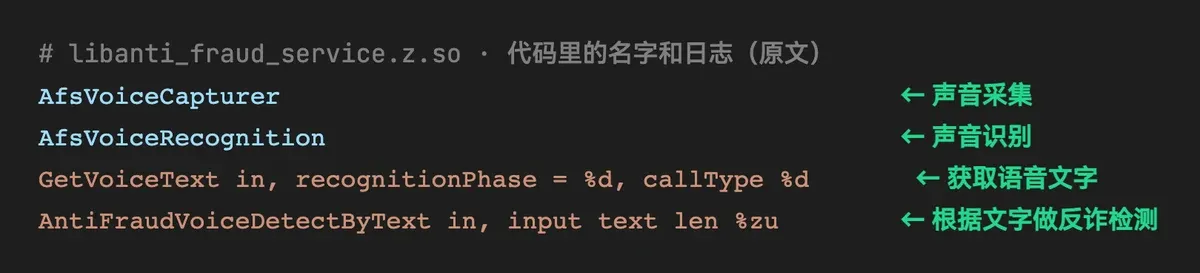
声音。 AfsVoiceCapturer(声音采集)、AfsVoiceRecognition(声音识别)、GetVoiceText(获取语音文字),再把文字交给 AntiFraudVoiceDetectByText 判断是不是诈骗话术。顺序是先听,再转成文字,再判断。
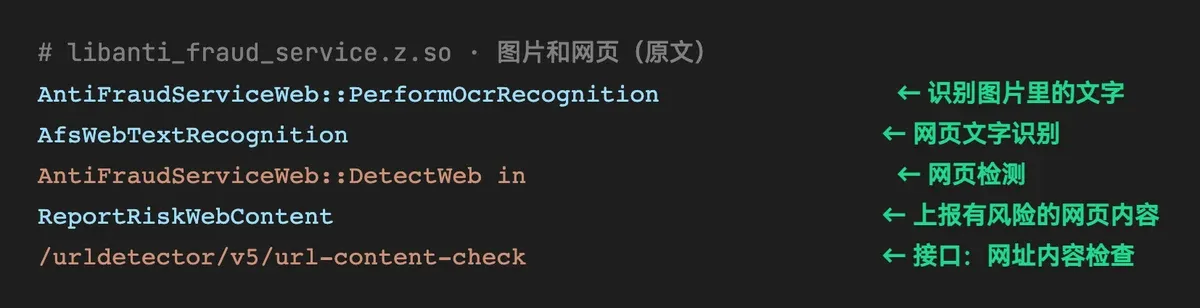
图片和网页。 PerformOcrRecognition 识别图片里的文字;网页有 DetectWeb、AfsWebTextRecognition,还有一个接口路径 /urldetector/v5/url-content-check(网址内容检查)和一个函数 ReportRiskWebContent(上报有风险的网页内容)。
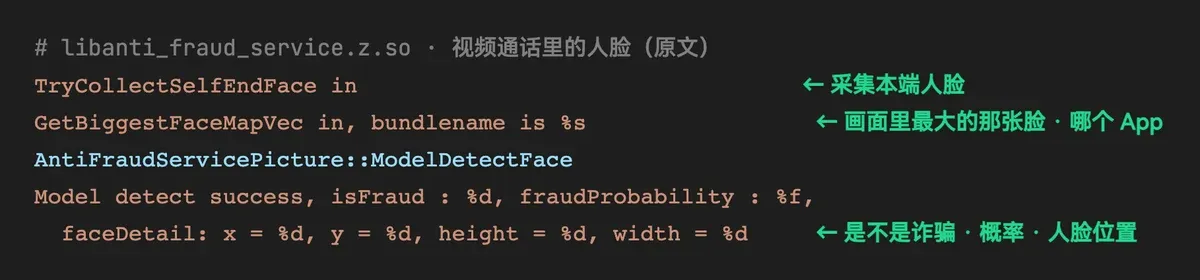
视频通话里的人脸。 这一段是用来防“换脸”诈骗的。日志里有 GetBiggestFaceMapVec in, bundlename is %s:取画面里最大的那张脸,同时记下是哪个 App 的视频通话。检测完的日志是 isFraud(是不是诈骗)、fraudProbability(概率)和人脸的位置。还有一个函数叫 TryCollectSelfEndFace,按字面是“尝试采集本端人脸”,也就是你自己这一头的脸。
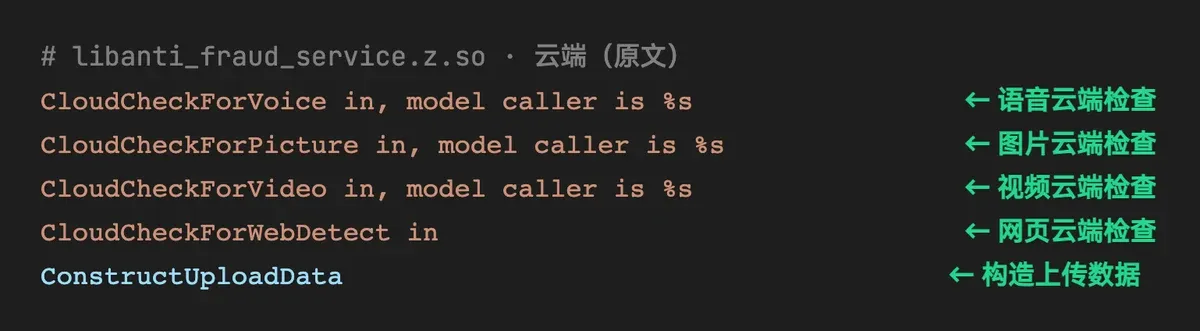
云端。 四个函数:CloudCheckForVoice、CloudCheckForPicture、CloudCheckForVideo、CloudCheckForWebDetect,加一个 ConstructUploadData(构造上传数据)。手机上的模型判断完,有一条路能送到华为服务器再查一次。具体送的是文字、截图还是别的,代码名字里看不出来,我们也没抓包,所以这篇不说“华为上传你的通话录音”。能说的是:这条路是修好的。
打电话时,它盯着三件事
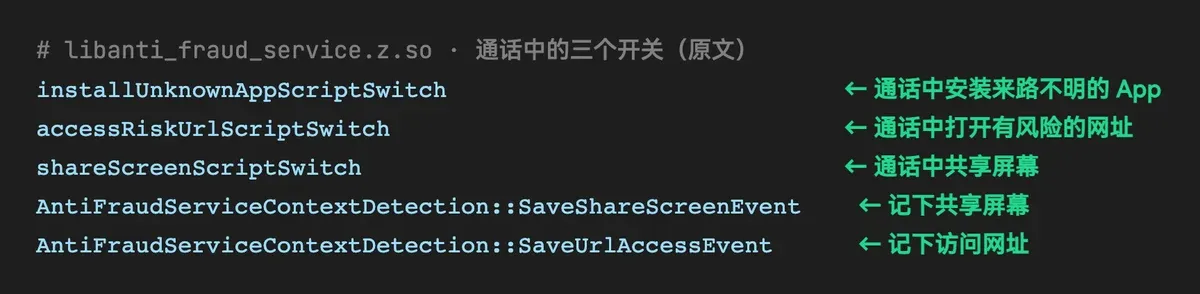
诈骗电话的套路通常是三步:让你共享屏幕、让你装一个 App、让你打开一个网址去转账。反诈服务里正好有三个开关对应:shareScreenScriptSwitch、installUnknownAppScriptSwitch、accessRiskUrlScriptSwitch,还有两个函数记下你共享了屏幕、访问了哪个网址。
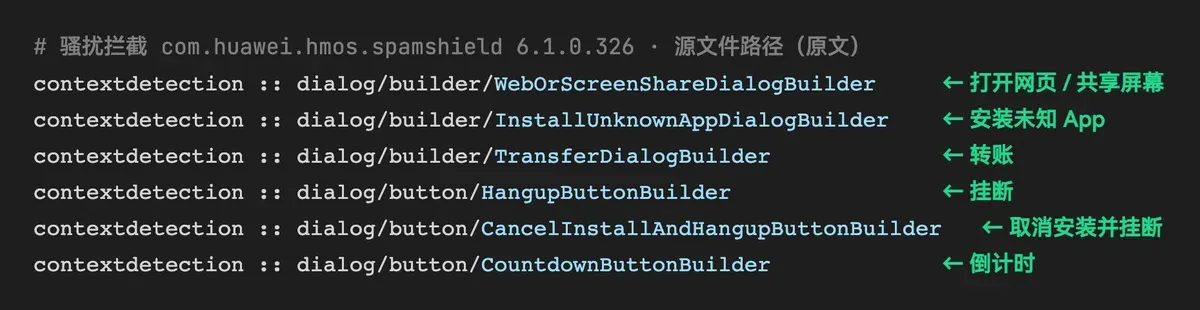
触发以后弹什么窗,在“骚扰拦截”这个系统应用里(com.huawei.hmos.spamshield 6.1.0.326)。它的源文件路径一共 840 条,弹窗有三种:打开网页或共享屏幕、安装未知 App、转账;按钮有“挂断”“取消安装并挂断”“倒计时”。
骚扰拦截里还有“亲情守护”(136 个源文件):家里老人接到诈骗电话,风险记录会同步给绑定的家人。这个功能要双方互相绑定才生效。
297 种事件,登记在手机里
系统安全组件有一张事件表 /system/etc/security_guard_event_ext.json,登记了 297 种事件。和上网有关的:DNS 详细记录、连网断网、流量统计、进出 Wi-Fi 围栏、网址检测结果。和通话短信有关的:来电、呼叫转移、收到带链接的短信、点开垃圾短信、陌生来电、长时间视频通话。还有装 App、打开 App、锁屏、解锁、共享屏幕。
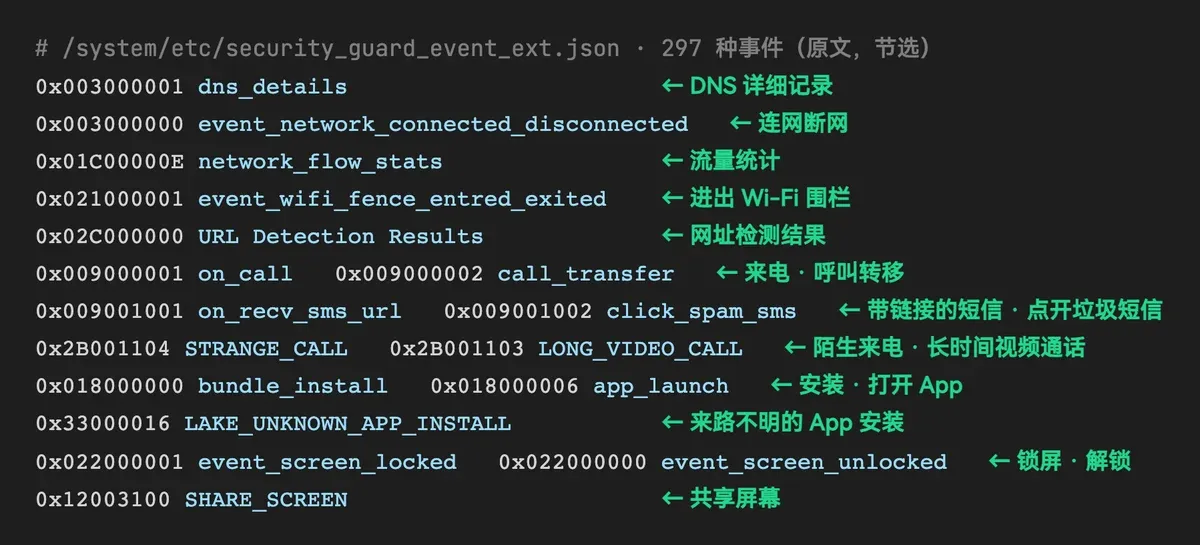
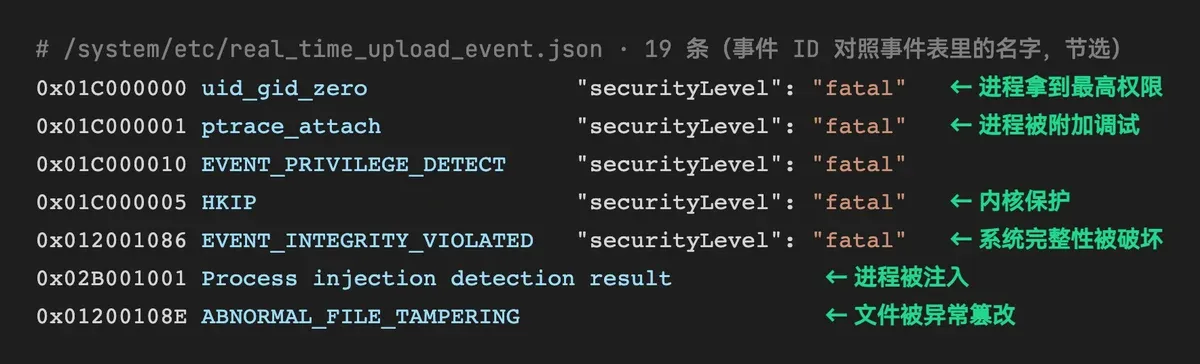
这张表是登记在手机里的,没有证据说 297 种全部上传。实时上传的另有一张表 real_time_upload_event.json,19 条,对上名字以后全是 root、进程提权、内核保护、文件被篡改这一类。换句话说,手机一旦被 root,华为那边马上就知道;你平时开了哪些网址,这张实时表里没有。
小米那边对应的是“72 小时行为库”,记的是装了什么 App、开了什么 App。华为这张表记的种类多得多,DNS 和网址都在里面。
给银行、支付 App 用的风险检测:代理、位置、眼睛、手指
系统里有个应用叫 com.huawei.hmos.brid(6.1.0.170),就是华为开放给开发者的“业务风险检测”。银行、支付 App 在你转账、登录时调它,问一句:这台手机现在有没有风险。
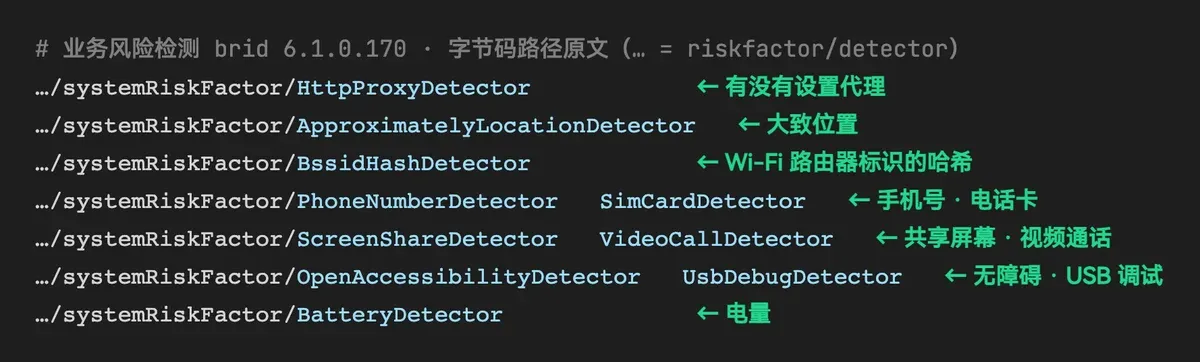
它判断用的风险因子,字节码里的路径一个个写着:有没有设置代理(HttpProxyDetector)、大致位置、连着的 Wi-Fi 路由器标识(做过哈希)、手机号和电话卡、有没有在共享屏幕或视频通话、开没开无障碍和 USB 调试,还有电量。
再往下是更细的:EyeGazeStateDetector,眼睛有没有在看屏幕;手指按下去的力度、倾斜、速度、在空中停了多久,以及模拟点击的次数。这些是用来分辨“真人在操作”还是“有人远程控制、脚本在点”。请求里有 withRiskFactors,风险因子会带着发到云端。
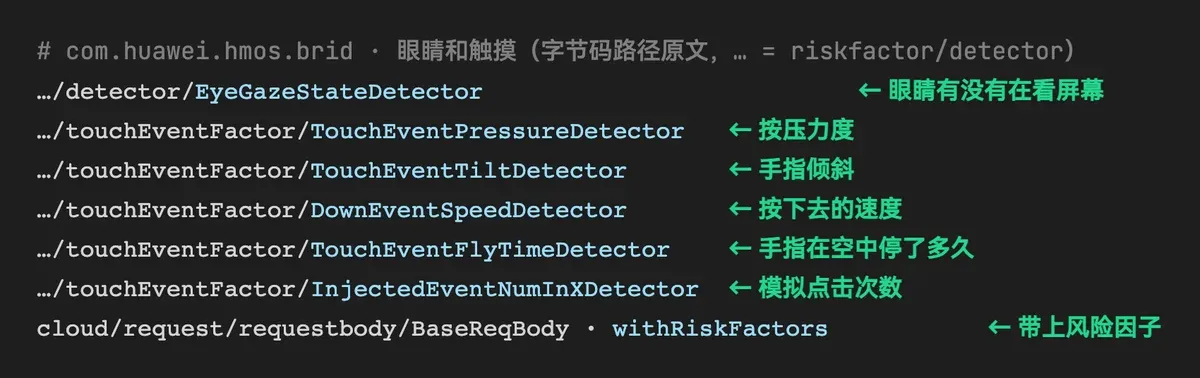
这是防诈骗、防刷单用的,谷歌给安卓 App 也有一套差不多的完整性检测。
和翻墙有关的:钱包收银台会读 VPN 状态
业务风险检测这一项,风险因子里看的是“代理”,没有 VPN。但我们在华为钱包(com.huawei.hmos.wallet 1.0.20.345)的付款收银台模块 cashier 1.0.9 里,找到了一个函数 getVpnStatus,旁边是系统的网络标志位 NET_CAPABILITY_NOT_VPN(“这条网络不是 VPN”)。同一个文件里还有组装请求用的 getWID、getMsgId,和一条匹配数字人民币 App 包名的规则 ^com\.dcep.+。
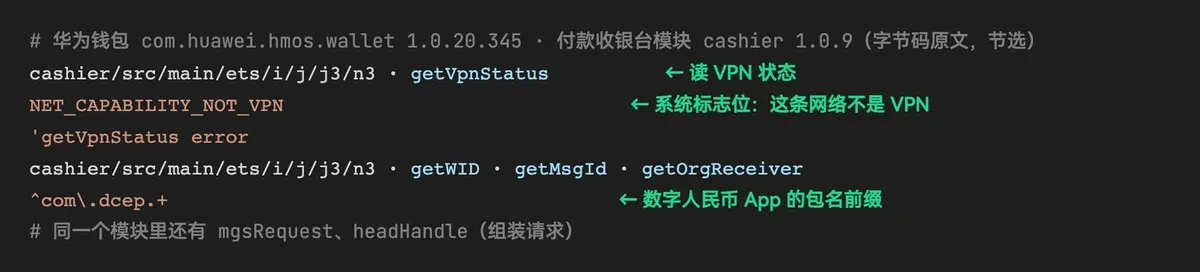
能说的是:华为钱包付款的代码会读手机是不是连着 VPN。读完以后放进请求发给谁、拿来做什么,我们没抓包,不下结论。这和我们之前查到的华为开发者文档对得上:四家手机反诈接口那篇里,华为“统一风控凭证”的系统风控因子就有 IS_VPN_STATUS,App 可以直接查到这台手机是不是连着 VPN。
如果你平时开着 VPN 用华为手机付款,付款时被要求额外验证,可以先关掉 VPN 再试。想看看自己现在的出口 IP 和分流情况,可以用本站的我的 IP 和分流检测。
运营商的自注册组件,华为也装了
中国联通的 SystemHelper、中国移动的 RegService 我们都讲过,前者在小米、OPPO、vivo 上都有。这次在鸿蒙 6 里找到的是华为自己的一个:com.huawei.hmos.AutoRegService(运营商自注册服务,6.1.0.300)。里面按运营商分了三段:移动(cmcc,里面还内嵌一个叫 dm 的包,86 个文件)、联通(cu)、电信(telecom,短信号 10659401)。
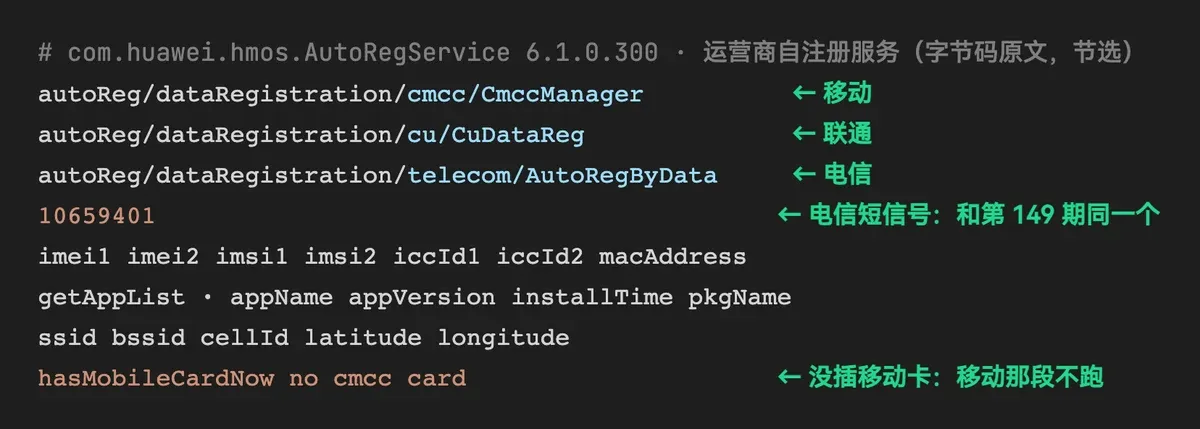
同一个应用里出现的字段名有:两个串号、两张卡的 IMSI 和卡号、MAC 地址;App 列表、App 名、版本、安装时间;Wi-Fi 名称、路由器 MAC、基站、经纬度。日志里有一句 hasMobileCardNow no cmcc card:没插移动卡,移动那一段不跑。这些字段分别是哪一段在用,单看名字分不出来。
华为比小米干净的地方
不能只挑一边说。下面这几条,华为做得比小米国行好:
- 没有第三方输入法。 小米国行预装了百度、讯飞、搜狗三个输入法;华为的 195 个系统应用里一个都没有,输入法是华为自己的。
- 没有外国组件、没有联通 SystemHelper。 小米国际版才有的谷歌、Facebook 组件,这里也没有。系统包里搜到的百度、讯飞、腾讯字样,都在换机助手、密码保险箱的包名或网址列表里,不是嵌进去的 SDK。
- 浏览器安全浏览只发网址的哈希前缀(接口
/urldetector/v5/urlHashPrefix),不发完整网址,和谷歌安全浏览一个思路。反诈服务的网页内容检查是另一条路,两条要分开看。 - 反诈功能在骚扰拦截里有开关;亲情守护要互相绑定才生效。
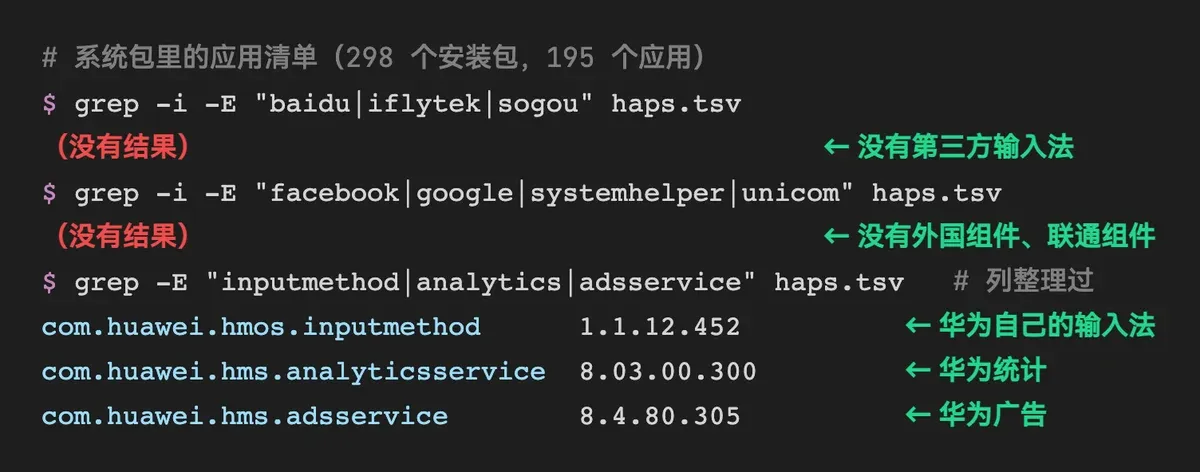
和小米一样的地方:华为自己的统计(com.huawei.hms.analyticsservice)和广告服务(com.huawei.hms.adsservice)都在系统里。
华为和小米国行放在一起
| 小米 15 国行 | 华为 Mate 80 Pro Max 国行 | |
|---|---|---|
| 运营商组件 | 联通 SystemHelper | 自注册服务里有移动、联通、电信三段 |
| 第三方输入法 | 百度、讯飞、搜狗 | 没有 |
| 外国组件 | 没有(国际版才有谷歌、Facebook) | 没有 |
| 通话反诈 | 通话预警背后的一段录屏代码 | 单独的反诈进程:声音转文字、图片识字、网页、视频通话人脸 |
| 行为记录 | 72 小时行为库 | 297 种事件登记(含 DNS、网址) |
| 给 App 读风险 | MiSafetyDetect | 业务风险检测:代理、位置、Wi-Fi、眼睛、按压力度 |
| 读 VPN 状态 | 未查 | 钱包收银台 getVpnStatus;开发者文档 IS_VPN_STATUS |
一句话:华为没塞第三方输入法和外国组件,但它自己的反诈系统能碰到的东西,通话声音、图片、网页、视频通话里的人脸、你装什么 App、开什么网址,比小米国行还多。开不开、传什么,规则在华为和它的服务器手里。
用华为手机,能做什么
鸿蒙 6 没有安卓那套 adb 停用命令,系统组件停不掉,我们也不教刷机。能做的有三件:
- 骚扰拦截里关掉反诈相关功能。 代码还在系统里,关了以后是不是完全不运行,系统包里看不出来。
- 家里老人的手机,留意亲情守护绑了谁。 风险记录会同步给绑定的人。
- 敏感的事,换一台设备做。 不想让系统听、看、记的事,就别在这台手机上做。
如果你用的是还能升级到鸿蒙 4.x 的老华为(底层还是安卓),上报组件可以停用,做法见不 root 停用华为 HiView 实测。
常见问题
华为手机会监听我的电话吗?
系统里的反诈服务有录制通话声音、截取对方说话声音的权限,代码里有把通话声音转成文字、再判断是不是诈骗话术的流程,也有“语音云端检查”的函数。它在什么情况下启动、传什么到服务器,我们没有抓包,不能下结论。能确定的是:这个能力写在系统里,而且开机就运行。
鸿蒙 6 能检测到我在用 VPN 吗?
能读到。华为钱包付款收银台的代码里有 getVpnStatus,用系统的“这条网络不是 VPN”标志位判断;华为开发者文档里的风控因子也有 IS_VPN_STATUS,银行、支付 App 可以直接查。给银行用的业务风险检测,还会看你有没有设代理。
华为比小米更安全还是更不安全?
看你担心什么。担心第三方公司(输入法、外国组件)拿数据,华为更干净;担心系统本身看到的太多,华为的反诈系统覆盖的范围比小米大:声音、图片、网页、人脸、DNS、网址。
这些东西能关掉吗?
骚扰拦截里的反诈开关能关,亲情守护可以不绑。系统级的反诈服务进程、安全事件登记、运营商自注册服务,鸿蒙 6 上普通用户关不掉。
你们是怎么查的,我能自己验证吗?
系统包是华为官方升级服务器上的公开文件,解包工具是开源的(GitHub 上的 update_unpackaging_tools),解开以后用文本搜索就能找到本文里的每一个文件名、权限名和函数名。我们没有华为的这台手机,本文没有任何实机抓包数据。