
安全翻墙指南(2026):被找到的人没一个是加密被破解
不翻车编辑部 · 更新于
先说结论:**公开的处罚案例里,被找出来的人,没有一个是因为加密被破解,全是自己留下的线索:实名的手机号、和国内一样的头像和用户名、翻墙以后公开发出去的帖子。**所以安全翻墙的重点,不在协议多先进,在你留了多少线索。这篇把本站这两个月查过的判决书、通报、官方文件和自己做过的测试放在一起,整理成一份指南:四条基础,三类人各一份清单,最后核对网上流传最广的三个说法。核对日期 2026 年 10 月 23 日。
这篇有视频版:《安全翻墙指南:被找到的人没一个是加密被破解》(第 100 期,链接发布后补)。
有实测的只有四项:公司路由器抓包(10 月 18 日)、服务器访问日志(10 月 18 日)、反诈 App 的权限页(10 月 23 日,华为真机)、输入法云输入(10 月 23 日,华为真机)。其余引的是官方原文、判决书和商店页,每一条都给了出处。
基础一:翻墙用的手机单独一台
有条件就单独一台 iPhone 或者 Pixel。没条件的,至少做到这台手机上不登国内账号,不装国家反诈中心。
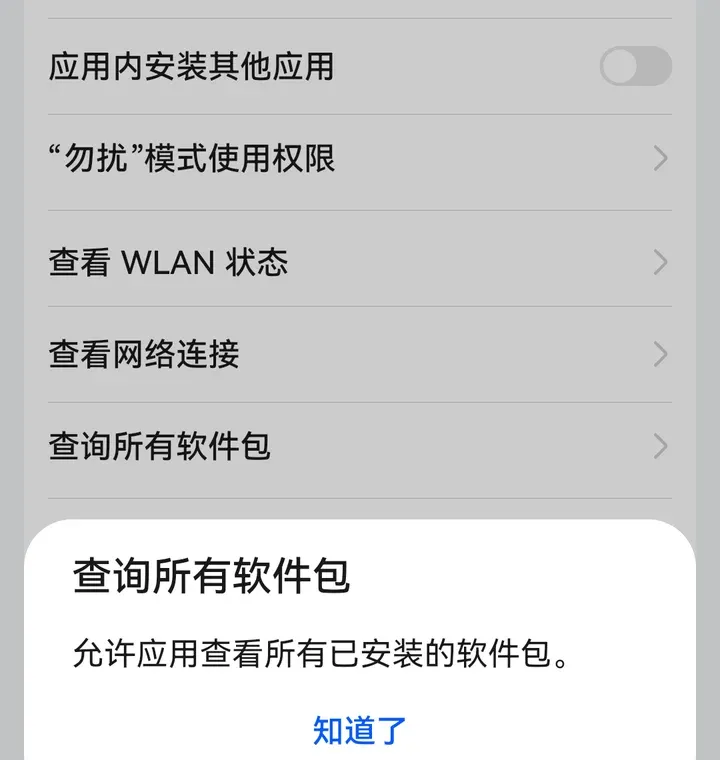
原因是我们 10 月 23 日在一台华为手机上看到的:反诈 App 装上以后,不用你点同意就拿到两样东西,你手机里装了哪些软件,和你是不是正开着 VPN 上网。系统权限页里这两项叫“查询所有软件包”和“查看网络连接”,没有开关。它看不到的,是你通过 VPN 去了哪些网站。会不会拿这些去标记翻墙,从外面看不出来,我们也没有找到能核实的案例。细节见装了国家反诈中心,它能看到你在翻墙吗。
基础二:输入法换掉,或者关闭云输入
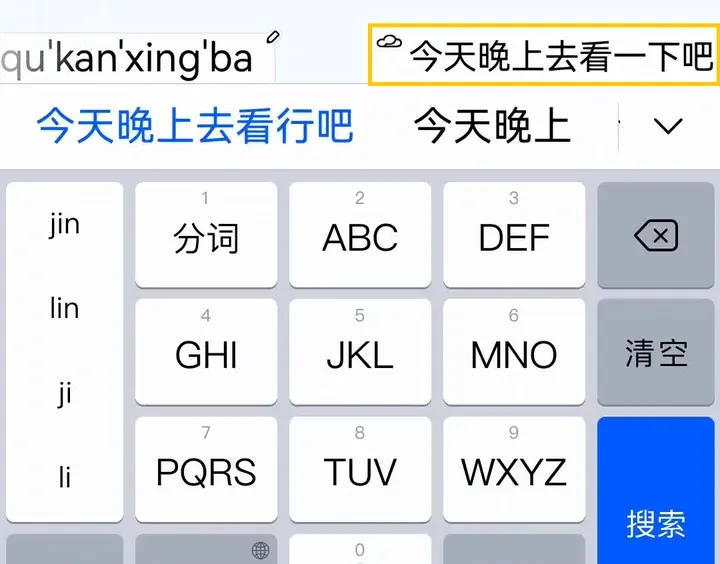
百度、搜狗、讯飞这些输入法开着云输入的时候,你打的拼音和前后文会先发到输入法公司在国内的服务器,算出候选词再送回来。这是它们自己的隐私政策里写的。这条路不经过翻墙软件:翻墙软件加密的是手机到国外服务器那一段,字还没进浏览器,就先到了输入法手里。
10 月 23 日我们在华为手机上看百度输入法:云输入打开时,候选栏多出一个云朵标记;关闭以后就没有了。
做法:翻墙用的手机上换 Gboard 或者系统自带的输入法;不想换的,把云输入关闭。iPhone 上的第三方输入法,别打开“完全访问”。关闭路径见输入法会把你打的字传出去吗。
基础三:软件从境外商店下,账号用境外邮箱注册
软件认准境外商店里的知名工具,国内商店里的“加速器”一个都别碰。我们 10 月 14 日数过,中国区 App Store 上能搜到的 113 个翻墙 VPN 里,85 个是国内公司开的,其中有的隐私声明直接写着,公安机关调查时配合披露(App Store 上的翻墙 VPN 是谁开的)。
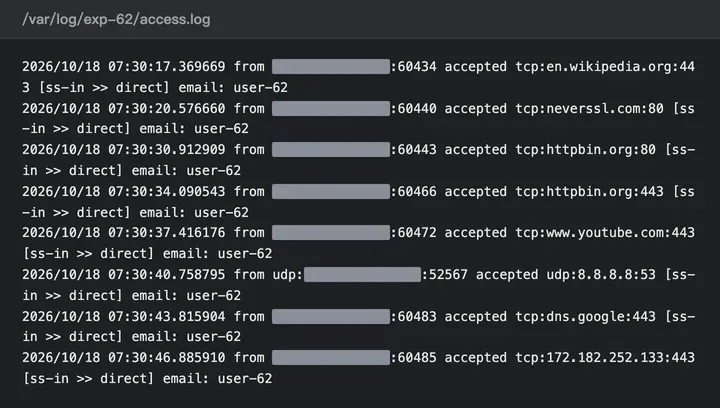
开服务器的人能看到什么,我们在自己的测试服务器上开过日志:你什么时候、从哪个 IP 地址连进来,去了哪些网站,用了多少流量,一行一条(VPN 厂商能看到什么)。所以开服务器的人在哪里,比用什么协议更重要。
注册境外软件,别用国内手机号和邮箱。国内的手机号是实名的,小号和你的身份证之间就连上了一根线。X、Instagram、TikTok 这三家平台,按它们自己公布的资料,基本不向中国警方提供用户信息;可你绑了国内手机号,就不用它们提供了。用境外邮箱注册,手机号不绑,通讯录不上传,“推荐账号”的开关关闭,三个平台的关闭路径见发帖能查到你是谁吗。
基础四:校园网、公司 Wi-Fi、公司电脑上别翻墙
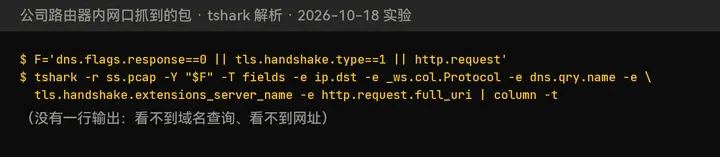
10 月 18 日我们在测试服务器上隔出一台“员工电脑”,在路由器这头抓包:打开代理以后,路由器上看不到你去了哪个网站,能看到你连着一台陌生服务器、连了多久、用了多少流量。按《网络安全法》第二十三条,这些日志要留存不少于六个月。过程见公司 Wi-Fi 网管能看到什么。
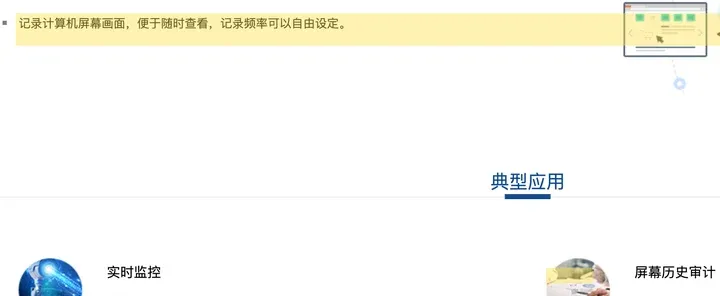
公司发的电脑更危险,危险在电脑里面。电脑里装的监控软件,看到的是加密之前的屏幕和软件列表,你开着 Clash 还是 v2rayN,都在它的记录里;IP-guard 的官网写着“记录计算机屏幕画面,便于随时查看,记录频率可以自由设定”(公司电脑上的监控软件)。公司的电脑上不翻墙,用自己的手机、自己的流量。
还有一条:翻墙的手机和装满国内 App 的手机,别连同一个 Wi-Fi。同一个 Wi-Fi 下,两台手机对外是同一个出口 IP 地址;国内 App 拿到“本地网络”权限以后,还能看到同一个局域网里有哪些设备。
第一类:普通冲浪用户,三件事就够
刷视频、查资料、不发言的人,做到三件事:
- 把环境隔开。 专门一台手机,或者电脑上单开一个浏览器配置,这个环境里不登任何国内账号,淘宝、工作微信都不登。
- 权限最小化。 相册、通讯录、定位、麦克风,网站和 App 要就拒绝;浏览器里关闭第三方 Cookie 和跨站跟踪。
- 账号独立。 能不注册的不注册,必须注册就用境外邮箱,密码用密码管理器随机产生,开两步验证。
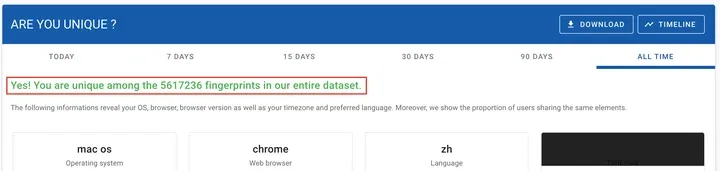
再补一个很多人忽略的:换了节点,网站还是认出你,多数时候不是 IP 地址的事,是浏览器指纹。浏览器版本、时区、字体、屏幕尺寸,二十几项拼在一起,能把你从几十万个浏览器里单独认出来(换了 IP 还认得你:浏览器指纹)。定期清 Cookie 管不了指纹,可至少能清除登录状态。另外提防私信:陌生人主动发来的链接和视频通话邀请,一律不点。
第二类:在境外平台发言的人,五条
公开案例里,被处罚的人多数是这一类:翻墙本身没人看见,发出去的东西被人看见了。这类人要做的,是把线上这个人和现实里的你彻底分开。
- 身份完全独立。 设备、昵称、头像、邮箱、手机号,和国内那套没有任何重合。我们查过的三个平台,认出小号靠的都是这些重合:和国内一样的用户名、同一张头像、熟人通讯录里存着你的号码。
- 切断同步。 历史记录、书签、密码的云同步关闭;剪贴板、云盘、输入法、截图目录,不和主力设备共享。
- 内容去特征。 文字上控制口头禅和标点习惯,复杂的内容先离线写完再改写;图片和视频发之前裁一下,裁过的文件元数据是新的,拍摄时间、地点、设备型号就不跟着走了。打码要全码:很多人遮了姓名电话地址,快递单号和时间没遮,一个单号就能定位到人;半透明的马赛克也能还原。
- 作息打乱。 上线时间和发帖间隔随机,别和你现实生活的作息同步。
- 一号一密一邮箱。 所有账号开两步验证,第三方一键登录全部关闭。
第三类:风险更高的人,再加四条
在境外平台有固定身份、参与线上活动、别人盯着你的那种。前两类的清单全部做到,再加:
- 设备再多分一台。 国内手机、日常翻墙设备、敏感用途专用设备,三台分开;敏感的通话和会议,装了国内 App 的手机放到另一个房间,或者关机。
- 不依赖商用 VPN,自己搭。 自建节点的服务器日志在你自己手里,开不开日志你自己定。教程见3x-ui 自建节点完整教程。
- 全盘加密、强锁屏密码、异地加密备份,系统和软件保持最新。 陌生人发来的短链接、脚本、压缩包、带宏的 Office 文件,一个都不打开,文档放到 Google 在线预览。
- 留一份应急预案。 收到可疑私信、出现异常登录、设备突然发热耗电,立刻停更断网,换干净设备改密码,审查第三方授权,必要时重装系统或者换设备。
网上流传最广的三个说法,哪里不准
“国产手机被要求内置反诈 App”。 我们没有找到任何一份文件写着手机厂商必须预装;网上说自己手机自带的,都是网友自述,正反两边都有。准确的说法是:不少国产手机会引导你安装,装了以后它能看到你的软件列表和你是不是开着代理。
“校园网能检测翻墙”。 学校买的所谓“防代理”设备,我们查了锐捷 RG-SAM+ 和城市热点 APG 的官网,防的是一个账号多台设备共享上网,页面写的目的是“提升开户率”,不是翻墙检测。结论不变,校园网下别翻墙,可原因要写准:网管能看到的,是你连着一台陌生服务器、连了多久。
“开着代理用支付宝会被冻结”。 支付宝和微信的协议里,“冻结”指的是公安、法院这类有权机关要求的冻结;平台自己的措施叫“限制”“止付”“验证”。官方页面里没有写过开代理就冻结,我们也没有找到可靠案例。可能发生的,是多一次验证。微信的帮助页写的触发条件是“新设备 + 新 IP”同时出现。
实在记不住,做到三件事
专用设备或者专用浏览器,不登国内账号;权限一律最小化,不点不明链接;账号身份独立,关闭同步。做到这三条,普通用户的暴露风险就下来了大半。检查自己有没有 DNS 泄漏,可以用本站的 DNS 泄漏检测。
常见问题
用国内公司开的 VPN,和用国外的有什么差别? 差别在服务器那头的人在谁的管辖下。服务器日志能看到你的来源 IP、去了哪些网站,国内公司的隐私声明里有的直接写着配合公安调查。协议再新也改不了这一点。
只刷 YouTube 不发言,还需要单独一台手机吗? 最低限度是单独一个浏览器配置,不登国内账号。有条件再单独一台手机,因为反诈 App 和国内 App 能看到你装了什么、开没开代理。
翻墙会被运营商直接报给警察吗? 公开资料里没有看到运营商把一份翻墙名单整批交给派出所的证据。能确认的线索是网络监测加实名、公开发言被举报、查别的事牵出来、卖家的支付流水、国内公司开的 VPN。见翻墙后警察是怎么找到人的。
裁一下图片就能去掉元数据吗? 裁剪后另存的文件带的是新的元数据,原图里的拍摄时间、地点、设备型号不会跟着过去。更稳的做法是截图后再发截图。
校园网下用了翻墙会被处分吗? 我们查到的学校规定没有写天数,只能确认网管能看到你连着陌生服务器、连了多久,日志按法律至少留六个月。有学校处分学生的截图在网上流传,但官网没有原文,我们不拿它当依据。
资料来源
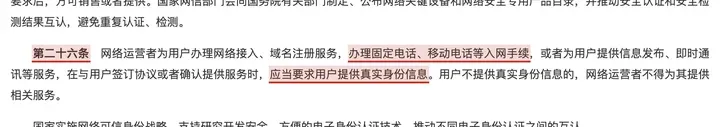
- 《网络安全法》(2025-10-28 修正)第二十三条、第二十六条
- 国家反诈中心 2.0.27 系统权限页、隐私政策(2026-10-23 华为真机)
- 百度、搜狗、讯飞输入法隐私政策(2026-10-23)
- X 执法指南、Meta 政府索取报告、TikTok 中国大陆说明(2026-10-20)
- 锐捷 RG-SAM+ 精准防代理说明、城市热点 APG 防代理网关说明(2026-10-22)
- IP-guard 官网屏幕监控说明(2026-10-23)
- 支付宝服务协议、微信登录安全验证说明(2026-10-23)
- 本站:翻墙会被抓吗?27 个公开处罚和判决