
在公司连 Wi-Fi 翻墙,网管能看到什么?我们抓包看了 5 组
不翻车编辑部 · 更新于
先说结论:用自己的手机或电脑连公司、学校的 Wi-Fi,不翻墙的时候,网管在路由器上能看到你开了哪些网站、几点开的、每个网站用了多少流量;翻墙以后,他看不到你去了哪、看了什么,但看得到你连着一台陌生服务器、连了多久、用了多少流量。2026 年 10 月 18 日我们在测试服务器上隔出一台“员工电脑”,在“公司路由器”的内网口抓包,同样打开 5 个网站:不翻墙时抓到 10 条明文 DNS 查询和 4 个网站域名;开了 Shadowsocks,过滤结果一行都没有,只剩一个 IP、5 秒 1877 kB。DNS 没走代理时,10 条查询原样出现。用公司发的电脑是另一回事,公司装了根证书,内容也能看到。
这篇有视频版:YouTube 上看《公司 Wi-Fi 翻墙怕被查?网管路由器上抓到的是这些》。
起因是 2026 年 10 月 13 日又有学校发文,称用 VPN 翻墙是“高危泄密动作”。这类通知不是空口说说,下面先讲我们抓到了什么,再讲单位手里的设备和公司电脑。
怎么测的
- 测试机是一台 Linux 服务器。我们用 Linux 自带的网络隔离(network namespace)隔出一台“员工电脑”,地址 10.60.0.2;再接一根虚拟网线,另一头当“公司路由器”的内网口。员工电脑的 DNS 填 223.5.5.5,代表单位或运营商给的 DNS。
- 抓包只抓路由器内网口这一个口,等于网管在路由器上能看到的全部。用 tcpdump 存下来,再用 tshark(Wireshark 的命令行版)解析。
- 员工电脑依次打开 5 个网站:
https://www.google.com/、https://www.youtube.com/、https://github.com/、https://chatgpt.com/,以及一个没加密的老网站http://httpforever.com/。用的是 curl,带 Chrome 141 的浏览器标识。 - 分 5 组:不翻墙;Shadowsocks;VLESS + Vision + REALITY;Hysteria2;最后一组还是 Shadowsocks,但故意让 DNS 不走代理。代理用 sing-box 1.14.2,服务端和客户端同一版本。
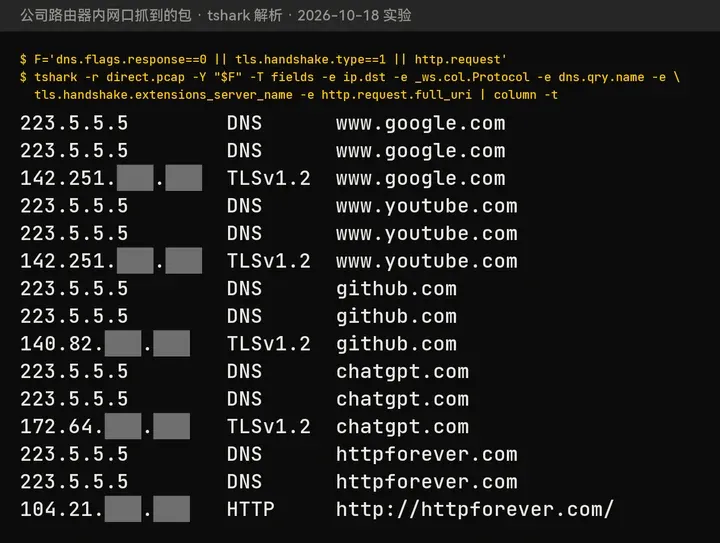
下面的截图都是 tshark 的原样输出,过滤条件是 dns.flags.response==0 || tls.handshake.type==1 || http.request,也就是 DNS 查询、HTTPS 握手和 HTTP 请求三样。公网 IP 只留前两段,后两段打码。
不翻墙时,网管能看到什么
能看到三样:
- DNS 查询。 打开网站前,电脑先问 DNS 这个域名对应哪个地址,就像打电话前先查号码簿。这一问是明文,5 个网站抓到 10 条(每个域名问两次,分别要 IPv4 和 IPv6 地址)。DNS 泄漏是怎么回事,见什么是 DNS 泄漏。
- HTTPS 握手里的域名(SNI)。 网页内容是加密的,可握手的第一个包里写着你要去的域名,就像信封上的收件人,信封本身不加密。4 个 HTTPS 网站的域名全在里面。截图里写的 TLSv1.2 是握手包外层的版本号,实际用的是 TLS 1.3。
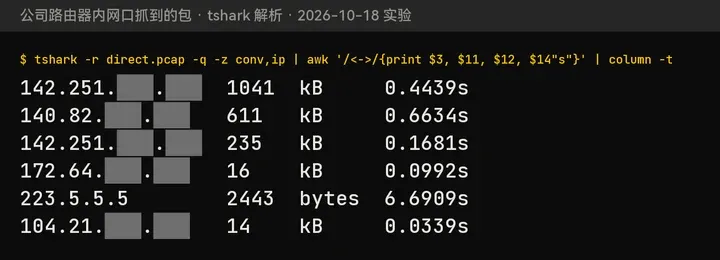
- 每个地址的流量和时长。 按 IP 统计:YouTube 那个地址收了 1041 kB,GitHub 611 kB,Google 235 kB。
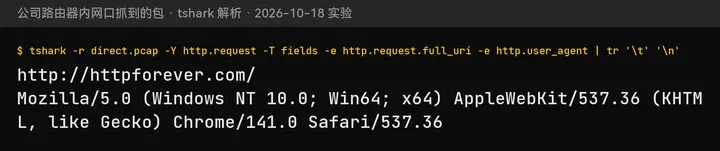
没加密的 HTTP 网站更彻底,完整网址和浏览器标识(Windows、Chrome 版本)都是明文:
看不到的是 HTTPS 网站里面的内容:你在谷歌搜了什么、在 YouTube 看了哪个视频,网管从网络上看不到。可你去了哪些网站、几点去的,一个也没漏。
开了翻墙以后,还剩什么
Shadowsocks:一行都没有
同样的 5 个网站、同样的过滤条件,输出是空的。没有 DNS 查询,没有域名。
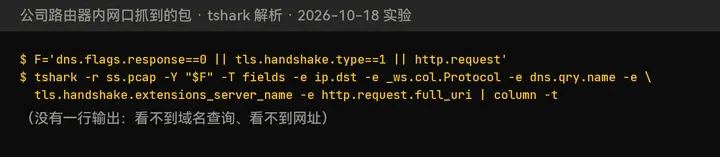
按 IP 统计只剩一个地址,就是我们的服务器:5 秒,1877 kB。包里的内容是一串随机字节,看不出是什么协议。
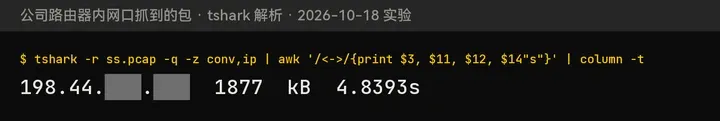
问题也在这里。正常上班,流量会分散到几十上百个网站;一整天的流量全挤在一个陌生地址上,放在网管的流量报表里本身就很扎眼。这一点是我们的推断,抓包本身只证明“看得到这个地址和流量”。
VLESS + REALITY:写着别人的域名
5 个网站对应 5 次握手,域名一律是 addons.mozilla.org(火狐浏览器扩展商店),目标地址是我们的服务器。
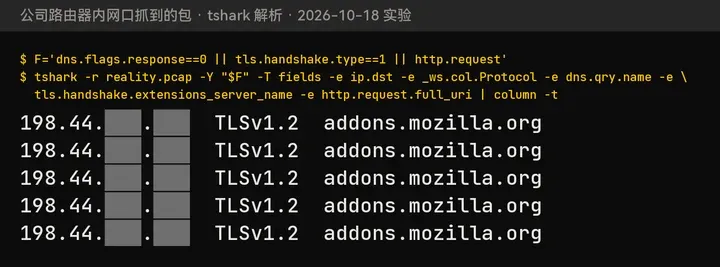
REALITY 借一个真网站的名字和证书,让连接看起来像在逛这个网站,实际去的网站网管看不到。可收件人写着火狐,地址却是一台普通服务器,有人去查这个地址归谁,就对不上。2024 年 USENIX Security 会议的一篇论文专门训练分类器认这类伪装,加了 Vision 的流量约 51% 被认出来,详见 VLESS + Vision + REALITY 是什么。
Hysteria2:UDP 握手里的域名照样能解
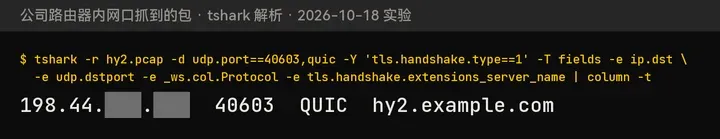
Hysteria2 走 UDP(可以理解成不打招呼、直接往外扔包裹的寄法)。它的 QUIC 握手第一个包可以被解开,里面的域名就是客户端里填的那个,我们这组填的是 hy2.example.com。5 个网站只握手一次,之后复用同一条连接,5 秒 1940 kB。
协议本身的原理见 Hysteria2 是什么。
DNS 没走代理:名单照样交出去
第 5 组还是 Shadowsocks,但让电脑自己去查 DNS(客户端用 socks5:// 而不是 socks5h://)。网页内容照样加密,可 10 条 DNS 查询原样出现在路由器上,5 个网站一个不少。
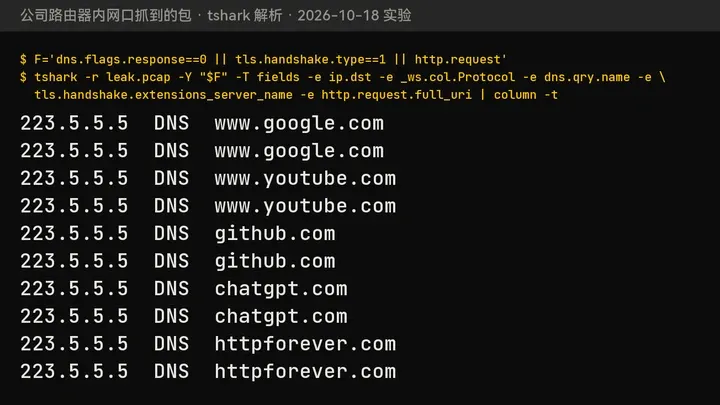
Clash 一类客户端最常见的情况是规则模式加国内 DNS,我们 10 月 17 日实测过,就是泄漏,改法见 开着 VPN 还在 DNS 泄漏?Clash 十几组设置实测。自己的设置漏不漏,可以用本站的 DNS 泄漏检测 测一下。
单位的设备比抓包更多
我们抓包用的是最基本的工具。学校、公司出口上装的上网行为管理设备是专门干这个的。中国数字时代存档了一家这类设备厂商 2024 年 9 月发的宣传文章,原文写着:
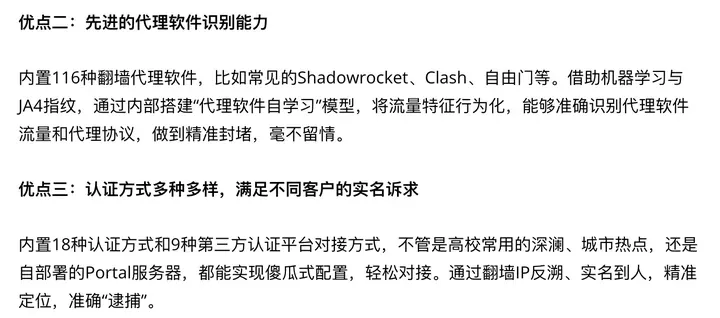
“内置 116 种翻墙代理软件”“能够准确识别代理软件流量和代理协议”是厂商自己的说法,识别率多少没有公开测试,不要当成定论。确定的是另一点:校园网、公司网要用实名账号登录,出了事查日志,对着账号就能找到人。这篇宣传文里的案例,就是查了设备上的翻墙日志和 NAT(地址转换)日志锁定学生。
2026 年 9 月自由亚洲电台报道的哈尔滨工程大学通报里(见刚翻墙第一周做什么),20 名学生用个人校园网账号访问境外网络,“相关行为被网络安全监测系统记录留存”,被给予警告处分。处罚和判决的整体情况见翻墙会被抓吗?27 个公开处罚和判决。
公司发的电脑:连内容都能看
前面说的都是自己的设备连单位网络。用公司发的电脑,情况完全不同,这一段我们没有实测,依据是厂商文档。
很多公司会在电脑里装公司自己的根证书。防火墙厂商 Palo Alto Networks 的官方文档写着,做 SSL 解密时,防火墙会成为客户端和服务器之间可信的第三方(a trusted third party);公司的根证书通常已经装在员工设备的证书库里,所以连部署这一步都省了。
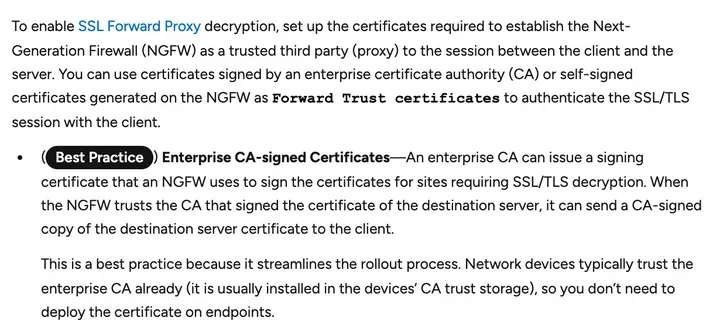
这时候 HTTPS 对网管来说不再是封好的信,网页内容也能看到。电脑里要是还装了管控软件,能看到的就不止网络这一层,具体看软件本身。
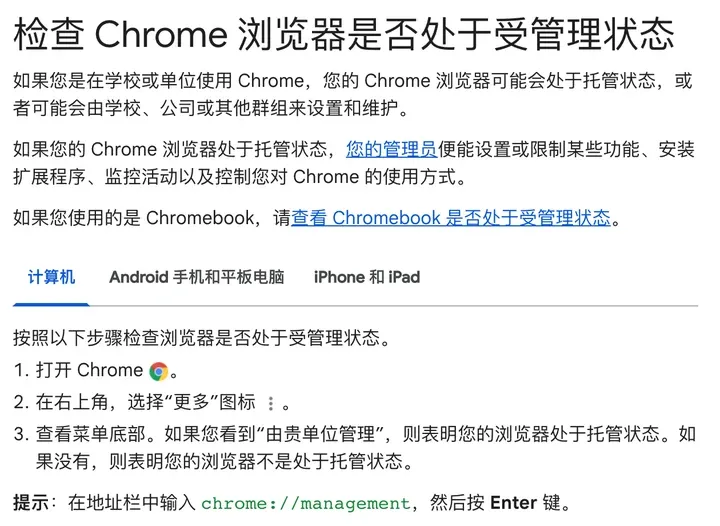
浏览器有没有被单位管理,谷歌的帮助页给了查法:Chrome 菜单最底下写着“由贵单位管理”,就是被管理了;也可以在地址栏打开 chrome://management。帮助页原话:管理员能“设置或限制某些功能、安装扩展程序、监控活动”。
两个常见误会
开了无痕模式,网管就看不到? 看得到。无痕模式管的是自己电脑上不留记录。Chrome 帮助页原话:“管理您网络的组织(例如您的学校、雇主或网络服务提供商)都可能看到您在无痕模式下的活动”。
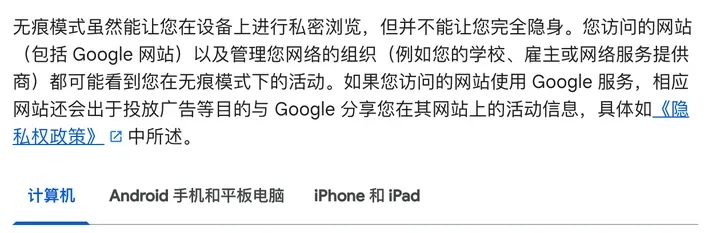
网址是 HTTPS 开头就安全? HTTPS 藏住的是内容,域名照样看得见,第一组的截图就是例子。
我们的建议
- 单位网络有规定,就照规定来。
- 公司和学校的电脑,别装翻墙软件。
- 默认你在单位网络上做的事都可能被记录,包括“连着一台陌生服务器”这件事本身。
这次实验的局限
- 只抓了路由器这一层。公司电脑上的根证书解密、终端管控软件没有实测,上面那段引用的是厂商文档。
- 5 个网站、每组一次,流量数字只用来说明“看得到总量”,不代表速度。
- 上网行为管理设备的识别能力没有测,厂商的说法没有独立验证。
- 没测客户端的 TUN 模式。DNS 怎么配才不漏,见 DNS 泄漏实测。
常见问题
用公司 Wi-Fi 翻墙,网管能看到我在看什么视频吗?
用自己的设备、访问 HTTPS 网站时,从网络上看不到视频内容。不翻墙时能看到你开了 YouTube;翻墙后连 YouTube 这个名字也看不到,只看到你连着一台服务器和流量大小。用公司电脑就不一定了,见上面“公司发的电脑”一段。
翻墙后网管知道我在翻墙吗?
抓包能看到你连着一个陌生地址、一整段时间都是加密流量。光凭这个不能百分之百断定是翻墙,但厂商宣传说能识别代理协议,而且单位网络是实名账号登录,按账号查日志就能找到人。
REALITY 伪装成大网站,网管是不是就分辨不出来了?
握手里写的是被借用网站的名字,可目标地址是你的服务器,查 IP 归属就对不上。2024 年的论文对加了 Vision 的流量识别率约 51%。它更难认,不是认不出。
学校校园网和公司网络有区别吗?
抓包原理一样,都看得到 DNS、域名、地址和流量。校园网一般要用学号或个人账号登录,哈尔滨工程大学那次通报写的就是“使用个人校园网账号”。
怎么知道自己的电脑有没有被单位管理?
Chrome 菜单底部看有没有“由贵单位管理”,或者地址栏打开 chrome://management。证书和管控软件要看系统设置,公司发的电脑默认按被管理对待。
原始数据
测试日期 2026-10-18(UTC 07:30–07:32),sing-box 1.14.2,curl 7.81.0,tshark 解析。每组的命令和输出就是上面的截图。
| 组 | 方式 | DNS 查询 | 能看到的域名 | 能看到的地址和流量 |
|---|---|---|---|---|
| 1 | 不翻墙 | 10 条明文 | www.google.com、www.youtube.com、github.com、chatgpt.com,加上 HTTP 完整网址 | 6 个地址,YouTube 1041 kB、GitHub 611 kB、Google 235 kB |
| 2 | Shadowsocks(2022-blake3-aes-128-gcm) | 0 | 无 | 1 个地址,1877 kB / 4.84 秒 |
| 3 | VLESS + Vision + REALITY | 0 | addons.mozilla.org(借用的名字)×5 | 1 个地址,1927 kB / 4.90 秒 |
| 4 | Hysteria2(未开混淆) | 0 | hy2.example.com(客户端填的 SNI)×1 | 1 个地址(UDP),1940 kB / 5.03 秒 |
| 5 | Shadowsocks,DNS 不走代理 | 10 条明文 | 无 | 2 个地址:服务器 1889 kB,DNS 223.5.5.5 |
资料: