
VPS 被墙了等多久能恢复?三档封锁的已知时长和四条出路
不翻车编辑部 · 更新于
VPS 被墙以后能不能自己恢复,先看是哪一档。最轻的是临时封:墙认出一条连接,就把“你的 IP+服务器 IP+服务器端口”这一组封 180 秒(有时 120 秒),时间到了自己解开,USENIX Security 2023 年的论文测得很清楚。另外两档是封端口和封整个 IP,要等多久,到 2026 年 10 月 28 日还查不到任何公开统计;能找到的唯一数字来自 2020 年 IMC 论文:一台被封的服务器超过一周才解封。论坛里“开完会就恢复”的说法有来历,但没人给过数字。等不起的话,换端口、换 IP、换协议或走 CDN、用 IPv6,是四条能走的路。
判断是不是被墙、换端口换 IP 的具体操作,在这篇里写过:VPS 被墙了怎么办?一分钟判断,换端口还是换 IP。这篇只讲“等多久”。
先分清:封的是端口,还是整个 IP
在自己电脑上能先测两样:ping 服务器 IP,看整台机器通不通;用 tcping 这类小工具测 IP:端口,看节点那个端口通不通。IP 通、端口不通,像封端口;两样都不通,像封整个 IP。
问题是服务器自己坏了(程序没启动、机房断网),在国内测出来也是不通。所以还要从国外测一遍。ping.pe 在网址后面加 /IP:端口 就会从全世界一百多个检测点同时去连,最下面一排是中国的 13 个检测点(电信、联通、移动、阿里云、腾讯云)。
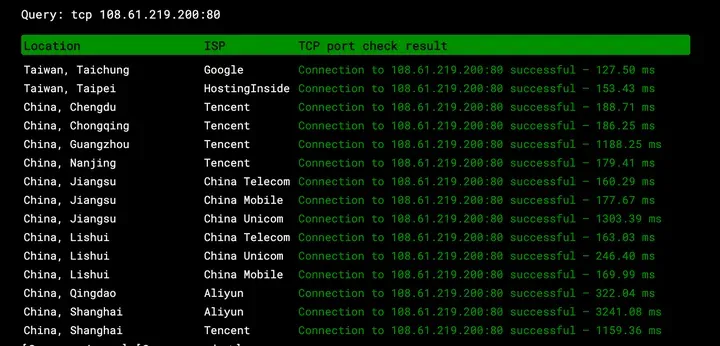
一个正常的海外测试地址(Vultr 洛杉矶测速地址的 80 端口),中国 13 个点全部连上:
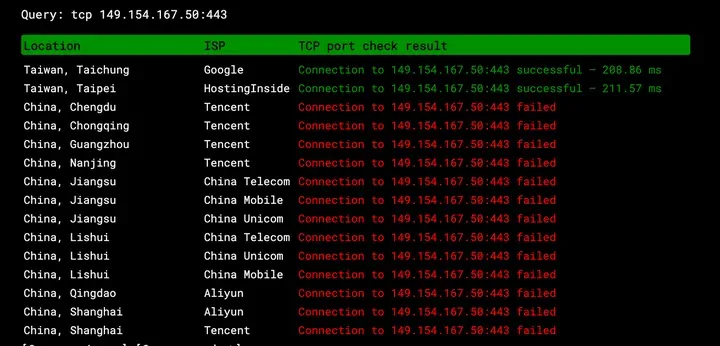
Telegram 的服务器 149.154.167.50 在国内连不上,拿它当被封的样子。443 端口国外全部成功,中国 13 个点全部 failed:
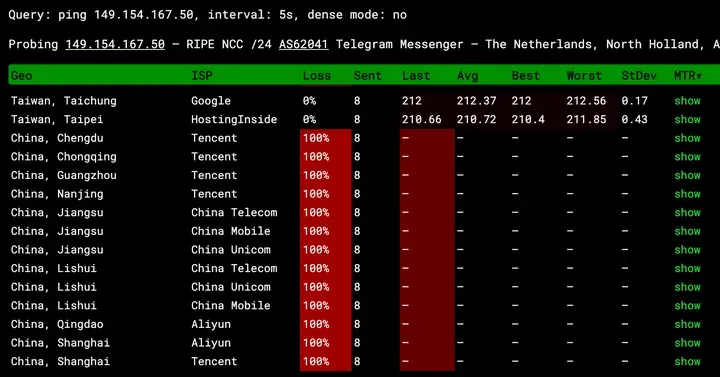
把端口去了只测 IP,中国这一排丢包 100%,这就是整个 IP 被封的样子:
| ping.pe 结果 | 是哪一档 |
|---|---|
| 中国 ping 能通,只有端口不通 | 封端口 |
| 中国 ping 和端口都不通,国外正常 | 封整个 IP |
| 国内国外一起不通 | 不是墙,是服务器自己的问题 |
| 时好时坏,断一会儿又好了 | 多半是 180 秒的临时封 |
截图时间 2026 年 10 月 28 日。
第一档:临时封,180 秒
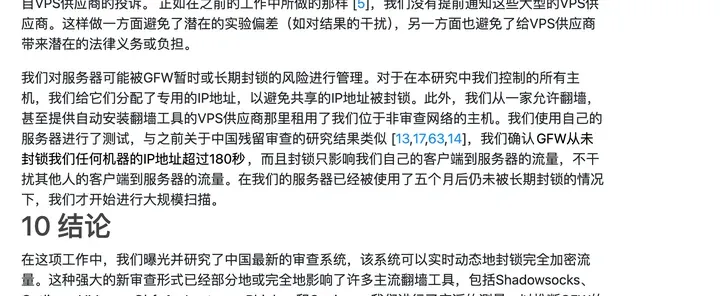
USENIX Security 2023 年的论文《How the Great Firewall of China Detects and Blocks Fully Encrypted Traffic》(gfw.report 有中文版)研究的是墙怎么认 Shadowsocks、VMess 这类“看起来全是随机数”的流量。认出一条连接以后,它会把“客户端 IP、服务器 IP、服务器端口”这三样组成的一组封 180 秒,部分情况 120 秒;负载高的时候大约 40% 的封锁只有 10 秒。
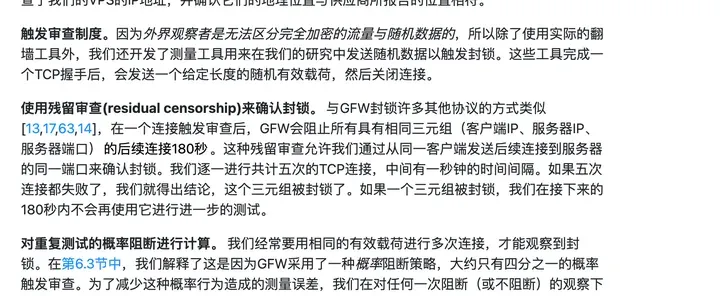
研究者在伦理一节写,墙从来没有把他们任何一台机器的 IP 地址封超过 180 秒:
这一档有两个特点:
- 现象是时好时坏,连一会儿,断两三分钟,又好了。
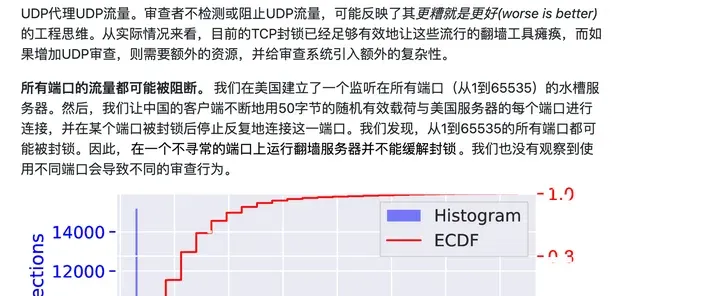
- 换端口没用。论文原话是“在一个不寻常的端口上运行翻墙服务器并不能缓解封锁”,1 到 65535 的端口都在检测范围里。
2025 年 USENIX 另一篇讲 QUIC 封锁的论文,也是一个包触发、之后 180 秒内这条线路的 UDP 包全部丢弃(细节见 墙怎么认出你在翻墙)。碰到这一档,该改的是节点的外壳(套 TLS、用 REALITY 或 Shadowsocks 2022),而不是端口。
第二档:封端口
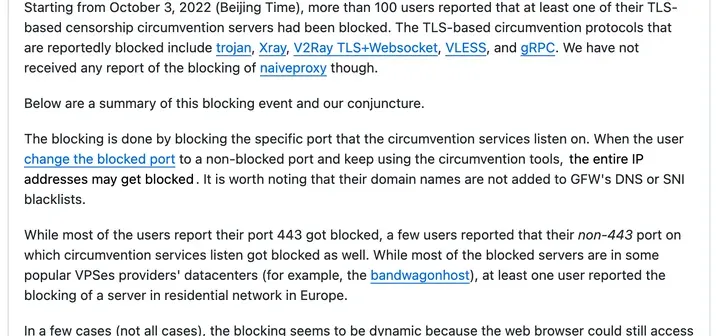
2022 年 10 月 3 日起,GFW Report 在 net4people 论坛汇总了一百多个用户的报告:用 TLS 的翻墙服务器(trojan、Xray、V2Ray TLS+WebSocket、VLESS、gRPC)被封,封的是服务器监听的那个端口,多数是 443。报告还提醒:换到没封的端口接着用,整个 IP 地址可能会被封。
2020 年 IMC 论文《How China Detects and Blocks Shadowsocks》在 63 个观测点跑了几个月,只有三台服务器被封,封法还不一样:有的丢弃一个端口的所有流量,有的丢弃所有端口的流量;其中两台只封了服务器回客户端那个方向。
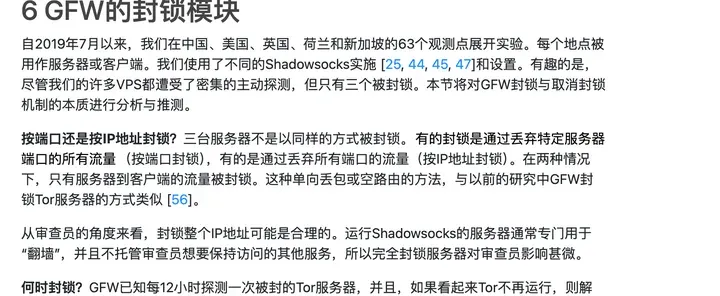
封端口要多久恢复?两份材料都没有给出时长。
第三档:封整个 IP,最没谱
还是 2020 年那篇论文。墙对 Tor 服务器的做法是已知的:每 12 小时回头探测一次被封的服务器,发现不再运行 Tor 就解封。可研究者在 Shadowsocks 服务器上没有观察到这种定时复查。
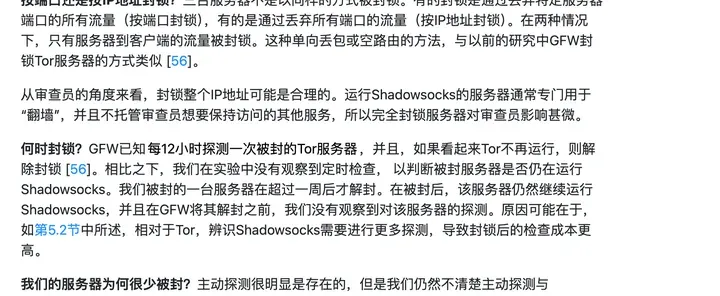
他们被封的一台服务器,超过一周以后才解封;被封期间它一直在跑 Shadowsocks,解封之前也没再被探测过。研究者提出的一种解释是:墙可能维护一份疑似服务器名单,封不封由人来决定,这也能解释为什么政治敏感期的封锁报告更多。
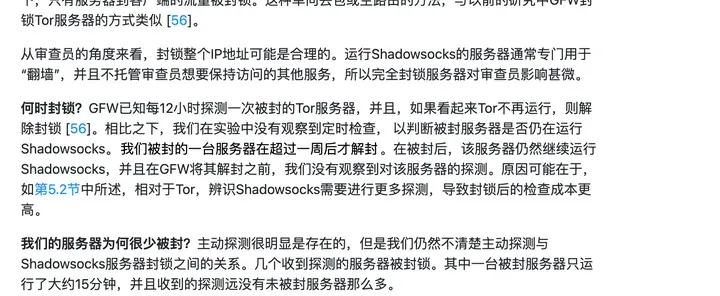
所以三档里只有临时封有确定的数字。封端口、封整个 IP 等多久,没有公开统计,能查到的就是“一周多”这一个例子。网上一些教程写“被封 IP 一般 24 到 72 小时自动解封”,找不到出处,别拿它做决定。
“开完会就恢复”是怎么来的
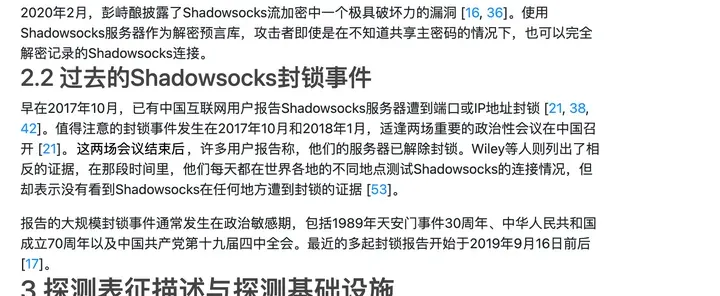
IMC 2020 论文回顾过往事件时写:2017 年 10 月和 2018 年 1 月国内开了两场重要的政治会议,期间很多人报告 Shadowsocks 服务器被封;两场会议结束后,许多用户报告服务器已经解封。同一段也写了反面证据:另一组研究者那段时间每天在世界各地测,没看到封锁。论文的说法是,大规模封锁的报告多出现在政治敏感期。
这一轮:10 月 26 日到 29 日
中共二十届五中全会 2026 年 10 月 26 日到 29 日在北京召开(9 月 21 日中央政治局会议通稿)。这几天的社区反映(社区说法,非官方来源):
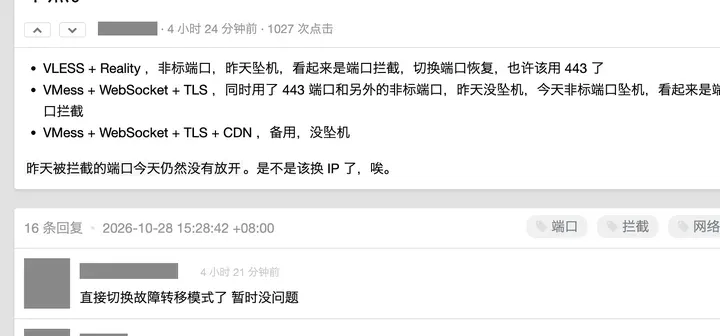
- V2EX 宽带症候群节点 10 月 28 日的帖子:楼主连续两晚 21 点到 22 点断,VLESS+REALITY 非标端口被封,换端口恢复;VMess+WS+TLS 的非标端口第二天也断了;前一天被封的端口第二天还没放开;套了 CDN 的备用节点没断。
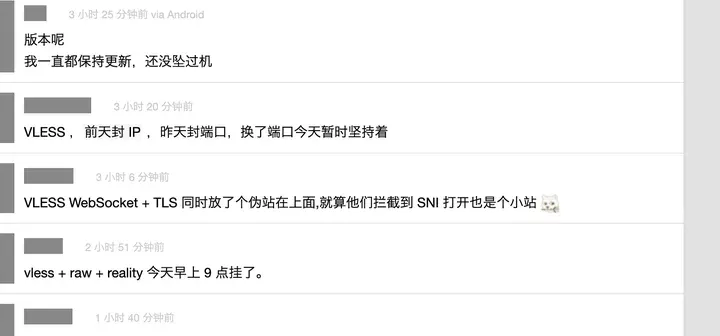
- 同帖回复:有人“前天封 IP,昨天封端口”;有人说 443 端口的 VLESS+REALITY 正常;有人“tcp 的都挂了,换 hy2”;有人“刚买 3 天封 ip 了”;还有人觉得东南沿海管得更严。
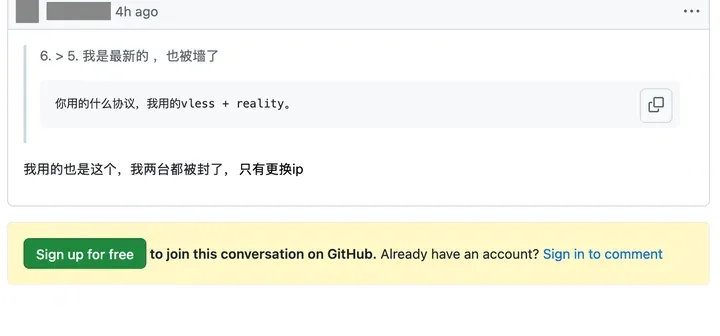
- 3x-ui 的 GitHub issue #6980(10 月 27 日开):几位用户说 VLESS+REALITY 的服务器被墙,一位说“两台都被封了,只有更换 ip”。
这些加起来是十几二十个用户的说法,代表不了全国,地区差异也只是个人感觉。到 10 月 28 日,没有人给出“会后几天恢复”的数字。开完会就恢复,只能当一种可能。
想知道自己的服务器什么时候恢复
每天固定一个时间,用 ping.pe 测一次 IP、一次 IP:端口,截图存下来,哪天中国那一排变绿就是解开了。等的这段时间,别在这台服务器上换个端口接着翻墙:2022 年那份报告提醒过,可能从封端口升级成封整个 IP。
等不起:四条路
- **换端口。**只适合 IP 能通、只有端口不通的情况。面板里改端口、放行防火墙、手机上更新订阅。代价是可能撑不久,严重的会升级成封整个 IP。
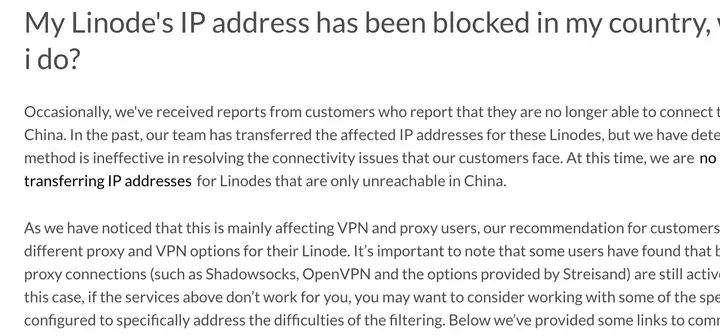
- **换 IP。**各家商家规矩不同:有的后台能自己换(通常有次数限制),有的收费,有的不换。Linode 客服在官方社区回复过,只在中国连不上的 IP 他们不再给换,因为换了也解决不了连接问题,建议新开一台。按小时计费的机器删了重开会拿到新 IP。注意:2023 年那篇论文发现,临时封锁集中在热门机房的部分 IP 段,同一个 /20 段要么全受影响、要么都没事,新 IP 落在同一段里,可能还是老样子。
- **换协议,或走 CDN 中转。**这一轮帖子里有人 TCP 协议断了、换走 UDP 的 HY2 还能用,有人套 CDN 的备用节点没断。都是个人反映,能不能成要看你那边的网络。
- **用 IPv6。**被封的是 IPv4 地址,服务器和你自己这边都有 IPv6 的话,可以让客户端先走 IPv6 连进去。3x-ui 里改哪一栏见 换端口几分钟又被封:3x-ui 把 IPv6 用起来的四步。旧的 IPv4 节点别删,等它恢复了还能接着用。
去程回程线路通不通,也可以用本站的 去程回程路由工具 从国内三网探针看一眼,被封的 IP 会在几跳以后显示终点没回应。
常见问题
**被墙以后服务器要关机等吗?**没有依据说关机能更快解封。2020 年论文里那台一周多才解封的服务器,被封期间一直开着,也没再被探测。
**断三分钟又好了,是被墙吗?**多半是 180 秒的临时封,不是长期封锁。换端口没用,要看节点的外壳是不是太像随机数(裸的 Shadowsocks、VMess),换成套 TLS 或 REALITY 的配置。
**封端口一般几天能好?**没有公开数据。这一轮 V2EX 上有人前一天被封的端口第二天仍没放开。
**开完会一定会恢复吗?**不一定。2017、2018 年有很多用户会后报告解封,但没有统计数字,也有研究者同期没测到封锁。
**换了新 IP 马上又被封,为什么?**可能是新 IP 落在被盯上的 IP 段里,也可能是配置本身容易被认出来。先查节点配置,再考虑换机房或换商家。
资料来源
核对日期均为 2026 年 10 月 28 日。
- USENIX Security 2023:How the Great Firewall of China Detects and Blocks Fully Encrypted Traffic(中文版)
- IMC 2020:How China Detects and Blocks Shadowsocks(中文版)
- GFW Report:Large scale blocking of TLS-based censorship circumvention tools in China(net4people/bbs #129,2022-10-04)
- 中共中央政治局 2026-09-21 会议通稿(人民网)
- V2EX:又坠机了,修改端口暂时好了(2026-10-28)(社区说法)
- 3x-ui issue #6980:有出现被墙了吗?(社区说法)
- Linode / Akamai 官方社区:My Linode’s IP address has been blocked in my country
- ping.pe:Vultr 洛杉矶测速地址 108.61.219.200:80、Telegram 服务器 149.154.167.50:443 和 ICMP,2026-10-28