
国外 VPN 和国内 VPN 有什么区别?防谁、协议、隐私讲清楚
不翻车编辑部 · 更新于
先说结论:国外 VPN 和国内这些 VPN,防的不是同一个人。 国外 VPN 像保镖,防的是公共 Wi-Fi、宽带公司、广告公司这些路上偷看的人,它的协议只管上锁,不管藏,所以在国内墙一眼就认得出来。国内这些 VPN 像带路的向导,协议专门装成普通网页,目标是别被墙认出来;可你去了哪些网站,向导自己看得一清二楚。我们 2026 年 10 月扫过的 15 款国内常用 VPN 安卓版,9 款装着追踪器;中国区 App Store 上 113 个翻墙 VPN,85 个背后是大陆公司。
ExpressVPN、NordVPN 这类国外大牌在这里只是举例,本文不评价、不推荐任何一家。
国外 VPN 在防谁?
美国、欧洲上网没有墙,什么网站都打得开。那边的人买 VPN,防的主要是这四种人:
| 偷看的人 | 能看到什么 |
|---|---|
| 同一个公共 Wi-Fi 的人 | 你在上什么网站 |
| 宽带公司 | 你家上了哪些网站。美国国会 2017 年还取消了一条规定,那条规定本来要求宽带公司拿你的上网记录去用之前,先获得你的同意(S.J.Res.34) |
| 广告公司 | 认你的 IP 地址,把你在不同网站做的事拼到一起 |
| 版权方 | 在美国下载盗版电影会被影视公司起诉,起诉书上的被告就写着“某某 IP 地址的用户”(Strike 3 Holdings v. John Doe,2020) |
这几种人都想偷看你,没有一个会去拦 VPN。所以国外 VPN 管的就两件事:别人看不懂你的数据,也看不到你真实的 IP 地址。
国内的对手是谁?
就一个,墙。墙不光是看,它要把翻墙的人认出来,再拦住。它的办法有两种:
- 看样子。 像保安看人走路的样子,流量看着不对劲,就记下来。
- 上门敲门。 假装成用户,去连那台可疑的服务器,看对方怎么回话,回得像翻墙的就封。GFW Report 的论文写过,墙对 Shadowsocks 这类协议“长期主动探测”(USENIX Security 2023)。
所以国内这些 VPN,第一件事是别被墙认出来。
国外 VPN 的协议为什么在国内连不上?
协议就是 VPN 和服务器之间说话的方式:用什么格式、怎么上锁。国外 VPN 常用 OpenVPN、WireGuard、IKEv2 三种,设计目标都是锁要结实,从来没想过要藏,像穿着制服的保镖。
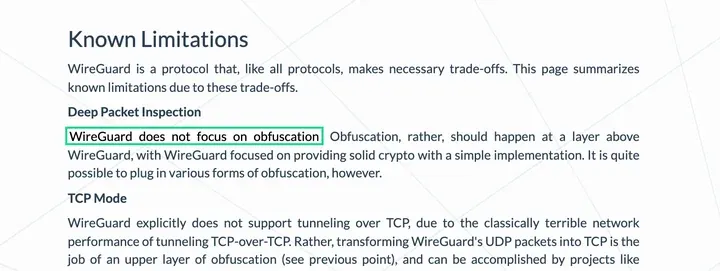
WireGuard 官网在“已知局限”里自己写着:WireGuard 不专注于混淆,混淆应该放在它上面一层去做。意思就是它管上锁,不管让人认不出来。
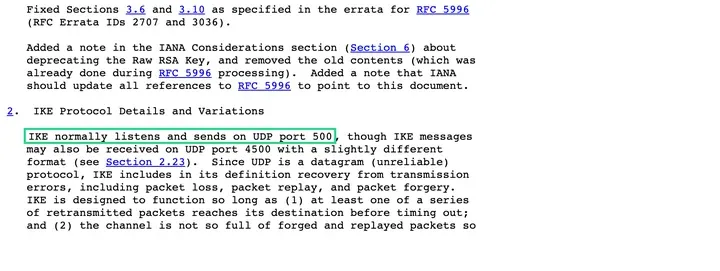
IKEv2 的标准文档(RFC 7296)写着,它通常走 UDP 500 端口,也可能走 4500。端口是固定的,盯住这两个就行。
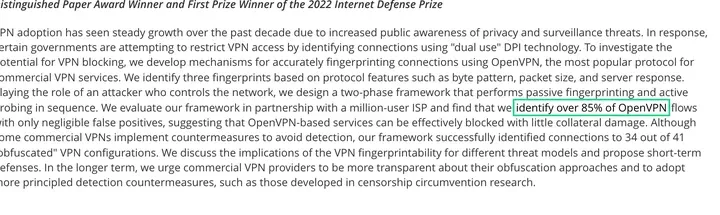
OpenVPN 有多好认,2022 年美国 USENIX 安全会议上有篇论文专门测过(Xue 等,OpenVPN is Open to VPN Fingerprinting)。研究人员和一家有 100 万用户的美国宽带公司合作,照着墙的思路先看样子、再上门试探,结果超过 85% 的 OpenVPN 连接被认了出来,认错的几乎没有。不少商业 VPN 有“伪装模式”,有一家还宣传连宽带公司都看不出你在用 VPN,论文测了 41 种伪装配置,34 种照样被认出来。
这篇论文是在美国做的,测的不是墙本身,但它说明一家普通宽带公司就能做到。2017 年 7 月,苹果还把中国区 App Store 里不符合当地法律的 VPN 下架了(Al Jazeera),在国内的商店里也搜不到。
国内这些 VPN 的协议有什么不一样?
Shadowsocks、VMess、Trojan、VLESS + REALITY、Hysteria2,这些协议的目标就一个:让墙觉得这不是翻墙,像便衣。
- Trojan:官方文档写着,它模仿墙外最常见的 HTTPS,让墙以为是在看普通网页(Trojan 文档)。
- Hysteria2:协议文档写着,服务器表现得像一个普通的 HTTP/3 网站,密码不对就装成看不懂请求的普通网站(Hysteria 协议)。
- REALITY:验证不通过的连接,被转给一个真的大网站,对方拿到的是那个网站真的证书(XTLS/REALITY)。
便衣也会露馅。GFW Report 的论文发现,墙从 2021 年 11 月起能直接认出“从头到尾看不出是什么”的全加密流量,Shadowsocks、VMess 都受影响。就像一个人从头到脚包得严严实实,反而更扎眼。所以这边的协议一直在换代。每种协议怎么伪装、在哪露过馅,看本站协议科普和翻墙协议从夯到拉。
国外 VPN 怎么证明自己没记日志?
国外 VPN 卖的就是隐私,常见的证明有两种:
- 请第三方来查。 Proton VPN 2025 年 8 月 18 日到 20 日请 Securitum 上门检查生产服务器上有没有日志(报告 PDF)。
- 被警察查过。 2023 年 4 月 18 日,瑞典警察带着搜查令去了 Mullvad 办公室,想扣走存着客户数据的电脑,最后什么都没带走(Mullvad 博客)。按它的说法,本来就没存。
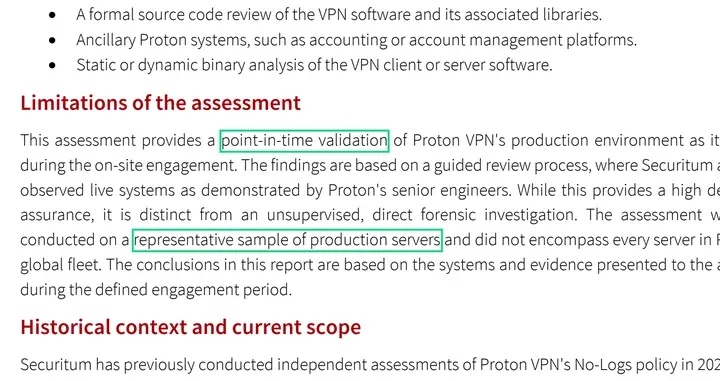
但别把它神化,“不记日志”说到底是厂商的承诺。Proton 那份报告自己写着:这是审计那几天的状态(point-in-time),抽查的是有代表性的一部分服务器,不是全部。
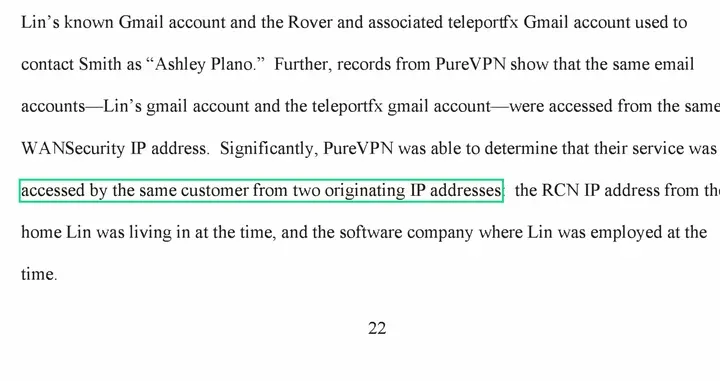
反过来的例子也有。2017 年美国 FBI 查一起网络跟踪案,PureVPN 官网写着不保留能识别用户的日志,可 FBI 宣誓书第 52 段写着,PureVPN 查得出来,这个客户是从他家和他公司两个 IP 地址连进来的(美国司法部公开的起诉材料)。怎么读审计报告,见VPN 宣称“无日志”,普通用户能核实什么。
国内这些 VPN 能保护你的隐私吗?
隐私不是它卖的东西,它卖的是能连上。有四条依据:
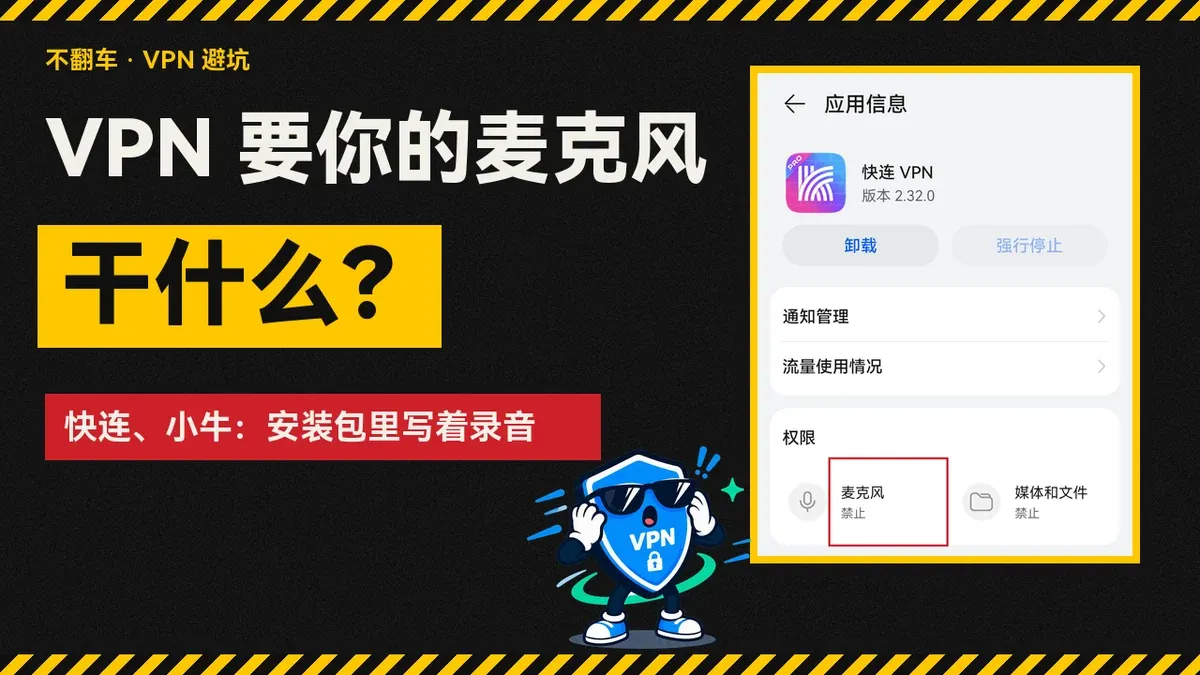
第一,追踪器。 追踪器就是偷偷报信的代码,你打开 App,它就把手机型号、用了多久这些报回给另一家公司。我们 2026 年 10 月 11 日扫了 15 款国内常用的 VPN 安卓版,9 款装着这种代码,2 款还要录音权限;有的在应用商店写着不收集任何数据,安装包里却装着谷歌的广告组件 AdMob。逐款结果见VPN 权限和追踪器和写着不收集,包里装着什么。
第二,没有可查的检查报告。 本站评测过的几款,我们没有找到一份公开、能看清是谁查的、查了哪些服务器的无日志审计报告;有一家官网说做过,我们没能核实。
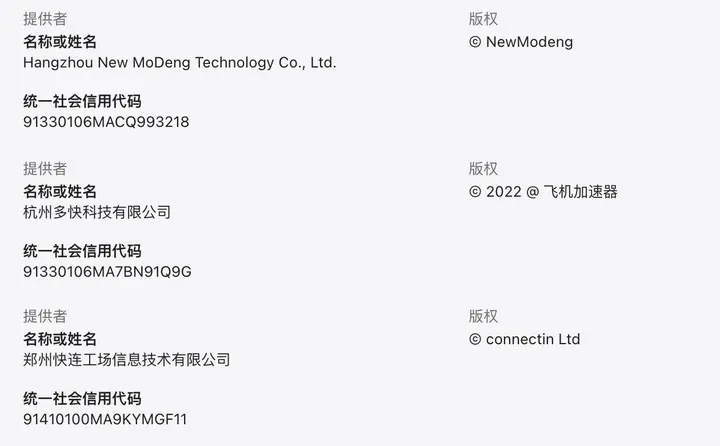
第三,背后的公司。 我们 10 月 14 日查了中国区 App Store 上 113 个翻墙 VPN,85 个的提供者是大陆公司。在国内卖翻墙服务拿不到许可,广西平南县法院判过一个没有许可卖 VPN 的人,非法经营罪,5 年 6 个月(报道)。
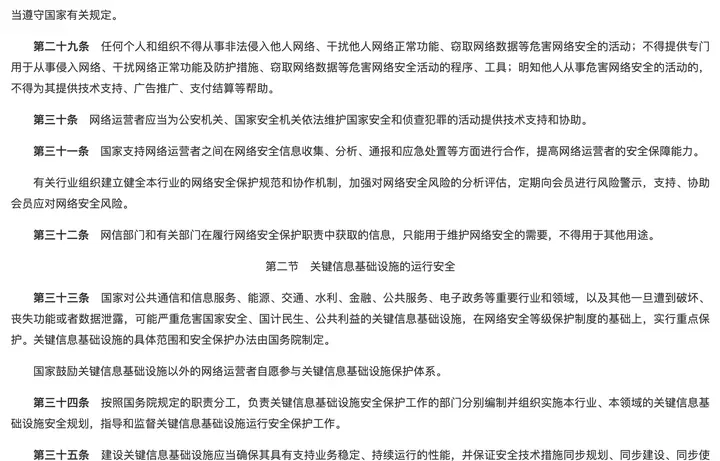
《网络安全法》(2025 年 10 月 28 日修正,2026 年 1 月 1 日施行)第三十条(修正前为第二十八条):“网络运营者应当为公安机关、国家安全机关依法维护国家安全和侦查犯罪的活动提供技术支持和协助。”《国家情报法》第七条:“任何组织和公民都应当依法支持、协助和配合国家情报工作,保守所知悉的国家情报工作秘密。“你用支付宝、微信付的钱,手机号注册的账号,都是实名的。警察要查,它依法就要交。这些公司交没交过,我们没有证据;条款就写在那里。翻墙找国内公司,等于请砌墙的人帮你翻墙。
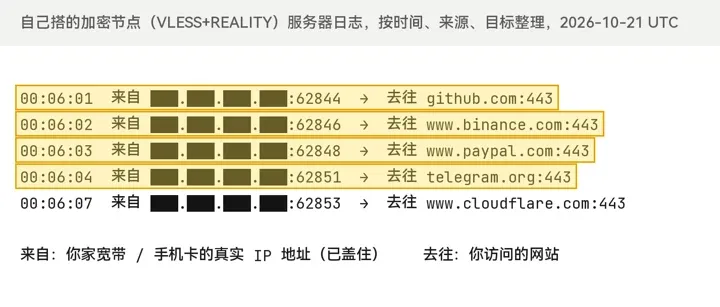
第四,加密挡不住开节点的人。 第 79 期我们自己搭了一个 VLESS + REALITY 节点,这是伪装最好的组合之一,服务器日志照样一条一条记着:几点几分,从哪个 IP 地址连进来,去了哪个网站。协议防的是墙,防不了带路的人自己。完整测试见GitHub 免费节点实测,节点那头能看到什么见VPN 厂商能看到你的什么。
在国内用 VPN,怎么尽量少暴露?
能连上是第一步,之后尽量少给它东西:
- 能不用手机号注册,就别用。
- 能不给的权限一个都别给,麦克风、通讯录、位置尤其别给。
- 要紧的事,比如聊敏感话题、登录重要账号,别通过它做。
- 想要隐私,就看它有没有公开的检查报告:谁查的、查了多久、查了哪些服务器。三样都说不清的,它说不记录,你就当它在记。
连上以后,可以用本站的 DNS 泄漏检测 和 IP 纯净度 看看出口和 DNS 有没有漏。国内能用的 VPN 实测在评测栏目。
常见问题
国外 VPN 在国内为什么连不上? OpenVPN、WireGuard、IKEv2 设计时就没打算藏,特征明显,墙认得出来;2017 年起它们在中国区 App Store 也搜不到。
国外 VPN 开了“混淆模式”能用吗? USENIX Security 2022 的论文测了 41 种混淆配置,34 种照样被认出。要看你那边的网络,以你自己测出来的为准。
国内 VPN 会记录我上了哪些网站吗? 它能记:节点要替你连网站,就知道你去了哪。记不记、存多久,你管不了。
“无日志”审计靠得住吗? 比没有强,但审计只代表那几天、那一部分服务器。PureVPN 的案子说明,嘴上说不记的也可能查得出来。
国内公司做的 VPN 会把数据交给警察吗? 有没有交过我们没有证据;《网络安全法》第三十条和《国家情报法》第七条写明了要配合。