
翻墙协议从夯到拉(2026 排名):12 个协议,每一档都有数据
不翻车编辑部 · 更新于
先说结论:12 个常见的翻墙协议和传输方式,我们按三条标准排成五档。最高一档的夯是 VLESS + Vision + REALITY 和 Hysteria2(hy2),一个最难被认出,一个丢包时最快;最低一档的拉是 VMess、Shadowsocks 和 Nowhere。排名是编辑判断,但每一档的理由都有数字:测试服务器上人为丢 10% 的包,hy2 下载 78.8 兆,开了 BBR 的 VLESS 只有 44.5 兆;2024 年一篇论文在美国运营商网络里测,Shadowsocks 被认出来的比例是 85.4%,NaiveProxy 是 32.8%。数据出处列在每一节和文末,核对日期 2026 年 10 月 19 日。
这篇有视频版:YouTube 上看《节点一堆协议不知道选哪个?hy2和REALITY排夯,trojan只是NPC》。
总表
| 档位 | 协议 | 一句话理由 |
|---|---|---|
| 夯 | VLESS + Vision + REALITY | 借真网站的名字和证书,16 组探测和真网站反应一样;不用买域名 |
| 夯 | Hysteria2(hy2) | 丢 10% 的包还能跑 78.8 兆;缺点是怕运营商限 UDP |
| 顶级 | NaiveProxy | 握手和 Chrome 155 逐项相同,论文识别率 32.8%;要域名,mihomo、3x-ui 不支持 |
| 顶级 | XHTTP(传输方式) | Xray 主推,能藏到 CDN 后面;sing-box 还不支持 |
| 人上人 | AnyTLS | 打乱开头 8 个包的长短;作者自己说无法确保默认参数不被墙 |
| 人上人 | TUIC | 和 hy2 一样走 UDP,但没有 Brutal;官方仓库只放规范 |
| NPC | Trojan | 里面套着一层 TLS,演示程序 30 次认出 21 次;Xray 提示弃用 |
| NPC | ShadowTLS | 不带密码的人能蹭流量;官方程序 2023 年 12 月后没有新版 |
| NPC | gRPC(传输方式) | 10 个下载挤在 1 条连接里;Xray 2024 年 12 月起提示不推荐 |
| 拉 | VMess | 全加密流量 2021 年起被专门抓,论文识别率 77.1% |
| 拉 | Shadowsocks(含 2022 版) | 论文识别率 85.4%,这几项里最高 |
| 拉 | Nowhere | 项目自己没说能翻墙,被探测时反应固定,客户端只有 iOS |
gRPC 和 XHTTP 严格说不是协议,是传输方式:协议管快递单怎么填,传输方式管包裹怎么运。放在一起排,是因为订阅里它们都长得像一种节点。
按什么排
三条标准:
- 抗识别、抗封锁:防火墙认不认得出来。
- 速度:尤其是线路丢包的时候。
- 上手难度:要不要买域名,常见客户端支不支持。
三条都好的放夯,有一条明显短板的往下放。你可以不同意,所以每一档的理由和数字都摆在下面。
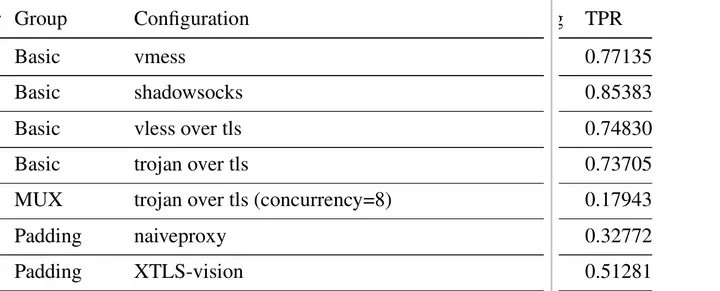
数据有两个来源。一是本频道在测试服务器上做过的实验,原始记录都在各协议的文章里。二是 Xue 等人在 USENIX Security 2024 发表的论文,研究者 2023 年在美国一家运营商的网络里跑了 30 天,测了各种代理配置被认出来的比例(表 3 的 TPR)。这个数越高,越容易被认出来。它是在美国测的,不代表防火墙的实际做法,但能看出谁更显眼。
夯:VLESS + Vision + REALITY
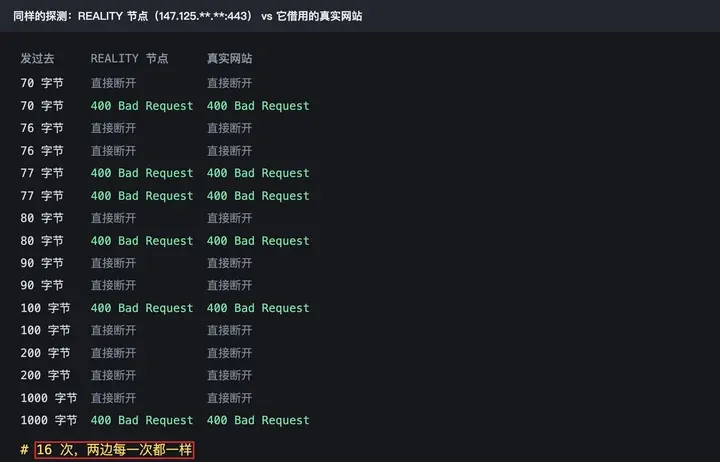
REALITY 借一个国外真网站的名字和证书,墙看到的是你在访问那个大网站。不知道暗号的人来敲门,连接会原样转给那个真网站去应付。
我们在写 Nowhere 那篇时做过对照:16 组随机数据,分别发给 REALITY 节点和它借用的网站,每一次反应都一样,要么回 nginx 的 400 错误页,要么直接断开。
它也不是隐身衣:论文里加了 Vision 的流量,研究者专门训练了分类器,还有 51.3% 能被认出来。缺点是挑食,Vision 只能直连(RAW),不能套 CDN。
不用买域名,3x-ui 里点几下就有,三条都好,放夯。原理见 VLESS + Vision + REALITY 是什么;目标网站可以先用 REALITY 目标网站检测 查一下。
夯:Hysteria2(hy2)
hy2 跑在 UDP 上,墙看到的是一串 UDP 包,样子像浏览器的 HTTP/3。它的强项是丢包时不急着减速。
我们在测试服务器上测过 60 次(5 档丢包 × 4 种组合 × 每种 3 遍,取中位数):
| 丢包 | VLESS · BBR | hy2 · 不填带宽 |
|---|---|---|
| 0% | 133.8 兆 | 155.1 兆 |
| 3% | 60.6 兆 | 95.4 兆 |
| 10% | 44.5 兆 | 78.8 兆 |
丢 10% 时 hy2 快了七成多。完整数据和测法见 hy2 和 VLESS 丢包实测。
缺点也在 UDP:有的运营商对大流量 UDP 限速,这时它反而比 TCP 协议慢;线路越差补发越多,也更费流量。速度这一条它最好,放夯,最好和 REALITY 一起备着。
顶级:NaiveProxy
NaiveProxy 不模仿浏览器,直接拿 Chrome 的网络代码当客户端,墙看到的是一个 Chrome 在用 HTTP/2 上网。我们抓过包,它的握手和正式版 Chrome 155 逐项相同:加密套件 15 个、扩展 16 个。论文表 3 里它的识别率是 32.8%,在同一张表里算低的。
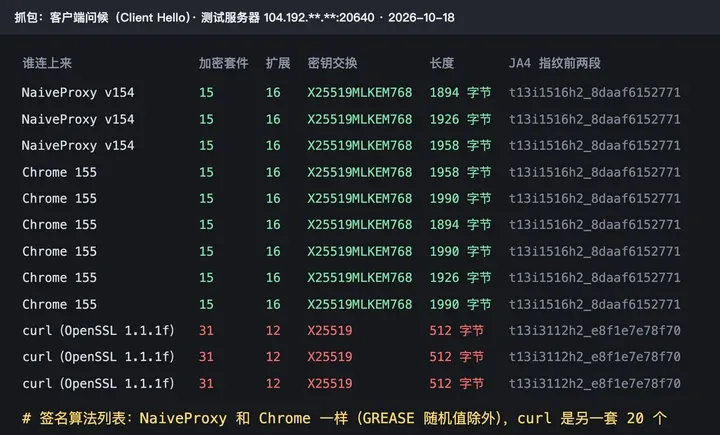
为什么不放夯?门槛:要自己的域名和证书,Clash 系的 mihomo 内核和 3x-ui 都用不了,客户端还得一直跟着 Chrome 更新。放顶级。详见 NaiveProxy 是什么。
顶级:XHTTP(传输方式)
XHTTP 把代理流量切成一个个普通的网页请求,墙看到的是你在正常地打开网页,还能藏到 CDN 后面。我们抓过一次访问,6 个请求里的随机填充长度(802、436、822、724、298、863)没有两个一样。
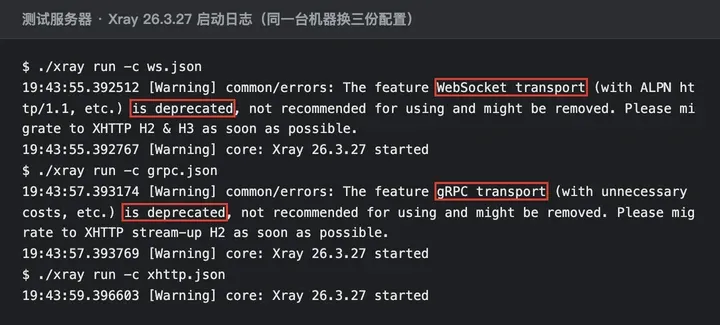
Xray 自己也在推它:用 WebSocket 和 gRPC 启动,日志会提示已经过时、请迁移到 XHTTP;换成 XHTTP,这条提示就没了。
缺点是 sing-box 内核还不支持,套 CDN 要自己的域名,Cloudflare 的服务条款也有风险。服务器 IP 被墙时它最有用,放顶级。详见 XHTTP 是什么。
人上人:AnyTLS
AnyTLS 2025 年才出现,墙看到的是一个普通的 TLS 连接,开头几个包的长短被打乱了。它按一张填充表,把前 8 个包切碎再填充,这张表服务器还能随时换。
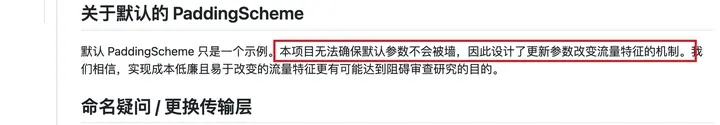
可作者在常见问题里写得很直白:无法确保默认参数不会被墙。他还列了一节已知弱点,比如只处理了上行(你发出去的)包。
它没有第三方的识别数据,也不会让线路变快。思路对,证据还少,放人上人。详见 AnyTLS 是什么。
人上人:TUIC
TUIC 和 hy2 一样走 UDP(QUIC),墙看到的同样是一串 UDP 包。它的长处是连接建立快、UDP 转发完整,适合打游戏、语音通话。
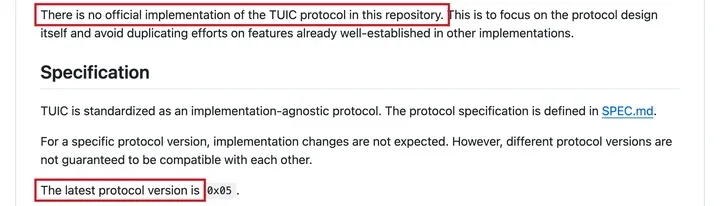
但它没有 hy2 的 Brutal(丢包不减速的发法),sing-box 里默认用 cubic 这种普通的拥塞控制。官方仓库现在只放协议规范,不提供程序,主分支最近一次提交是 2025 年 3 月 13 日。
限 UDP 的网络里它一样吃亏,放人上人。详见 TUIC 是什么。
NPC:Trojan
Trojan 把服务器装成一个真的 HTTPS 网站,墙看到的是一个 HTTPS 网站,可里面又套着一层 TLS。问题就出在这层套娃:我们经 Trojan 打开同一个网站 6 次,外层包长每次都一模一样(611、97、63……)。XTLS 团队写的演示程序 Trojan-killer 光看长度,30 次 Trojan 连接认出了 21 次,普通 HTTPS 一次没认错。
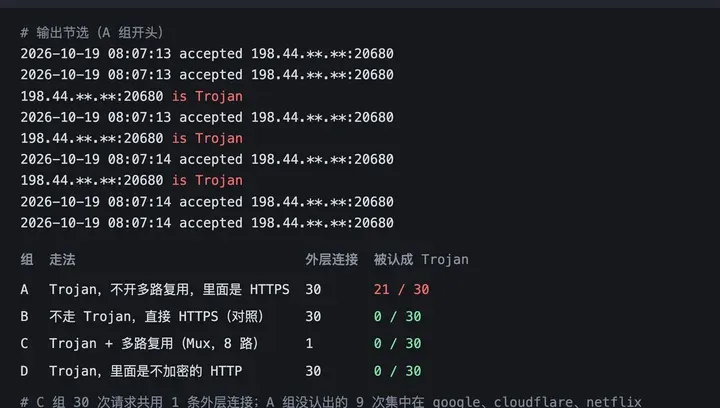
论文里 trojan over tls 的识别率是 73.7%,开多路复用(8 路)降到 17.9%。Xray v26.10.17 启动 Trojan 会提示它已经弃用,建议换成 VLESS。还能用,但伪装已经被针对,放 NPC。详见 Trojan 是什么。
NPC:ShadowTLS
ShadowTLS 把 TLS 握手转给一个真网站去做,证书是真的;握手一结束,就换成你自己的数据。所以墙看到的是一次借来的真握手,之后换成了自己的数据。它自己不加密数据,一般要搭配 Shadowsocks 用。
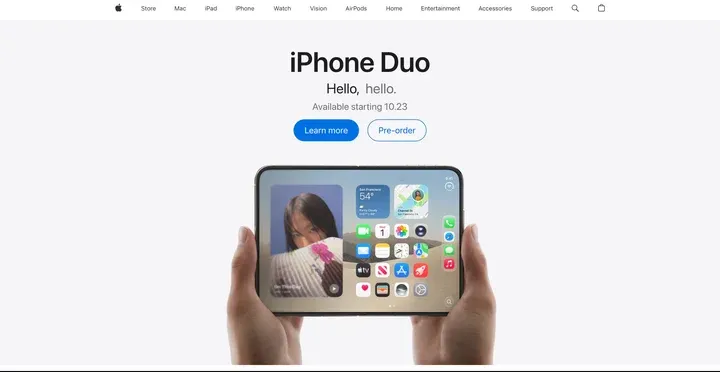
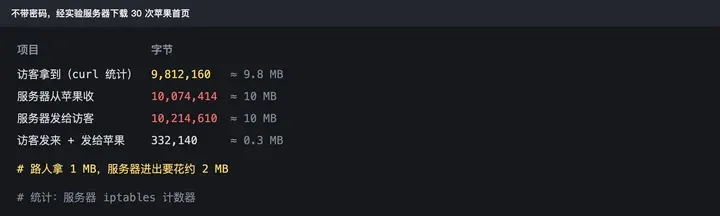
问题在于,不知道密码的人会被当成普通访客一直转发。我们在测试服务器上用官方程序 v0.2.25(v3 严格模式,借 www.apple.com 握手)做过实验:不带密码直接打开节点,看到的就是苹果官网;不带密码通过节点下载 30 次苹果首页,对方拿到 9.8 MB,服务器从苹果收了约 10 MB、又发给对方约 10 MB,进出合计约 20 MB。路人拿 1 兆,你的服务器要花 2 兆流量。
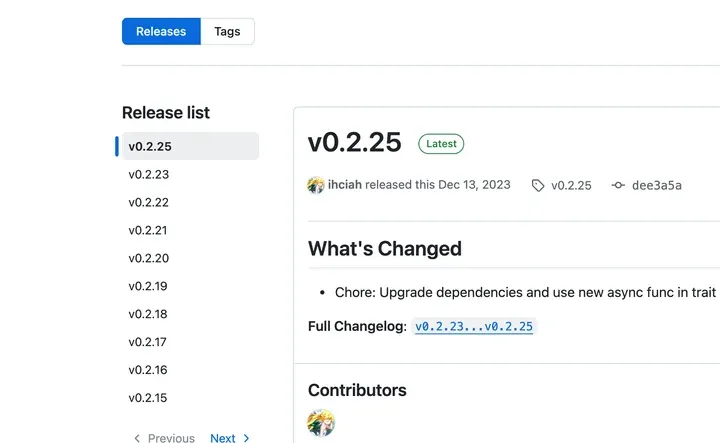
另外,它对探测的反应和真网站不完全一样,有被认出的风险,这一点 REALITY 处理得更好。官方程序最新版还停在 v0.2.25(2023 年 12 月 13 日),作者写明暂时不支持 Windows。放 NPC。
NPC:gRPC(传输方式)
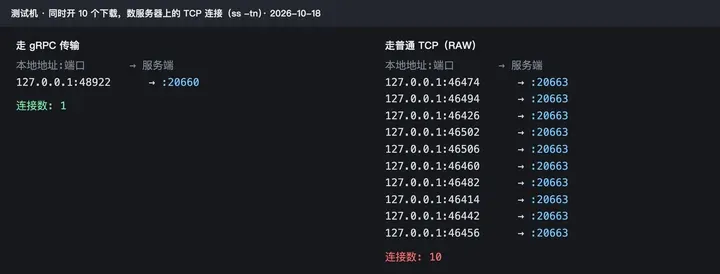
墙看到的是 HTTP/2 上的一次 gRPC 调用,像 App 在和自家服务器说话,也能过 CDN。我们同时开 10 个下载,走普通 TCP 服务器上数到 10 条连接,走 gRPC 只有 1 条;这条连接卡住,所有下载一起卡。
Xray 文档写着它有被主动探测的风险、不支持回落;Xray 从 v24.12.15(2024 年 12 月)起提示它不推荐。手上的 gRPC 节点能连就接着用,新建节点选 XHTTP。放 NPC。详见 gRPC 节点还能用吗。
拉:VMess
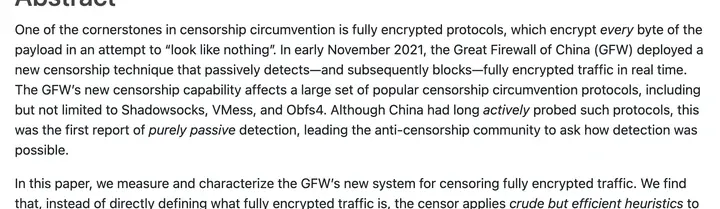
VMess 走的是乱码路线,把流量加密成看不出规律的字节,墙看到的是一串乱码。问题是,GFW Report 等研究者 2023 年的论文写明:2021 年 11 月初起,防火墙会被动检测并实时封锁这种全加密流量,点名受影响的包括 Shadowsocks、VMess 和 Obfs4。
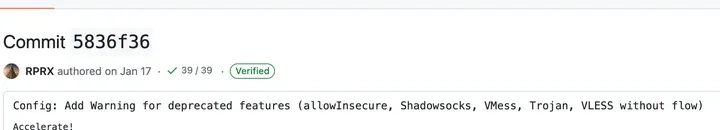
Xue 等 2024 年的论文里,VMess 的识别率是 77.1%。2026 年 1 月,Xray 给 Shadowsocks、VMess、Trojan、不带流控的 VLESS 一起加了弃用提示(v26.1.18 起),VMess 建议换成 VLESS Encryption。
很多 VMess 节点外面会再套一层 TLS(论文里 vmess over tls 是 74.5%),方向已经很清楚了,放拉。
拉:Shadowsocks(含 SS2022)
Shadowsocks 是最老牌的翻墙协议之一,墙看到的同样是一串随机字节。论文表 3 里它的识别率是 85.4%,在我们引的这几项里最高。
2022 版(SIP022)官方改了密钥派生和加密,强制防重放,可外表还是随机字节。Xray 的弃用提示在 Shadowsocks 配置一开头就打印,2022 版也算在里面。它的好处是简单、几乎所有客户端都支持,可抗识别这一条最弱,放拉。
拉:Nowhere
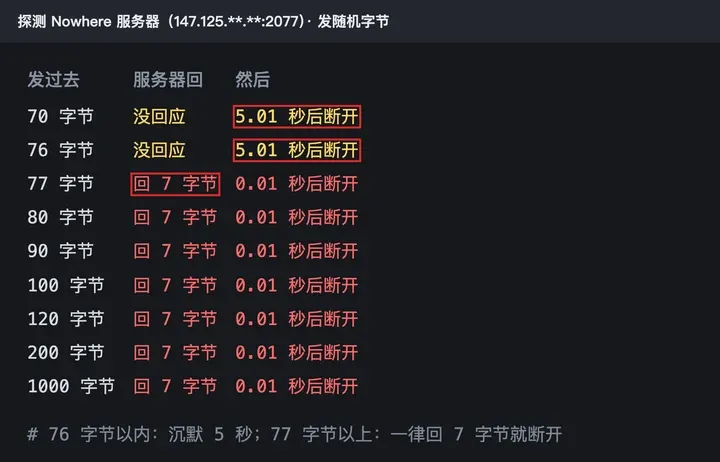
Nowhere 是 2026 年 6 月才出现的新项目,把流量搅成一串随机字节,墙看到的也是随机字节,正好是防火墙 2021 年起在抓的那一类。我们拿探测程序敲过它:发 77 个字节以上,它一律回 7 个字节就断开,反应很固定。
它 v2.2.1 的安全文档写过“不提供审查抵抗”,官方客户端只有一个 iOS App,中国区搜不到。项目自己没说过能翻墙,放拉。详见 新协议 Nowhere 能翻墙吗。
你的节点排在哪
看节点链接的开头:
| 链接里 | 是什么 | 档位 |
|---|---|---|
vless://,后面有 security=reality、flow=xtls-rprx-vision |
VLESS + Vision + REALITY | 夯 |
hysteria2:// 或 hy2:// |
Hysteria2 | 夯 |
trojan:// |
Trojan | NPC |
ss:// |
Shadowsocks | 拉 |
vmess:// |
VMess | 拉 |
type=grpc、type=xhttp |
传输方式 | 看前面的协议 |
Clash 这类客户端的配置文件里,看每个节点的 type 那一行,写的也是这些名字。其他缩写看不懂,查行业黑话。
怎么选
- 自己搭节点:3x-ui 建 VLESS + REALITY;线路丢包多,再加一个 hy2 节点当备用。一个走 TCP 443,一个走 UDP 443,互不冲突,晚上卡了就切过去。
- 服务器 IP 被墙、不想三天两头换服务器:考虑 XHTTP 加自己的域名,藏到 CDN 后面。先看清 CDN 的服务条款,账号有被封的风险,见 Cloudflare Workers 节点被封。
- 用机场:节点名字里一般写着协议。同一个时段、同一个地区,换协议各测 3 次,取中位数,留快的那个(测速为什么看中位数)。换完用本站的我的 IP 看出口有没有变。
这份排名的局限
- 排名是编辑判断,三条标准的权重没有公式。
- 本频道的实验都是单台服务器、单个时段;丢包是人为加的,均匀随机,真实线路未必这样。
- 论文识别率是在美国运营商网络里测的,不代表防火墙的实际做法,防火墙用什么方法没有公开数据。
- 排在拉的节点不是马上就不能用,是更容易被认出来;服务器 IP 被封了、线路挤爆了,换什么协议都没用。
常见问题
翻墙协议哪个最好? 按抗识别、速度、上手难度三条,VLESS + Vision + REALITY 和 Hysteria2 排最高一档。一个最难被认出,一个丢包时最快,最好两个都备着。
hy2 比 VLESS 快吗? 线路丢包时快:丢 10% 的包,hy2 下载 78.8 兆,开了 BBR 的 VLESS 44.5 兆。运营商限 UDP 时,hy2 反而可能更慢,以你自己测出来的为准。
订阅里全是 trojan 节点,还能用吗? 能用,但比带 Vision 或 REALITY 的节点更容易被认出来。客户端有多路复用开关、服务器也支持的话,可以试着打开。
Shadowsocks 2022 是不是就安全了? 2022 版修的是加密和防重放,外表还是随机字节,2021 年起被专门检测的正是这类流量。Xray 也给它加了弃用提示。
XHTTP 和 gRPC 是协议吗? 不是,是传输方式。节点里常写成“VLESS + XHTTP”“VLESS + gRPC”,前面是协议,后面是传输方式。
换个协议能解决晚上卡吗? 丢包导致的卡,换 hy2 可能有用;服务器超售、国际出口挤爆,换什么协议都没用,见晚高峰为什么卡。
资料来源
核对日期 2026 年 10 月 19 日。
- 本频道测试:hy2 和 VLESS 丢包实测(2026-10-10)、NaiveProxy(2026-10-18)、XHTTP(2026-10-18)、gRPC(2026-10-18)、Trojan(2026-10-19)、Nowhere(2026-10-16);ShadowTLS:官方程序 v0.2.25 + sing-box 1.14.0 Shadowsocks,2026-10-19
- Xue 等,Fingerprinting Obfuscated Proxy Traffic with Encapsulated TLS Handshakes,USENIX Security 2024(表 3)
- Wu 等,How the Great Firewall of China Detects and Blocks Fully Encrypted Traffic,USENIX Security 2023
- Xray-core 提交 5836f36(弃用提示)
- Shadowsocks SIP022(2022 版)
- ihciah/shadow-tls(README、发布页)
- Hysteria 2 URI 格式
- VMess/VLESS 分享链接标准 #716