
Hysteria2(hy2)是什么?优缺点和适合谁,一次讲清
不翻车编辑部 · 更新于
先说结论:Hysteria2(常简写成 hy2)是一种跑在 UDP 上的代理协议。线路丢包多、但还没挤满的时候,它可能比 VLESS、Trojan 这类走 TCP 的协议快;你那边的运营商要是限制 UDP,它反而更慢。协议也救不了一条已经挤爆的线路。下面的内容都来自 Hysteria 官方文档和 GitHub,核对日期 2026 年 10 月 5 日。在你那边到底快不快,文末有自测方法。
这篇有视频版:YouTube 上看《Hysteria2 协议到底是什么》。
它和 VLESS 在丢包线路上到底差多少,我们后来测了 60 次:晚高峰卡,换 hy2 有用吗?丢包实测。
Hysteria2 是什么
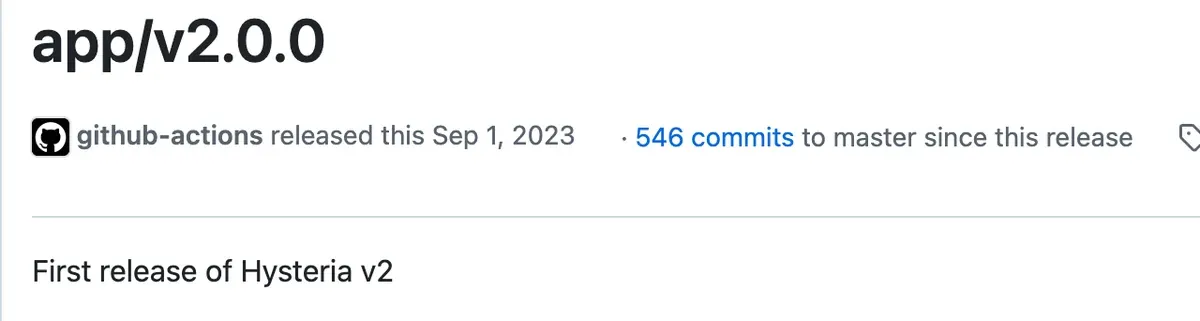
Hysteria 是一个开源代理项目,代码在 GitHub 上,用 MIT 许可。第 2 版(2.0.0)在 2023 年 9 月发布,我们写这篇文章的当天,最新版本是 2.13.0。所以它不是今年才出来的新协议,已经迭代了三年多。
官网首页对它的介绍是:基于改过的 QUIC 协议,在不稳定、容易丢包的网络里也能跑得好。
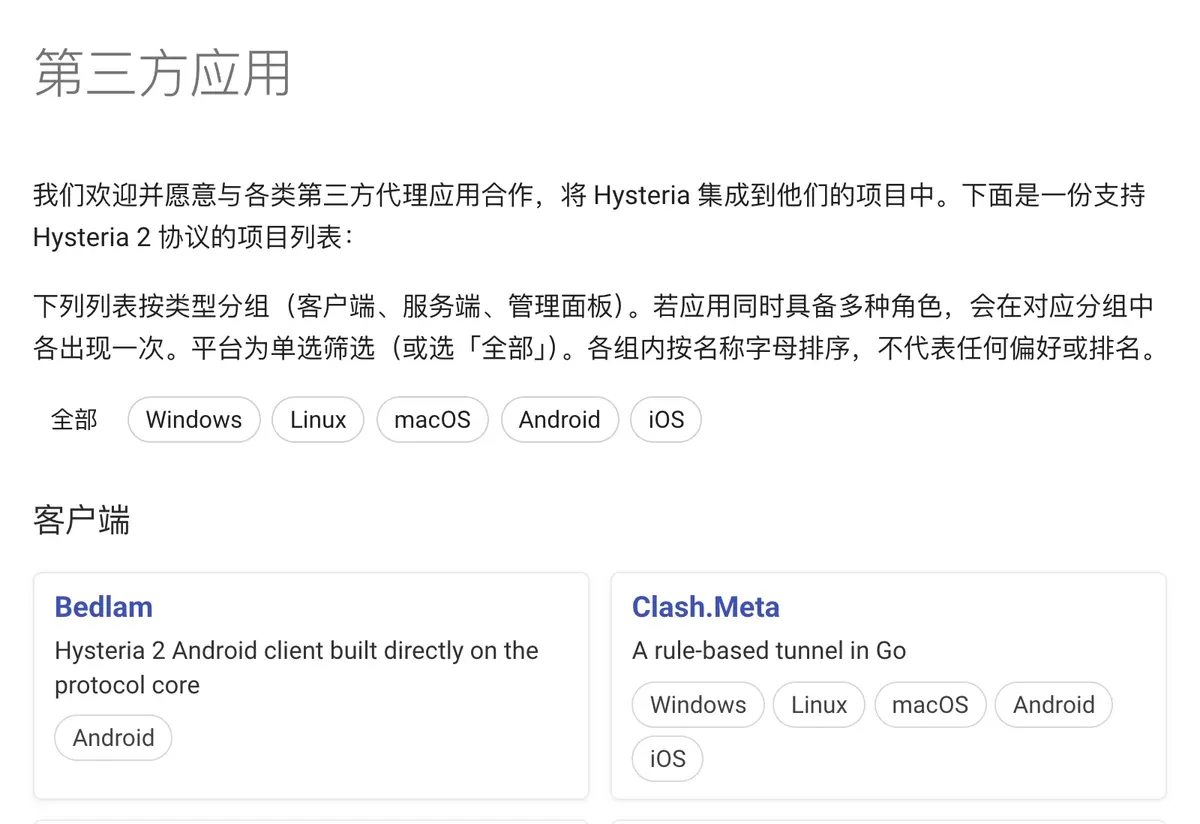
你在客户端里看到的“hy2”节点,多半就是它。官方文档有一页“第三方应用”,列出了支持 Hysteria 2 的客户端,Clash Verge 这类软件用的 Clash.Meta(mihomo)内核就在里面;mihomo 的配置文档里,节点类型直接写作 type: hysteria2。
TCP、UDP、QUIC 分别是什么
上网传数据,是把内容切成很多小包,一个个发过去,到了再拼回来。路上有的包会丢。怎么处理丢包,就是不同“协议”(两台电脑事先说好的规矩)的区别。
- TCP 像寄挂号信。 每个包对方都要回一句“收到”,没回就再寄一遍。发现开始丢包,它会认为路堵了,自己放慢。稳,但线路一差就越来越慢。
- UDP 像拿大喇叭喊话。 只管发,不等回复,丢了也不补。快,但不保证全收到。打电话、打游戏、看直播常用它。
- QUIC 是给 UDP 补上签收。 底下像 UDP 那样直接发,上面自己做确认和重发。它在 2021 年成为正式标准(RFC 9000),浏览器的 HTTP/3 就跑在 QUIC 上。我们用电脑打开 Cloudflare 的检测页,里面就有一行
http=http/3。
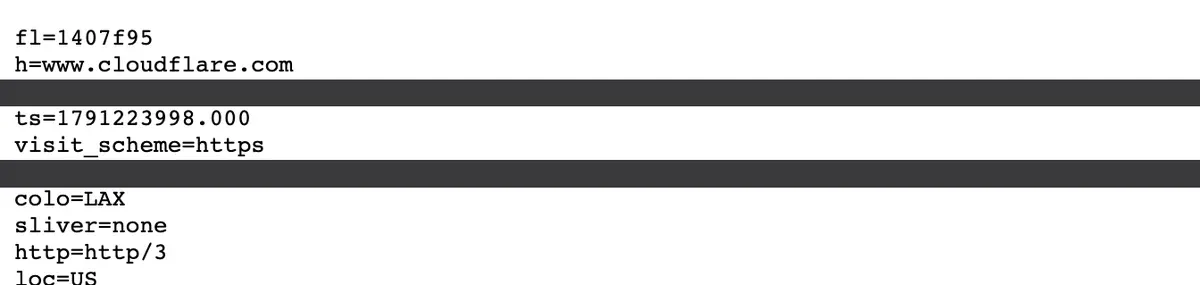
Hysteria2 就是在 QUIC 上做的。官方协议文档写明,它必须实现在标准 QUIC 之上。
它为什么在丢包线路上快
关键在它控制发送速度的办法,叫 Brutal(野蛮)。普通算法(比如 Hysteria 默认的 BBR)看到丢包会认为网络拥堵,主动降速。Brutal 不这样:你先告诉它带宽有多少,它就一直按这个速度发;丢了包,还会按丢包率多发一点补上。官方文档原话是,它“擅长在拥塞的网络中抢占带宽,因此得名”。
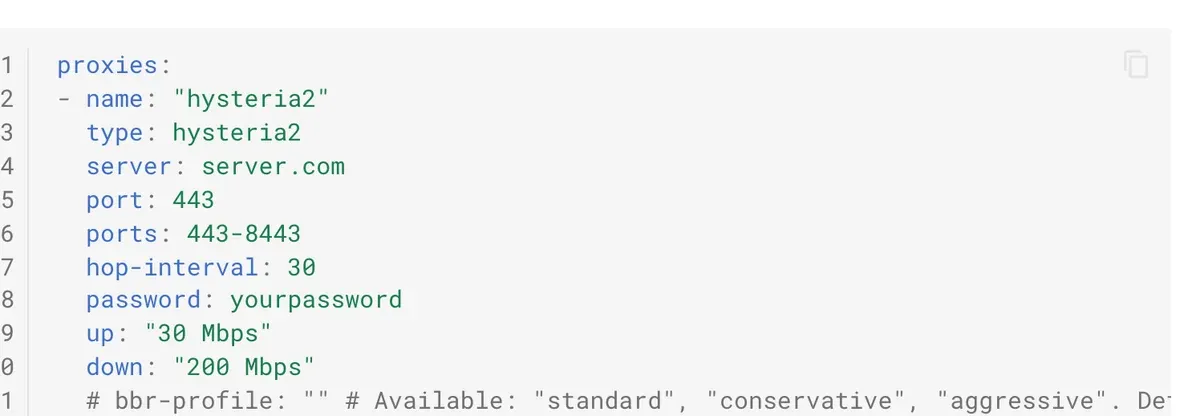
在客户端配置里,“告诉它带宽”就是填上传和下载速度。mihomo 的示例写的是 up: "30 Mbps"、down: "200 Mbps"。两边都不填,就不用 Brutal,换回 BBR。3x-ui 用的 Xray 也一样:QUIC Params 里的 brutalUp、brutalDown 默认是 0,Xray 文档写明带宽为 0 时客户端用 BBR,有值才用 Brutal。
Brutal 不是 hy2 在丢包线路上快的主要原因。 我们后来在同一台服务器上人为加丢包实测:hy2 不填带宽(BBR)和填带宽(Brutal)速度互有胜负,都比 VLESS 快;Brutal 的速度更稳,BBR 忽高忽低(丢包实测、端口跳跃和 Brutal 实测)。所以不填带宽、用 BBR,并不违背这个协议的设计,不确定自己真实带宽的,不填反而更稳妥。
带宽填错了会怎样
Brutal 的问题也在这里:它按你填的速度发。填得比实际高,它会一直猛发、一直丢、一直补。官方文档专门写了警告:不要设得高于实际最大值,否则连接会变慢、不稳定,而且浪费流量。
所以线路越差,它补发得越多,用掉的流量也越多。用按流量计费的套餐,这一点要算进去。
它怎么不被一眼认出来
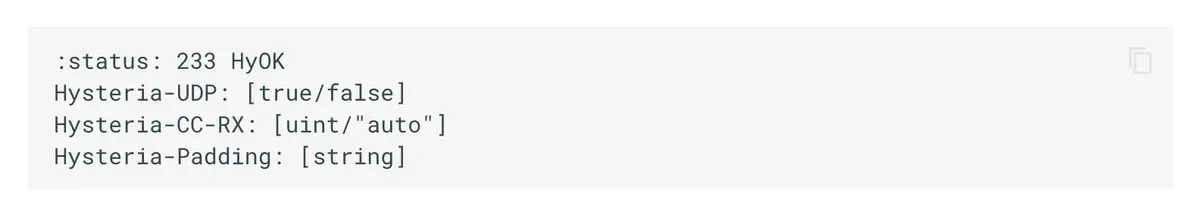
客户端连上服务器,先用一个 HTTP/3 请求报密码。密码对了,服务器回一个状态码 233,然后才开始传数据。密码不对,官方协议规定服务器要表现得像一个普通网站,或者把请求原样转给别的网站。外人用工具去探,看到的是一个正常网页。
这是官方的设计目标,能不能躲过检测,还要看具体的网络环境。
进阶:混淆和端口跳跃
混淆(Salamander):有的网络专门针对 QUIC 和 HTTP/3,开了混淆以后,每个包都被打乱成没有特征的随机字节。代价是服务器不再像 HTTP/3,上面那个“假装网站”的功能就没了,两样只能选一样。官方文档里还有一种标着“实验性”的 Gecko 混淆,在 Salamander 基础上再把握手包拆散。
在 3x-ui 里,入站的「传输」页上有两项:UDP Mask 就是 Salamander 混淆(新建 hysteria 入站时默认带一条),伪装就是上面说的“假装网站”(masquerade,可以反代一个网址、放本地文件或返回固定内容)。面板允许两项都填,但开着混淆时伪装不起作用,用哪个只能二选一。三个节点的实测和填法见 3x-ui 建 HY2:混淆和伪装能一起开吗。
端口跳跃:官方文档写,中国用户有时报告运营商会阻断或限速 UDP 连接,但这些限制往往只针对单个端口。所以客户端可以配一串端口,默认每 30 秒随机换一个(mihomo 里是 ports 和 hop-interval)。如果限制针对的是 UDP 本身,换端口没用,文档建议改用 Mimic 把连接伪装成 TCP。这两项管不管用,要看你那边的运营商怎么管。
Hysteria2 的优点和缺点
| 内容 | 出处 | |
|---|---|---|
| 优点 1 | 丢包多的线路上可能更快,不填带宽(BBR)也有这个优势 | 官方文档、本站丢包实测 |
| 优点 2 | 平时像普通 HTTP/3 流量,密码不对只看到一个网站 | 官方协议文档 |
| 优点 3 | 开源(MIT),文档写得细,连带宽填错的后果都写了 | GitHub、官方文档 |
| 缺点 1 | 走 UDP。部分地区运营商对大流量 UDP 限速,晚上更明显,这时可能比 TCP 协议还慢 | 本站晚高峰指南 |
| 缺点 2 | 线路越差补发越多,更费流量;带宽填高了反而又慢又不稳 | 官方文档 |
| 缺点 3 | 只管“路上怎么发”。服务器超售、国际出口拥堵,换什么协议都没用 | 本站晚高峰指南 |
适合谁,不适合谁
根据上面的官方资料和本站晚高峰指南:
- 可以试试:晚上经常卡、客户端里又能切换协议的人。
- 先别指望:所在网络限 UDP 的人,或者流量套餐很紧的人。
怎么判断你那边该不该用 hy2
- 同一个节点、同一个时间段,只换协议,别的都不动。
- Hysteria2 测 3 次速,再切到 VLESS 或 Trojan 测 3 次。
- 两边各取中间那个数(中位数),留快的那个。单次最高值不算数,原因见测速为什么看中位数。
- 快不快,以你自己测出来的为准。换完协议,再用本站的我的 IP 看出口有没有变,再用 DNS 泄漏检测 看解析有没有漏回国内。
不确定 VPN、机场、代理的区别,可以先看这篇对比。客户端里其他缩写看不懂,查行业黑话。
资料来源
核对日期均为 2026 年 10 月 5 日。