
VLESS + Vision + REALITY 是什么?三个词各管什么,一次讲清
不翻车编辑部 · 更新于
先说结论:节点链接里同时出现 vless://、security=reality、flow=xtls-rprx-vision,说的是三样东西叠在一起用。VLESS 负责报身份,Vision 负责把包修得像正常上网,REALITY 负责借一个真网站的门面。三样一起用,伪装做得很用心,也不用自己买域名和证书。但它不是隐身衣:2024 年一篇论文在美国运营商网络里测过,加了 Vision 的流量还有大约 51% 能被认出来。快不快,还要看线路。下面的内容来自 Xray 官方文档、GitHub 发布记录和这篇论文,核对日期 2026 年 10 月 6 日。
这篇有视频版:YouTube 上看《VLESS+Vision+REALITY 是什么》。
先认识 TLS 和 SNI
你打开网站时地址栏前面那把锁,就是 TLS。它做两件事:把内容加密,路上的人看不懂;网站拿出一张证书,证明“我就是我”。
但有一样东西路上的人看得见:你要去哪个网站。这个网站名叫 SNI。后面讲 REALITY,绕不开证书和 SNI 这两个词。
VLESS:只做一件事,报身份
VLESS 是开源项目 Xray 里的协议。Xray 的代码在 GitHub 上,用 MPL-2.0 许可。官方文档的说法是“无状态的轻量传输协议”,认证用 UUID,也就是你节点链接里 @ 前面那一长串。
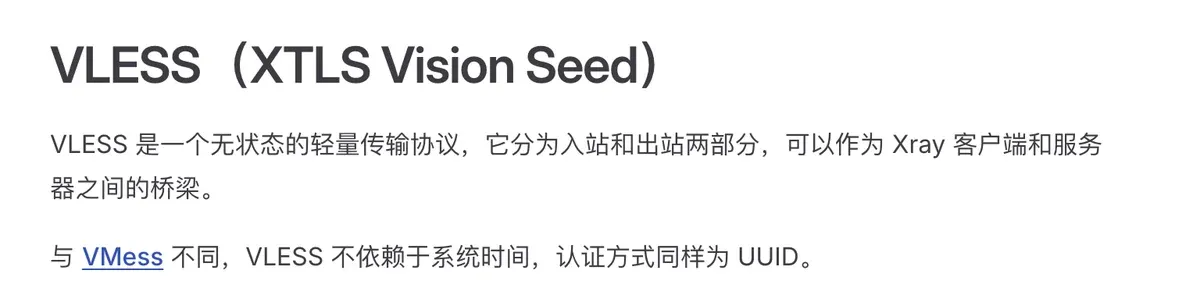

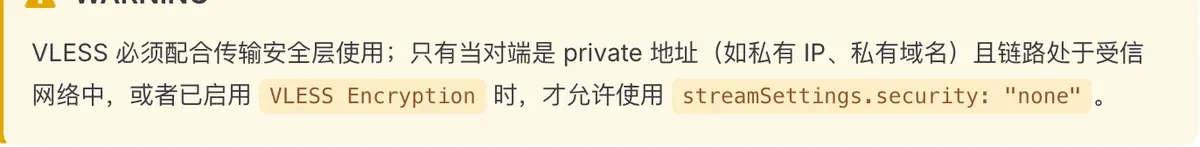
它自己不负责加密。官方文档写明:VLESS 必须配合传输安全层使用,最常见的就是 TLS。打个比方,VLESS 是信封上的收件人,TLS 是外面那个锁着的箱子。
问题出在“加密套加密”
你连上代理以后再打开一个网站,那个网站本身也是 HTTPS。于是变成箱子里套箱子,行话叫 TLS in TLS。
里面那层每次都要先握手,开头几个包的长短、来回顺序很有规律。Vision 的原理帖管这叫“生死 5 包”:看不懂内容不要紧,看节奏就能猜出来。
Vision:把短包填长,之后原样转发
链接里的 flow=xtls-rprx-vision 就是 Vision。它随 Xray 1.7.0 在 2022 年 12 月 26 日发布,原理帖发在 2022 年 10 月 31 日。
它做两件事:
- 握手阶段那几个短包,往里塞填充,长度拉到 900 到 1400 字节之间。原理帖强调这不是给所有包随便加填充,只填 TLS 握手里有标志性的那几个包。
- 等它看出里面那层已经是 TLS 1.3 加密数据,就不再多套一层,直接原样转发。原理帖的说法是,传 TLS 1.3 数据时,99% 的数据包是原始数据,没有经过任何代理加工。


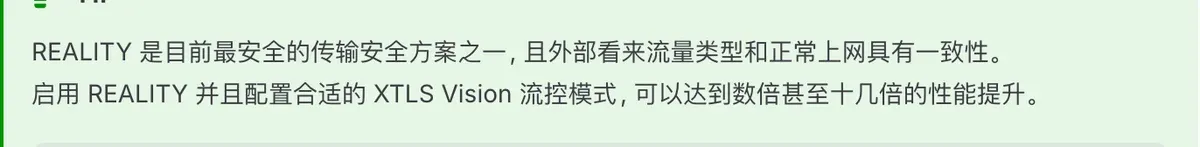
少加密一层也省力气。官方文档说,启用 REALITY 并配置合适的 Vision 流控,能有“数倍甚至十几倍”的性能提升。这是官方说法,你那边的实际效果要自己测。
传统 TLS 节点的麻烦:域名和证书都得自己备
不用 REALITY,走普通 TLS,就得自己买域名、申请证书,再在服务器上摆一个网站当门面。麻烦是一方面;这个域名、这张证书本身也可能成为线索。别人拿工具来探,一个临时搭的小网站也容易露馅。
REALITY:借别人的门面
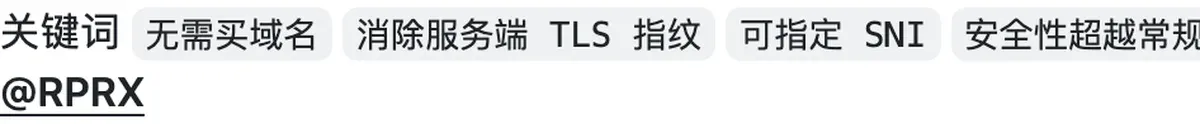
REALITY 随 Xray 1.8.0 在 2023 年 3 月 9 日发布,更新说明里的关键词是“无需买域名”“消除服务端 TLS 指纹”“可指定 SNI”。
做法是借别人的网站。你在配置里填一个国外的真网站,路上的人看到的 SNI 就是那个网站的名字。仓库说明原话:可以指向别人的网站,无需自己买域名、配置 TLS 服务端。

客户端带着暗号去连。暗号对了,服务器发一张“临时可信证书”,连接照常用;暗号不对,服务器把这条连接原样转给那个真网站。来探的人拿到的是真网站、真证书。客户端这边也会分辨:收到临时证书就正常用,收到真证书进“爬虫模式”,收到无效证书就断开。

借谁的门面
官方给的最低标准:国外网站,支持 TLS 1.3 和 H2,域名不是跳转用的。加分项是 IP 离你的服务器近,这样更像,延迟也低。

节点链接里那几个字母
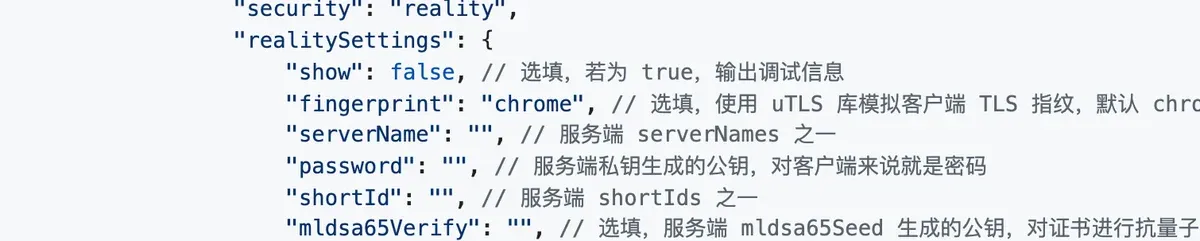
按 Xray 的分享链接标准(GitHub 讨论 #716),REALITY 节点链接里常见这几项:
| 链接里 | 对应配置 | 是什么 |
|---|---|---|
security=reality |
security | 用 REALITY |
flow=xtls-rprx-vision |
flow | 就是 Vision |
pbk |
password | 服务端公钥,对客户端来说就是密码 |
sid |
shortId | 短 ID,区分不同客户端 |
sni |
serverName | 借来的那个网站名 |
fp |
fingerprint | 浏览器指纹,默认 chrome,让握手长得像 Chrome |
这几项必须和服务端一字不差,错一个就连不上。
它是不是就认不出来了?
不是。2024 年 USENIX Security 会议上,密歇根大学等几所美国机构的研究者发了一篇论文,专门研究怎么认出“加密套加密”的握手特征。他们 2023 年 3 月 16 日起在美国一家服务超过百万用户的运营商网络里跑了 30 天,处理了 1.1 亿多条连接。
论文表 3 里:
- 普通 VLESS over TLS,识别率约 75%(0.748);
- XTLS-Vision,研究者专门按它的填充方式训练了一套分类器,识别率约 51%(0.513);
- 代价是误判:对 TLS 流量的误判率从 0.0544% 升到 0.1989%。
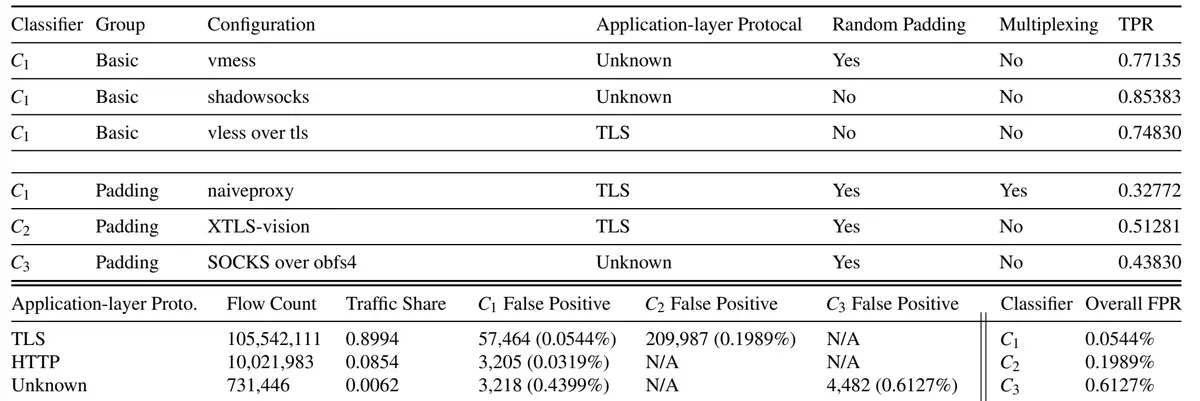
论文的结论是:随机填充能增加难度,但不足以挡住;多路复用更有效。要说清楚的是,这是在美国做的研究,不代表防火墙的实际做法。它说明的是:难认,不等于认不出。
优点和缺点
| 内容 | 出处 | |
|---|---|---|
| 优点 1 | 不用买域名、不用申请证书,配置里填一个别人的网站就行 | REALITY 仓库说明、v1.8.0 发布页 |
| 优点 2 | 来探测的人看到的是真网站、真证书,自建小网站露馅的问题没有了 | REALITY 仓库说明 |
| 优点 3 | Vision 少加密一层,官方说性能有明显提升(官方说法,未测) | Xray 官方文档 |
| 缺点 1 | 挑食:REALITY 只支持 RAW、XHTTP、gRPC;Vision 只能配 RAW(普通 TCP),不能套 CDN | Xray 官方文档 |
| 缺点 2 | 借来的网站挑不好(比如离服务器很远),反而更显眼、更慢 | REALITY 仓库说明(加分项:IP 相近) |
| 缺点 3 | 只是更难认,不是认不出;服务器超售、国际出口拥堵时换协议也没用 | USENIX 2024 论文、本站晚高峰指南 |

适合谁
- 自己搭节点的:它几乎是现在最省事的一套,不用碰域名和证书。3x-ui 面板的安装看这篇教程。
- 用机场或 VPN 的:软件里看到 reality,知道它是什么就行,快不快还得自己比。
怎么判断它在你那边快不快
- 同一个节点、同一个时间段,只换协议,别的都不动。
- VLESS + Vision + REALITY 测 3 次速,再切到 Hysteria2 测 3 次。
- 两边各取中间那个数(中位数),留快的那个。原因见测速为什么看中位数。
- 换完协议,用本站的我的 IP 看出口有没有变,再用 DNS 泄漏检测 看解析有没有漏回国内。
快不快,以你自己测出来的为准。客户端里其他缩写看不懂,查行业黑话。
资料来源
核对日期均为 2026 年 10 月 6 日。