
VPN大事件
不翻车编辑部 · 更新于
本期统计范围:2026 年 10 月 22 日至 10 月 28 日(北京时间)。签证谈话(10 月 15 日)和国家安全部通报(10 月 17 日)发生在统计范围之前,前者和本周两条校园新闻有关,后者是上期漏掉的,都写清了日期。每条后面标了来源等级:A 是官方原文,B 是署名媒体报道,C 是研究机构,D 是社区帖子。
本周头条:校园网这一周
用校园网访问移民局官网办签证,被学校谈话(D,未证实)
10 月 15 日,推特上一条网友投稿转了小红书的帖子:一名在浙江上学的学生,用学校的无线网打开 PTE 考试官网、新西兰移民局和澳大利亚移民局的官网,准备办旅游签证,之后被学校叫去谈话,理由是“访问涉外敏感网站”。他在评论区说:“我只是用校园网申请个签证,谁知道连这也不行啊,我电脑上连个翻墙软件都没有。”
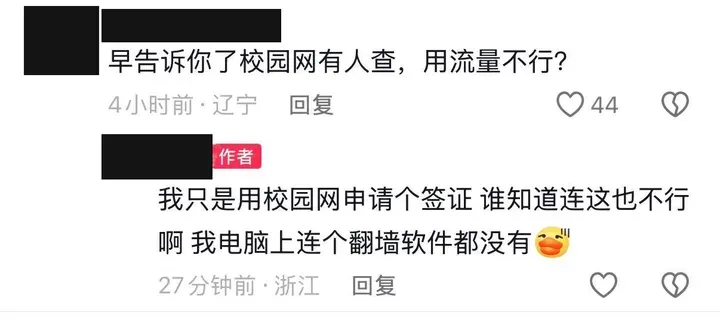
学校名、学院、谈话内容都只有当事人一面之词,我们没法核实。帖子没说学校是怎么发现的,我们不替它补。能说清楚的是:经过学校网络出口的连接,学校看得到你连的是哪个网站的域名,看不到网页里面的内容。外国政府官网大多不用翻墙也能打开,但照样会出现在上网记录里。办签证、查出国资料这类正常的事,用自己手机的流量会少很多麻烦。
网传浙江药科职业大学采购 2 台“跨境VPN监控设备”(D,原件未找到)
10 月 28 日,推特转出一张公告截图:项目名称“浙江药科职业大学智慧校园数据安全管控设备采购项目(重发)”,中标供应商杭州数聚链科技股份有限公司,投标总价 440000 元。主要标的三项:
| 标的 | 品牌 | 型号 | 数量 | 单价(元) |
|---|---|---|---|---|
| API 风险监测与审计设备 | 成都亚信 | 亚信安全信数应用安全审计系统 AIS API V3.0 | 1 台 | 159000 |
| 数据库安全网关 | 成都亚信 | 亚信安全信数数据库防火墙系统 AIS DBFW V1.0 | 1 台 | 91000 |
| 跨境VPN监控设备 | 成都亚信 | 亚信安全信池-跨境 VPN 监控系统 | 2 台 | 95000 |
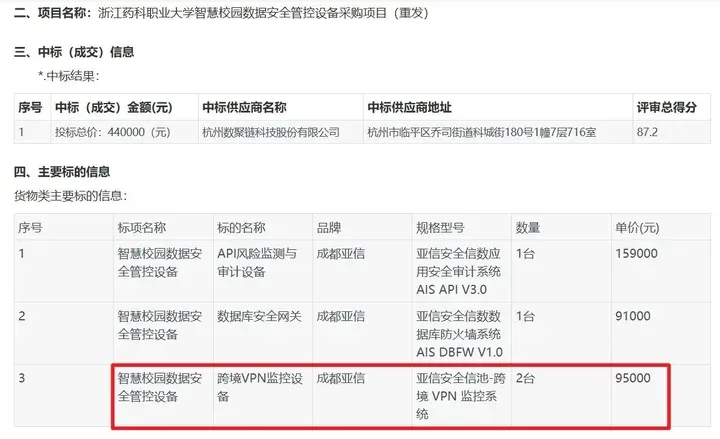
我们没有找到这份公告的原件,所以这一条只能按截图转述:学校有没有装、装在哪里、管哪张网,都不知道。找到原件后会更新这里。
上期讲的浙江经济职业技术学院 30 万元招标“跨境VPN监测系统”,10 月 30 日开标,中标结果下期接着看。
中南大学:安全教育班会通知写进“杜绝非法网络翻墙”(A)
本周流传出多所高校的反翻墙通知,我们找到原文的是中南大学。
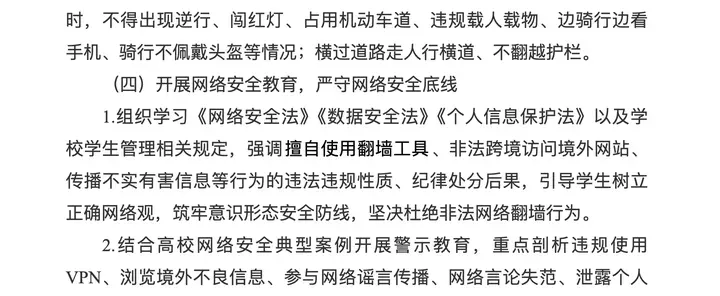
中南大学学生工作网 10 月 23 日发布《关于开展安全教育主题班会的通知》:全校本科生、研究生各班级在 10 月 24 日至 11 月 2 日开安全教育主题班会,主题有五个:消防、反诈、交通、网络安全、心理健康。网络安全一项的原文是:
组织学习《网络安全法》《数据安全法》《个人信息保护法》以及学校学生管理相关规定,强调擅自使用翻墙工具、非法跨境访问境外网站、传播不实有害信息等行为的违法违规性质、纪律处分后果,引导学生树立正确网络观,筑牢意识形态安全防线,坚决杜绝非法网络翻墙行为。
还要求“重点剖析违规使用VPN、浏览境外不良信息……等风险隐患”,“发现网络违法违规线索及时向辅导员、学工部或网信、公安部门上报”。
其他几所学校的通知,我们没有找到原文,本期不写。另有一篇翻墙警示文章在多所学校公众号转发,里面有“某高校学生转发截图到宿舍群,被公安调查谈话,留校察看 12 个月”的案例,但没写学校、时间和地点,我们没有找到出处,所以不当新闻写。
政策与执法
国家安全部通报许某翻墙标注涉密位置(A,10 月 17 日,补上期)。 国家安全部公众号发文《可不能“随手一标”!》,写着 2021 年许某被一张路网地图吸引,“违法’翻墙’访问”境外开放地图平台,“多次标注军队等涉密敏感单位的位置信息”,国家安全机关发现后“依法对其开展审查”,并“依法对其进行处理”。(扬子晚报转载、新浪转载)
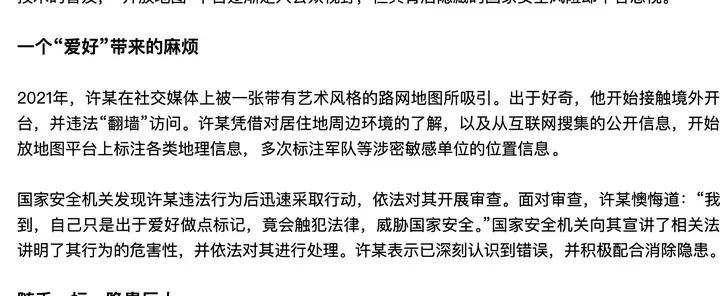
通报没写是哪个地图平台、怎么发现的、具体怎么处理。开放地图上谁在什么时候改过什么是公开的,怎么查、怎么删自己的贡献记录,见翻墙上地图随手标个点,会暴露什么。上期“政策与执法”写了“本周没有”,漏了这一条。
封锁与检测
10 月 26 日起自建服务器被封的报告增多(D,未证实)。 10 月 26 日上午不到四个小时,NodeSeek 论坛标题带“坠机”“被墙”的帖子有 93 条,多数是端口被封,少数是整个 IP 被封(本站当天的统计)。之后 V2EX 有人说连续两晚 9 点到 10 点断线,3x-ui 的 GitHub 也有几位用户说服务器被封。
这些都是用户自述,大多没写省份和运营商,范围说不清,不能说成全国。怎么分清封端口还是封 IP、等多久能恢复,见VPS 被墙了等多久能恢复。
更新踩坑
Xray v26.10.21 紧急安全更新(A)。 印度证书机构 eMudhra 有 8 张中间证书的私钥小于 256,从公开证书里就能算出来,拿到它理论上可以签发冒充别的网站的证书。Chrome 和火狐 10 月 17 日、苹果 10 月 19 日、微软 10 月 20 日相继拉黑,目前没有确认的恶意利用(Help Net Security,B)。
Xray 从 v26.10.10 起默认用内置根证书名单(本站 10 月 12 日讲过)。v26.10.21 的版本说明写着:内置根证书移除了三张,v26.10.10、v26.10.17 内置有这些证书,已被撤版,“用户应尽快升级到该版本”。
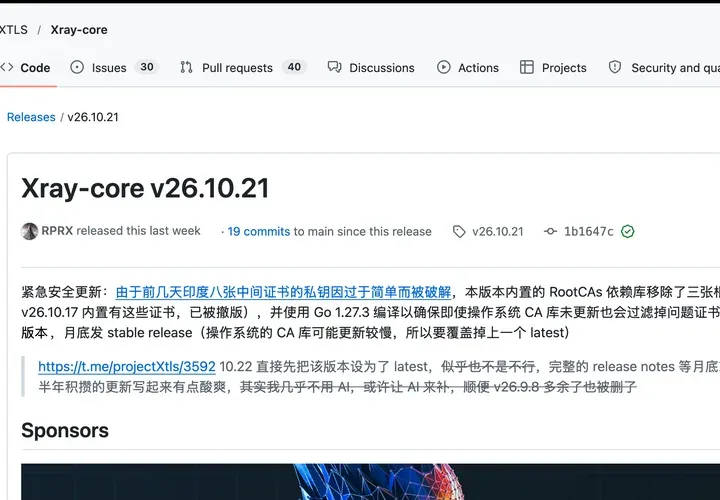
用 v2rayN、v2rayNG 这类带 Xray 内核的客户端,看一下内核版本号,是 v26.10.10 或 v26.10.17 的,更新到 v26.10.21。
本站动态
来源
| # | 内容 | 来源 | 等级 | 存档 |
|---|---|---|---|---|
| 1 | 校园网办签证被谈话 | 推特 @whyyoutouzhele 网友投稿 | D | 存档失败 |
| 2 | 浙江药科职业大学采购截图 | 推特 @whyyoutouzhele | D | 存档失败 |
| 3 | 中南大学安全教育主题班会通知 | 中南大学学生工作网 | A | 存档 |
| 4 | 国家安全部《可不能“随手一标”!》 | 扬子晚报转载、新浪转载 | A | 存档、存档 |
| 5 | 服务器被封报告 | V2EX、3x-ui #6980、本站 NodeSeek 统计 | D | 3x-ui 存档;V2EX 存档失败 |
| 6 | eMudhra 证书私钥事件 | Help Net Security | B | 存档 |
| 7 | Xray v26.10.21 | GitHub release | A | 存档 |